KPN levert gegevens van alle klanten aan datahandelaar Experian, terwijl Experian zich niet aan de AVG houdt

KPN laat op de privacypagina weten dat zij gegevens van al haar klanten levert aan datahandelaar Experian.

De slechte track record van Experian
Deze grote Amerikaanse datahandelaar is bekend van enorme datalekken [1]. Experian lapt de internationale gegevensbeschermingsregelgeving aan haar laars. Een recent voorbeeld is de uitspraak van de Engelse rechter van 20 februari 2023 in een zaak tegen de Engelse gegevensbeschermingstoezichthouder ICO [2]. Recent kwam in het nieuws dat Experian handelde in strijd met de Amerikaanse spamregels, door marketingmails te sturen zonder opt-out mogelijkheid [3].

Foute aanpak KPN
Op de KPN site staat dat niet alleen gegevens van mensen die een kredietaanvraag indienen (= een telefoon op afbetaling kopen) worden geleverd aan Experian. KPN levert gegevens van alle abonnees aan de datahandelaar:

Op het moment dat een aanvraag voor een (nieuw) telefoonabonnement wordt ingediend of verlengd, worden jouw gegevens aan handelsinformatiebureau Experian gegeven. (…) Al je gegevens rond je betaalgedrag worden ook gedeeld met Experian. Experian verwerkt die gegevens verder onder haar eigen verantwoordelijkheid voor kredietwaardigheidsanalyse, fraudepreventie, schuldinningen en datakwaliteitsvalidatie. Experian kan op basis van deze gegevens een goede risicoanalyse maken. Als jij door een betalingsachterstand ooit bent afgesloten, kan deze informatie dus ingezien worden en gevolgen hebben voor andere overeenkomsten met (financiële) verplichtingen. Dit geldt voor mobiele abonnementen gesloten na 1 januari 2010 en voor vaste abonnementen gesloten na 1 mei 2016.

In de blauw gemarkeerde tekst staat dat Experian de persoonsgegevens van de KPN-klanten mag doorleveren aan andere Experian-klanten. Er worden zonder dat KPN-klanten dat weten gegevens aan onbekende derden verschaft, wat uiteraard onaanvaardbaar is. Experian informeert betrokkenen niet, noch over de ontvangst van gegevens van KPN, noch over de doorlevering aan derden.

Door zaken te doen met deze datahandelaar, handelt KPN in strijd met de AVG, zeker nu KPN de gegevens van alle klanten ook al levert aan de speciale stichting voor telecombedrijven, Preventel, een stichting die nauwe banden heeft met een andere datahandelaar, Focum [4].

Eerder kwam KPN in het nieuws omdat zij onrechtmatig gegevens leverde aan asociale mediabedrijven (blog, Consumentenbond).

Het wordt tijd dat handhavend wordt opgetreden tegen deze telecomprovider en andere bedrijven die soortgelijk handelen.

Recht van bezwaar
Het bovenstaande geeft aan dat het hoog tijd wordt dat in wetgeving wordt opgenomen dat een klant bezwaar kan maken tegen de keuze van een bedrijf waarmee zaken wordt gedaan voor een datahandelaar.


Noten

[1] Voorbeelden zijn onder meer deze en (mogelijk verkoop en geen datalek) deze.

[2] First-tier Tribunal (General Regulatory Chamber), Appeal Number: EA/2020/0317, hier (pdf) te vinden. Lees mijn Engelstalige blog over de uitspraak.

[3] Zie security.nl, FTC beschuldigt Experian van het versturen van spam zonder opt-out, dat verwijst naar het FTC, FTC Charges Experian with Spamming Consumers Who Signed Up for Company Accounts with Marketing Emails They Couldn’t Opt Out Of (overigens geldt in Nederland voor directmail een opt-in systeem).

[4] Stichting Preventel houdt een bestand bij van klanten van telecombedrijven van wie de aansluiting buiten gebruik is gesteld of bij wie de overeenkomst is beëindigd omdat ze niet betaalden, aldus KPN op de privacypagina. Het is dus een zwarte lijst. Op de Preventel site wordt beweerd dat er in het belang van de klant wordt gehandeld: “De stichting … heeft een maatschappelijk belang: het voorkomen dat personen en bedrijven verplichtingen voor het gebruik van telecommunicatie diensten aangaan die zij niet kunnen dragen of niet willen betalen“, dat is natuurlijk niet waar. Het gaat puur om de belangen van de telecomproviders. Lees de wikipedia pagina over Preventel, waarin een boekje open wordt gedaan over onzorgvuldig optreden door telecomproviders. De stichting wordt gerund door een andere datahandelaar, Focum (kredietinformatie- en incassobureau), waarvan eveneens de vraag kan worden gesteld of de AVG wordt nageleefd. Volgens de privacystatement van Preventel verwerkt Focum de persoonsgegevens enkel voor de door Preventel vastgestelde doeleinden.

Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , | Plaats een reactie

Mag de bank een kopie van mijn aangifte inkomstenbelasting vragen? | Wwft

Met enige regelmaat ontvang ik vragen van bezorgde burgers, die geconfronteerd worden met een financiële instelling die om vertrouwelijke financiële gegevens vraagt. In de samenleving is nog niet het kwartje gevallen dat banken tegenwoordig overheidstaken uitvoeren.

Zo kreeg ik onlangs deze vraag, die (enigszins bewerkt) luidde:

Ik heb een verzoek vanuit de ***bank ontvangen over enkele stortingen welke ik in de periode 2019 tot en met 2021 heb verricht. Volgens de medewerker van de bank zijn dit verdachte c.q. criminele stortingen geweest aangezien hier enkele briefjes van € 500 bij hebben gezeten.
Ik betwist en bestrijd dit ten zeerste. Mocht ik al crimineel of verdacht geld hebben, dan zou ik dit niet storten bij een bank. Het gaat ook niet om hoge bedragen.
Alles is traceerbaar en te verantwoorden.
Enkel vind ik dat mijn bank dit niet aan mij mag vragen gezien al hetgeen hierboven beschreven.
Graag zou ik willen weten of ik hier aan mee moet werken en wat mijn rechten en plichten zijn als staatsburger van dit land.

Vervolgens stuurt de vragensteller een brief van de desbetreffende bank, waaruit blijkt dat de vragensteller telefonisch heeft aangegeven dat de contanten afkomstig waren van (spaar)geld verkregen uit een voormalige onderneming en wordt vervolgens gevraagd om:

– Document aangifte inkomstenbelasting
– Kasboek waaruit de contante inkomsten blijken

***bank is wettelijk verplicht om bepaalde gegevens van u te kennen (…)

Opvallend is dat deze bank doet alsof de vragen over het betalingsverkeer in het belang van de klant zijn (markering door mij):

Als bank zijn wij verplicht om bepaalde gegevens van u te kennen en actueel te houden (…) soms vraagt de wet ons om extra onderzoek te doen, bijvoorbeeld naar de herkomst van uw vermogen. Verder houden we het betalingsverkeer in de gaten. Ook daarover stellen we soms vragen. Dat doen we zodat u veilig kunt blijven bankieren. Ook zijn wij dankzij deze gegevens beter in staat u goed te adviseren en de juiste producten aan te bieden.

Al eerder ben ik tegen gekomen dat banken niet eerlijk zijn over het feit dat zij hun eigen klanten als verdachte moeten behandelen als er op de rekening iets gebeurt wat de bank verdacht vindt. Want de vragen die de bank stelt hebben tot doel na te gaan of de klant een crimineel is.

Banken bieden geen veilig communicatiekanaal aan
Opvallend is dat deze bank vraagt om vertrouwelijke financiële persoonsgegevens (onder meer aangifte inkomstenbelasting) per e-mail aan de bank te sturen… Van cybersecurity hebben ze bij deze bank (bij andere banken is dat niet anders) nog nooit gehoord (en DNB evenmin) [1].

Opsporingstaken van banken

Bij dit soort vragen heb ik vaak telefonisch contact met degenen die de vragen stellen en geef ze een korte uitleg over de misdaadbestrijdingstaken die banken tegenwoordig uit moeten voeren.
Banken hebben onder meer de opdracht van de overheid om bij contant geld extra alert te zijn en mogen binnen redelijke grenzen om een toelichting vragen als iets vragen oproept (= verdacht is). Grote coupures contant geld moeten banken altijd verdacht vinden, al is het in de grensregio (bijv. grens met Duitsland) veel gebruikelijker dan in het westen.
Wel is problematisch als banken pas twee jaar laten vragen gaan stellen en de klant die vragen niet hoeft te verwachten. Dat maakt het geven van een toelichting lastiger.

De vragen van deze bank
Aan de hierboven geciteerde tekst met vragen van de bank valt niet alleen op dat de bank vragen stelt over stortingen van meer dan twee jaar geleden, maar ook dat gevraagd wordt om “document aangifte inkomstenbelasting“, zonder aan te geven wat hiermee wordt bedoeld.
Is dat de aangifte van 2022? Als er geen contant geld meer is boven de aangiftedrempel, is aan die aangifte niets te zien [2].  De aangifte van 2021 lijkt ook niet zinvol als gevraagd wordt naar stortingen in 2019-2021. Voor zover het idee is dat de stortingen als omzet van een onderneming zichtbaar zouden moeten zijn, is dat niet zichtbaar in de aangifte.

Daar komt nog bij dat de contanten gespaard zijn, wat betekent dat de herkomst van het vermogen vele jaren eerder kan zijn geweest. Voorbeeld: iemand heeft in 2014 met zijn onderneming geld verdiend en aan het einde van het jaar 1000 euro aan contanten overgehouden, die privé worden aangehouden. In de aangifte inkomstenbelasting moet dat bedrag worden aangegeven als het boven de drempel is [2]. Als het geld daarna tot 2019 wordt bewaard en in dat jaar op de bankrekening wordt gestort, is er geen kasadministratie. Immers, dan moet betrokkene het kasboek uit 2014 hebben bewaard, terwijl de bewaartermijn al lang voorbij is.

De bancaire vraag naar informatie is dus niet adequaat en niet gericht op het onderwerp van het onderzoek. Het geeft verder aan dat vragen over fiscale onderwerpen beter gesteld kunnen worden door een belastinginspecteur of andere fiscale specialist.

Daarbij speelt verder dat in een aangifte inkomstenbelasting allerlei financiële persoonsgegevens zijn opgenomen die niet relevant zijn voor de vragen van de bank over de contanten. Er kunnen in de aangifte ook persoonsgegevens van derden staan (bijvoorbeeld van een partner en van kinderen). In het kader van het dataminimalisatiebeginsel uit de AVG dient de bank de klant er op te wijzen dat voor de vraagstelling niet-relevante financiële persoonsgegevens mogen worden afgedekt. Het is spijtig dat de bank dat niet doet.

Overigens zal de bank als niet-relevante gegevens worden afgedekt mogelijk beweren ‘wij zijn toch te vertrouwen‘  en ‘als jij de gegevens afdekt en beroep doet op je privacy dan heb je kennelijk iets te verbergen‘.

Het principe in de AVG, dat persoonsgegevens alleen worden verwerkt op basis van noodzaak (‘need-to-know’) is er niet voor niets. Het zorgt er voor dat persoonsgegevens niet gaan rondslingeren en op verkeerde plekken terecht komen en is ook voor banken van belang. Overigen hebben banken en andere betaaldienstverleners al een schat aan informatie doordat zij het complete betalingsverkeer van iedere burger zien.

Tot slot
De vraag die ik hier bespreek is een goed voorbeeld van de praktijk rond het cliëntenonderzoek bij consumenten en kleine ondernemers. De vraag naar de aangifte inkomstenbelasting en een kasboek wekt grote weerstand op, wat terecht is, nu de vragen niet op een zorgvuldige manier worden gesteld.

De overheid zou er goed aan doen na te gaan of dit soort taken wel bij banken moeten worden belegd.


Noten

[1] Al langer besteed ik hier aandacht aan, bijvoorbeeld in DNB ziet cyberdreiging toenemen maar besteedt geen aandacht aan de communicatie van financiële instellingen met hun klanten. Lees ook

[2] Aanwezigheid op 31 december van contant geld boven een bepaalde drempel moet in de aangifte inkomstenbelasting worden gemeld.

Geplaatst in Bankrekening krijgen en behouden, Belastingrecht, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , | 1 reactie

Onverstandig ‘preconsultatie’ voorstel sanctieregelgeving

Op 25 augustus a.s. sluit de internetconsultatie ‘Preconsultatie Modernisering van het Nederlandse sanctiestelsel‘, lees de aankondiging. Ik heb op 15 augustus aan deze consultatie mee gedaan met onderstaand commentaar, dat ook als pdf kan worden gedownload.


Mijn intro

Het preconsultatiedocument bevat onverstandige voorstellen waarin de witwasbestrijdingsconcepten, die ernstig falen, worden gekopieerd. Zie mijn opmerkingen in bijgaand document.


Commentaar

Aan: Ministerie van Buitenlandse Zaken / Ministerie van Financiën
Van: Ellen Timmer, https://ellentimmer.com/
Datum: 15 augustus 2023

Betreft: Preconsultatie Modernisering van het Nederlandse sanctiestelsel
https://www.internetconsultatie.nl/sanctiestelsel/


Geachte heren en dames,

Uit de berichtgeving in de media begrijp ik dat er in Nederland veel te weinig vermogen van gesanctioneerde personen bevroren wordt en dat de overige sanctiemaatregelen onvoldoende zouden worden nageleefd.


1. Vooraf: onderbouwing ontbreekt

In uw nota over wijziging van de sanctieregelgeving gaat u niet in op de vraag hoe het komt dat er te weinig vermogen bevroren wordt. U komt met voorstellen om het toezicht op bepaalde typen ondernemingen (zoals juridische beroepsbeoefenaren) uit te breiden, zonder te onderbouwen dat zij als totale groep een relevante rol spelen bij het het faciliteren van sanctieontwijking.

Tot nu leidt de van het ministerie van Financiën afkomstige regelgeving inzake de bestrijding van criminaliteit door private ondernemingen, ook bekend als witwasbestrijding, bestrijding van terrorismefinanciering en naleving van sanctieregelgeving tot veel bureaucratie die zeer kostbaar is en weinig oplevert. Bovendien is er een grote groep ondernemingen – vooral uit het midden- en kleinbedrijf – die weinig begrijpen van de Wwft. Zo is het Bureau Financieel Toezicht nog steeds druk met voorlichting aan kleine boekhoudbedrijven over de Wwft, aangezien veel van die ondernemingen denken dat de Wwft iets voor ‘accountants’ is [1].

Als u de rol van bepaalde ondernemingen bij criminaliteit (zoals niet-naleven van sancties) niet kunt onderbouwen, leidt het opleggen van extra regels tot hoge kosten bij betrokken ondernemingen, die niet gerechtvaardigd worden door de ‘opbrengst’. Dat is iets wat uw ministeries zou moeten aanspreken.

Als jurist ken ik de juridische beroepsgroep behoorlijk goed. Het is mij bekend dat bankiers en journalisten denken dat de juristen die Wwft-plichtige diensten verrichten ‘veel meer’ zouden kunnen doen. Dat is sentiment, waarvan ik nergens heb gezien dat het ergens op gebaseerd is. Voor zover ik weet zijn er maar weinig juristen die Wwft-plichtige diensten verrichten die een relevante rol spelen in het omzeilen van de sanctieregelgeving. Als u de hele groep van Wwft-plichtige juristen verplicht tot allerlei ‘maatregelen’ (de bekende handboeken en andere bewijsstukken dat de wet wordt nageleefd), treft u een grote groep en veroorzaakt u hoge kosten, terwijl misschien maar een enkeling een relevante rol speelt.

Dit geldt mogelijk ook voor andere ondernemingsgroepen.

Verder ben ik de mening toegedaan dat uw ministeries te snel ondernemingen die niet rechtstreeks bij betalingsverkeer betrokken zijn (zoals juristen die geen notaris zijn) in het verdachtenbankje plaatst als ondernemingen die “een hoger risico lopen op het schenden van de geldende sanctiemaatregelen en het faciliteren daarvan“, waarop dan het onvermijdelijke “en daarom hun bedrijfsvoering moeten inrichten om dit risico te beheersen” volgt (waarbij het ministerie van Financiën inspiratiebron is). Zo wordt verhuld dat u dat u geen oplossing heeft en daarom de witwasbestrijdingsconcepten kopieert.

In plaats van het verkondigen van de bekende compliance mantra’s, adviseer ik uw ministerie out-of-the-box te gaan denken en te kiezen voor een aanpak die praktisch is en gericht op de praktische mogelijkheden van de verschillende partijen in het bedrijfsleven.


2. Wat ontbreekt

In het memorandum ontbreken belangrijke onderwerpen.

Focus op gesanctioneerde personen
Het valt op dat in het memorandum hoofdzakelijk aandacht wordt besteed aan het opsporen van gesanctioneerde personen en het bevriezen van vermogen, terwijl de sanctieregelgeving veel meer omvat. Dit is een onjuiste aanpak.
Als wordt gestreefd naar betere uitvoering van de sanctieregelgeving, zal het gehele terrein moeten worden bestreken.

Voorlichting
In het memorandum is geen aandacht voor de rol van de overheid, die te weinig doet aan voorlichting en ook geen database biedt met sanctieregelgevingsinformatie. De voorlichting is versnipperd over meerdere ministeries en toezichthouders, die er soms ook verschillende opvattingen op nahouden.
Naar mijn mening heeft het prioriteit dat de activiteiten op het gebied van sanctieregelgeving binnen de overheid worden gecentraliseerd.


3. Uw vragen

Vraag 1.
Behoeft de lijst van partijen die onder Wwft-toezicht vallen en die het kabinet nu voor ogen heeft, uitbreiding of juist inperking? Dit gelet op i) de functie die de desbetreffende partijen in het economisch verkeer hebben en ii) het risico op het schenden van sanctiemaatregelen of het faciliteren daarvan.

Uw vraag is er een naar het sentiment. Regelgeving hoort niet op sentiment worden gebaseerd, ook niet op het sentiment van de beroeps- en brancheorganisaties die aan deze consultatie zullen deelnemen, zie mijn opmerking onder 1.

Mijn antwoord op uw vraag:
er is geen reden om extra ondernemingen onder specifiek sanctieregelgevingstoezicht te brengen, tenzij er bewijsbaar voordeel is te verwachten.

Toelichting:
de Wwft-plichtige ondernemingen die nu geen eigen sanctieregelgevingstoezicht kennen, zijn van zeer beperkte relevantie voor de naleving van de sanctieregelgeving en bij een groot deel van hen ontbreken de vaardigheden om überhaupt te begrijpen waar het bij die regelgeving over gaat.

Voorbeeld: de praktijk leert dat de Wwft te moeilijk is voor de meeste makelaars. Als zij aan extra sanctieregelgevingstoezicht zouden worden onderworpen, zou dat nauwelijks effect sorteren. Zij zullen ten behoeve van de naleving handboeken e.d. kopen (zoals nu voor de Wwft-naleving gebeurt) maar inhoudelijk valt van hen niets te verwachten.

De kwaal van de Wwft-plichtige ondernemingen is nu al dat er een groot aantal ondernemingen tussen zitten die weinig kunnen met de aan hen toebedeelde misdaadbestrijdingstaken.

Ik loop de lijst even door:

Belastingadviseurs, advocaten, notarissen, (overige) juridische beroepsgroepen
Juristen die Wwft-plichtige diensten verrichten, zoals advocaten, hebben voor zover mij bekend nauwelijks voor de sanctieregelgeving relevante activiteiten. Extra regelgeving lijkt me daarom overbodig. Bij advocaten is het is voldoende dat het Wwft-toezicht op de grote advocatenkantoren (50 of meer advocaten) wordt verscherpt. Een generieke maatregel is niet nodig.
Ook voor notarissen is dat niet nodig, ook al spelen zij een andere rol, omdat zij betalingsverkeer verzorgen. Het eigen systeem van toezicht notarissen zou voldoende moeten zijn.

Accountants
Verzorgen geen betalingsverkeer voor hun klanten en kennen al eigen regelgeving. Er is geen reden voor aanvullend sanctieregelgevingstoezicht.

Adres- of postadresverstrekkers
Deze ondernemingen zien geen transacties en hebben onvoldoende kennis om een rol te kunnen spelen bij de sanctieregelgevingsnaleving.

Kopers of verkopers van goederen / bemiddelaars bij de totstandkoming van overeenkomsten in zake voertuigen, schepen, kunstvoorwerpen, antiquiteiten, edelstenen of metalen / exploitanten van kansspelen / taxateurs / pandhuizen
Hoewel deze ondernemingen met gesanctioneerde personen te maken kunnen krijgen, is het de vraag of extra sanctieregelgevingstoezicht veel effect gaat sorteren. Voor deze groep is een toegankelijke database met gesanctioneerde personen nuttig, daar kan ook aandacht aan worden gegeven.

Aanbieders cryptodiensten
De trend is dat zij hetzelfde worden behandeld als financiële ondernemingen. Ik kan niet beoordelen of extra toezicht nuttig is.


Vraag 2.
Hoe beoordeelt u de uitvoerbaarheid en effectiviteit van de artikelen 1 t/m 3 over de administratieve organisatie en interne controle?

Mijn antwoord op uw vraag:
Negatief. Het heeft geen enkele zin.

Toelichting:
Het zijn dezelfde voorschriften als gelden in de witwasbestrijding. Deze voorschriften leiden – net als in de witwasbestrijding – tot kostbare compliance-toneelstukjes, waaraan de compliance industrie goed geld verdient, maar waarmee de samenleving niets opschiet.
Zoals u weet hebben dit soort regels geen enkele zin voor ondernemingen uit het midden- en kleinbedrijf. Zelfs het grootbedrijf (de banken) krijgt het al niet voor elkaar.

Artikel 1: onuitvoerbaar voor de meeste ondernemingen. Niemand weet welke maatregelen werken. Het vaststellen en beoordelen van risico’s is niet mogelijk. Het vastleggen kost veel tijd en levert niets op. Ontheffingen worden nooit verleend.

Artikel 2: onuitvoerbaar voor de meeste ondernemingen. U voedt illusies met uw ‘gedragslijnen, procedures en maatregelen’, het updaten, goedkeuren en effectief toepassen.

Artikel 3: zinloos, aangezien het niet werkt. Het leidt alleen tot compliance-toneelstukjes.


Vraag 3.
Acht u de onderdelen waar de opleiding op moet zien, in artikel 4, toereikend?

Mijn antwoord op uw vraag:
Ik adviseer u het artikel te laten vervallen. De sanctieregelgeving is zo onbegrijpelijk en zo snel veranderend dat opleiding niet mogelijk is. Het is aan te bevelen de voorlichting sterk te verbeteren en te zorgen voor een goede database met gesanctioneerde personen en sanctieregelgevingsinformatie.


Vraag 4.
In het licht van artikel 5 betreffende het cliëntenonderzoek. Hoe beoordeelt u het:
a) zoveel als mogelijk aansluiten bij het Wwft-cliëntenonderzoek?
b) overnemen van de identificatie en verificatieverplichtingen zoals die gelden in de Wwft?
c) uitoefenen van een voortdurende controle, in het tweede lid, onderdeel d?
d) opnemen van het onderzoek naar de incidentele transactie in het derde lid, onderdeel b? Zou het wenselijk zijn om hier een (ander) drempelbedrag te hanteren dan in de Wwft, zo ja welk?

Mijn antwoord op uw vraag:
Artikel 5 dient te vervallen aangezien het Wwft-cliëntenonderzoek op andere onderwerpen betrekking heeft. Terwijl in de Wwft onderzoek wordt gedaan naar de cliënt en (als het geen natuurlijke persoon is) naar de uiteindelijk belanghebbende in de zin van de Wwft, dient een eventueel onderzoek inzake de sanctieregelgeving volledig anders te worden ingericht.

De hier gekozen aanpak is daarom onjuist. Het is zeer onverstandig om de Wwft over te schrijven, zeker nu het systeem van de Wwft, zoals ontworpen door FATF en verplicht gesteld door Europa, ernstige gebreken bevat.

Bij de naleving van de sanctieregelgeving dient naar twee aspecten te worden gekeken:
[a] staat de relatie op de sanctielijst;
[b] is mogelijk sprake van andere relevante gesanctioneerde handelingen (zoals levering van bepaalde producten aan Russische afnemers, het aan hen lenen en dergelijke).

Ad [a] Het begrip ‘relatie’ omvat zowel de cliënt, als diens vertegenwoordiger, als diverse andere natuurlijke personen en rechtspersonen. De focus op ‘de cliënt’ is dus onjuist.

Ad [b] Dit is het moeilijkste deel van de sanctieregelgeving. Mij lijkt dat er eerst maar eens wetenschappelijk onderzoek moet worden gedaan, om te zien op welke manier het kan vereenvoudigd tot de hapklare brokken die ondernemingen nodig hebben om de naleving te organiseren.

Dit artikel 5 stuurt ondernemingen het juridische bos in.


Vraag 5.
Hoe beoordeelt u artikel 6 over het screenen van cliënten m.b.t.:
a) de uitvoerbaarheid en effectiviteit?
b) de frequentie van de screening van cliënten en het moment waarop dat zou moeten plaatsvinden?
c) de groep personen die gescreend zouden moeten worden, zijn dit de juiste (bij de cliënt betrokken) partijen?

Mijn antwoord op uw vraag:
Artikel 6 is onleesbaar en voegt niets toe aan wat al in de Europese sanctieregelgeving is opgenomen. Voorts is onbegrijpelijk dat er in lid 1 en lid 2 wordt gesproken over het screenen “of er een overeenkomst is”, terwijl de sanctieregelgeving veel meer inhoudt.
Tevens wordt een onjuiste indruk gewekt van de verplichtingen in de Europese sanctieregelgeving, die focust op ‘relaties’ en niet op de cliënt, diens vertegenwoordiger en de Wwft-ubo (die een andere is dan de uiteindelijk belanghebbende in de sanctieregelgeving).

De tekst van artikel 6 leidt tot een onjuiste toepassing van de sanctieregelgeving en dient daarom te worden vervangen door een bepaling die zich richt op onderzoek wie de relaties zijn en of de relaties gesanctioneerd zijn.

Wie die relaties zijn moet u niet aan de geconsulteerden vragen, zoals u nu doet in “de groep personen die gescreend zouden moeten worden, zijn dit de juiste (bij de cliënt betrokken) partijen?“. Dat is iets wat de overheid juist moet aangeven en waarvoor goede en gedetailleerde toelichting, inclusief juridische onderbouwing, essentieel is.

Voorts ontbreekt in dit artikel de overige sanctieregelgeving (financierings- en exportverboden en dergelijke).


Vraag 6.
Achtergrond Naast onderzoek en screening van cliënten is het zeer wenselijk dat instellingen onderzoek en screening verrichten naar bij de cliënt betrokken relaties en deze partijen screenen indien er sprake is van een verhoogd risico op het schenden van sancties of het faciliteren daarvan.

Vraag 6.
In welke gevallen zouden instellingen naast hun cliënten ook onderzoek moeten verrichten naar andere bij de cliënt betrokken partijen? Wat zijn daarbij eventuele denkbare situaties en risicofactoren waarmee rekening gehouden zou moeten worden?

Mijn antwoord op uw vraag:
Zie de opmerkingen bij vraag 5. Deze vraag is onjuist.
Niemand weet wat de risicofactoren zijn, zeker de geconsulteerden niet. Een behoorlijke overheid hoort te zorgen voor uitvoerbare regelgeving en fatsoenlijke voorlichting.


Vraag 7.
Achtergrond Om inzicht te krijgen in de (mate van) naleving van sanctiemaatregelen en om inzicht te krijgen in de omvang van de bevroren tegoeden en economische middelen zijn er reeds meldplichten ingericht (zie ook overkoepelende vraag 9).

Vraag 7.
a) Welke verbeteringen ziet u ten aanzien van het huidige systeem van het melden van bevroren tegoeden en economische middelen?
b) Ziet u meerwaarde in het creëren van een grondslag voor instellingen onder sanctiewettoezicht om (op laagdrempelige wijze) signalen van omzeiling van sancties bij een aangewezen autoriteit te melden? Waarom wel/niet?
c) Zijn er andere zaken waarover gemeld zou moeten worden?

Mijn antwoord op uw vraag:
Dit lijkt me iets wat alleen relevant is voor financiële instellingen en eventueel trustkantoren.
Of er van andere ondernemingen op dit terrein veel te verwachten is, acht ik twijfelachtig. U doet er beter aan zich te focussen op de partijen die in het betalingsverkeer actief zijn en andere ondernemingen er niet mee lastig te vallen.


Vraag 8.
Onder verwijzing naar artikel 9 betreffende uitbesteding:
a) Hoe kijkt u aan tegen de mogelijkheden van het uitbesteden van werkzaamheden?
b) Welke mogelijke verruimingen en inperkingen zou u adviseren?
c) Hoe kijkt u naar beperkingen op het kunnen uitbesteden naar derden in landen waar sancties gelden of een hoog risico is op het overtreden van sancties?

Mijn antwoord op uw vraag:
Dat uitbesteding kan plaats vinden onder toezicht van de Wwft-plichtige is naar mijn idee schone theorie. Datzelfde zal bij naleving van sanctieregelgeving gelden.

De huidige witwasbestrijdingspraktijk, waarin zaken wordt gedaan met grote Amerikaanse datahandelaren en techbedrijven riskant voor de grondrechten van burgers. Het is hoog tijd dat er wetenschappelijk onderzoek wordt gedaan naar uitbesteding op grond van de witwasbestrijdingsregels en naar de uitvoeringspraktijk en het respecteren van grondrechten.

Wat mij betreft is er op dit moment geen reden om voor alle soorten ondernemingen toe te staan dat de naleving van de sanctieregelgeving wordt uitbesteed.


Vraag 9.
a) Hoe kijkt u aan tegen de effectiviteit van de huidige meldsystemen?
b) Hoe kijkt u aan tegen het idee van het centraliseren van de meldplichten? In welke gevallen en onder welke omstandigheden zou een centraal meldpunt volgens u van meerwaarde zijn?

Mijn antwoord op uw vraag:
Of de meldsystemen in de financiële sector goed werken, kan ik niet beoordelen. In algemene zin zou het goed zijn om binnen de Nederlandse overheid het onderwerp sanctieregelgeving te centraliseren, zie hiervoor onder 2.


Vraag 10.
Hoe kijkt u naar de mogelijkheid van het aanstellen van een beheerder/bewindvoerder bij rechtspersonen?

Mijn antwoord op uw vraag:
Dit is de verkeerde vraag. De vraag moet luiden: levert het feit dat een rechtspersoon gesanctioneerd is problemen op in de praktijk van de rechtspersoon en is het nuttig om boek 2 BW met oog daarop aan te vullen met bepalingen over:

• Het door de Ondernemingskamer aanwijzen van een tijdelijk bestuurder.
• Extra regelingen inzake de rol van de algemene vergadering en de door de algemene vergadering aangewezen directeur(en).
• Naleving door de rechtspersoon van basale verplichtingen (voeren boekhouding, maken jaarrekening, enz.).

Misschien is er wel een speciale wet inzake bevroren zaken en entiteiten nodig.

Bijlage III memorandum
Overigens vraagt u niet wat geconsulteerden vinden van bijlage III. Ik vind het een onvolwassen ontwerp en adviseer een nieuw ontwerp te maken dat beter op het burgerlijke recht aansluit en dat de grondrechten respecteert.

Voorbeeld: het criterium in artikel X 1 lid 1 is volstrekt vaag en zal tot willekeur leiden, het geldt voor alle ondernemingen in Nederland:

Indien naar het oordeel van Onze Minister [die het aangaat] de toepassing op een in Nederland gevestigde onderneming van een verplichting uit hoofde van een voor Nederland geldend verdrag of een voor Nederland bindend besluit van een volkenrechtelijke organisatie, risico’s op economische, fysieke of sociaalmaatschappelijke schade met inbegrip van de werkgelegenheid aan de Nederlandse samenleving of delen daarvan met zich meebrengt door nadelige gevolgen voor de financiële stabiliteit of continuïteit van de onderneming, kan Onze Minister [die het aangaat] een of meer personen aanwijzen met in ieder geval kennis en ervaring op het gebied van controle op naleving van voorschriften bij of krachtens deze wet, die opdrachten kan of kunnen verstrekken aan de onderneming.


Vraag 11.
Hoe kijkt u naar de mogelijkheid van het aanstellen van een beheerder/bewindvoerder bij rechtspersonen op eigen verzoek van de rechtspersoon?

Mijn antwoord op uw vraag:
Zie bij vraag 10.


Vraag 12.
Hoe kijkt u naar de mogelijkheid van het aanstellen beheerder/bewindvoerder bij registergoederen (bijv. vastgoed, vliegtuigen en vaartuigen)?

Mijn antwoord op uw vraag:
Deze vraag is te beperkt. Hier geldt hetzelfde als bij vragen 10 en 11: de vraag moet luiden welke problemen het bevriezen van roerende en onroerende zaken oplevert en welke oplossing gecreëerd moet worden. Dat gaat niet alleen over de vraag wie de zaken beheert.
Misschien is er wel een speciale wet inzake bevroren zaken en entiteiten nodig.


Vraag 13.
Hoe beziet u de balans tussen enerzijds de versterking van de uitvoerbaarheid en effectiviteit van sancties via beheer en bewind en anderzijds de proportionaliteit van de inbreuk op het eigendomsrecht die deze systematiek met zich brengt?

Mijn antwoord op uw vraag:
De proportionaliteit van de Europese sanctiemaatregelen is niet iets wat op Nederlandse wetgevingsniveau ter discussie kan worden gesteld.
Als vermogensbestanddelen worden ‘bevroren’ ontstaat juridische onzekerheid. Het is aan te bevelen voorzieningen te treffen.

Vanwege de inbreuk op het eigendomsrecht is een adequate rechtsbescherming nodig. Die ontbreekt nu, zie hierna bij vraag 14.


Vraag 14.
Zijn aantekeningen in registers in uw optiek een geschikt middel om de publieke kenbaarheid van sanctiemaatregelen te vergroten? Heeft u ideeën voor een alternatief of aanvullend middel?

Mijn antwoord op uw vraag:
Deze vraag is niet juist gesteld, aangezien registers alleen geschikt zijn voor het registreren van personen en voor vermogensbestanddelen. Sanctiemaatregelen omvatten veel meer. Hier is sprake van kenbaarheid van het feit dat een persoon gesanctioneerd is of een vermogensbestanddeel bevroren.

Ik zie dat in bijlage IV een ontwerp is opgenomen, waar u geen vraag over stelt. Hierna enige opmerkingen:

Artikel Q is onleesbaar, met name de kernverplichting van lid 1, waarin gesproken wordt over ‘een relatie’, zonder dat is uitgewerkt wat daar onder wordt verstaan. Verder acht ik het onverstandig dat gesanctioneerde personen en bevroren vermogensbestanddelen op één hoop worden gegooid. Aan datzelfde euvel lijden de overige artikelen.

Rechtsbescherming
Aangezien de hier bedoelde registraties grote gevolgen hebben voor betrokkenen en voor de eigenaren van vermogensbestanddelen, hoort er ook een volwassen rechtsbescherming bij. Deze ontbreekt. Het is aan te bevelen om een regeling te treffen op grond waarvan de door de overheid genomen maatregelen getoetst kunnen worden en waarop niet alleen burgers die dure advocaten kunnen betalen beroep kunnen doen.


Vraag 15.
Zijn de nu geïdentificeerde registers voldoende uitputtend om de publieke kenbaarheid van sanctiemaatregelen te vergroten?

Mijn antwoord op uw vraag:
Zie mijn eerste opmerking bij vraag 14.

Bij registers gaat het om personen en vermogensbestanddelen. Personen worden geregistreerd in het handelsregister (rechtspersonen, personenvennootschappen en natuurlijke personen met een onderneming) en het BRP.

Sommige vermogensbestanddelen staan in registers, zo te zien passeren de belangrijkste registers de revue:
• handelsregister en ubo-registers;
• kadaster;
• register van ruimtevoorwerpen;
• kwekersrechtregister.

Wellicht kan nog aan andere registers worden gedacht zoals het octrooiregister.


4. Tot slot

Het preconsultatiememorandum lijkt te zijn ingegeven door sentimenten en de oplossing wordt gezocht in de mislukte concepten die voor de witwasbestrijding gelden. Naar mijn mening is uw ministerie op de verkeerde weg en zal de verbetering van de naleving van de sanctieregelgeving op een geheel andere wijze moeten worden vormgegeven.

Ik adviseer uw ministerie volledig opnieuw te beginnen met dit project en te kijken naar wat geleerd kan worden van de huidige praktijk, met name bij financiële instellingen.

Verder is het hoog tijd dat de voorlichting over de sanctieregelgeving sterk wordt verbeterd en dat de ‘zoek het zelf maar uit’ en ‘huur de compliance industrie maar in’ mentaliteit wordt verlaten. Ook de versnippering van thema’s over verschillende departementen en overheidstoezichthouders dient dringend te worden aangepakt.

Ik wens u daar succes mee.

Ellen Timmer,
15 augustus 2023


[1] https://www.bureauft.nl/2023/07/25/resultaten-enquete-naleving-wwft-door-administratiekantoren/

Geplaatst in Dienstverlening - juridisch financieel [advocaten, accountants, belastingadviseurs e.d.], Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Sanctieregels | Tags: | 7 reacties

Is the UN doing something for the victims of FATCA? | Tax Report 2023

The OECD’s competitor on recommendations for taxation systems and exchange of tax information is the United Nations [1]. This organisation has a tax committee [2].

The latest UN tax document is the Tax Report 2023 [3] that is supposed to promote ‘inclusive and effective tax cooperation’. An advance unedited version of the document prepared is accessible [4]. Fortunately it is only 19 pages, that I have looked through.

My impression is that the document is only about sharing financial information between countries, but does not look at equitable taxation. The victims of FATCA, such as people who are tax resident in the EU and have US citizenship, will not benefit, it seems, as the US tax system – with Citizenship-Based taxation – is not tested.

Maybe a reader who is a tax expert can tell me more.


Notes

[1] What the differences are, is still unclear to me, see also my article (in Dutch).
[2] According to the UN DESA page the UN Tax Committee “generates practical guidance for governments, tax administrators and taxpayers on fundamental and frontier issues in international tax cooperation.
[3] The article contains familiar texts on international tax cooperation, fighting illicit financial flows and combating aggressive tax avoidance and evasion. Nothing new there.
[4] Promotion of inclusive and effective international tax cooperation at the United Nations (pdf).

Geplaatst in Belastingrecht, English - posts in English on this blog, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , , , , | Plaats een reactie

Extraterritorial Taxation: Is It All Our Fault? | FATCA

Michel wrote the article Extraterritorial Taxation: Is It All Our Fault? critisizing US policies, e.g.:

Beyond U.S. funding for the OECD’s misguided initiatives, its proposals often build on the United States’ worst tax ideas (…) Historically, unilateral U.S. expansions of its tax base have spawned even more aggressive changes from other countries and the OECD

He proposes that the Congress give a good example:

Congress should lead by example. Moving to a full territorial tax system and increasing financial privacy protections will both make the U.S. a more attractive investment hub and disengage from the escalatory fight for other countries’ tax bases

Chairman Lehagre of the Association des Américains Accidentels is hopeful, though not much has happened for the victims of FATCA until now.

Geplaatst in Belastingrecht, English - posts in English on this blog, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , , , | Plaats een reactie

Het verdienmodel achter Panama Papers | ICIJ

Op linkedin meldde iemand dat een bericht door ICIJ (organisatie van politieke journalisten) is gepubliceerd over een onbekende persoon (‘John Doe’) die geld van de Duitse overheid wil hebben in ruil voor het lekken van financiële gegevens, waarmee de Duitse overheid extra belastinggeld zou hebben binnen gehaald. Dat roept vragen op:

  • Zit er een verdienmodel achter datalekken als Panama Papers en Pandora Papers ?
  • Welk verdienmodel is dat?
  • Wie profiteert?
  • Waarom is dat verdienmodel niet transparant?
  • Betalen de inbrekers belasting over de verkoop van de gestolen gegevens?

Onderzoeksjournalisten in binnen- en buitenland hullen zich vooralsnog in stilzwijgen.

De inkomsten van ICIJ
ICIJ eindigt haar artikel met:

ICIJ is not commenting on its sources and never pays for information.

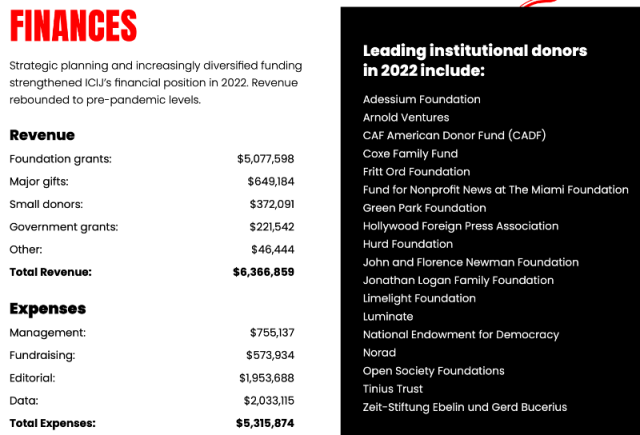
Zou het waar zijn? Gekeken naar het jaarverslag 2022 van de organisatie, op pagina 38 staat:

Het geeft aan dat ICIJ wordt gefinancierd door machtige organisaties van private personen of families, zoals Adessium. Dat zijn organisaties die onder de radar opereren met specifieke politieke agenda’s. Mogelijk zitten er ook door de overheid gefinancierde fondsen tussen, dat vergt nader onderzoek.

Het is hoog tijd voor transparantie met betrekking tot dit soort clubs.


Aanvulling 28 augustus 2024
Zie het bericht over de procedure.

Geplaatst in Belastingrecht, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

Automatic exchange of tax information will develop into a general data sharing system by governments | OECD

The mandatory system of data transfers from financial institutions to the US (based on the Foreign Account Tax Compliance Act, ‘FATCA’) is a daunting example of the risks of international data exchange. The problems of citizens and organisations being harmed by FATCA (e.g. the ‘accidental Americans’) are still unresolved, and there is insufficient attention to it internationally. Meanwhile, developments continue. Internationally, the US is the only country with its own data exchange law.

Common Reporting Standard
The rest of the world works with a system abbreviated as ‘CRS’, referring to the Common Reporting Standard. The OECD summarises it as follows:

The Common Reporting Standard (CRS), developed in response to the G20 request and approved by the OECD Council on 15 July 2014, calls on jurisdictions to obtain information from their financial institutions and automatically exchange that information with other jurisdictions on an annual basis. It sets out the financial account information to be exchanged, the financial institutions required to report, the different types of accounts and taxpayers covered, as well as common due diligence procedures to be followed by financial institutions.

Cryptocurrency
Recently cryptocurrency was included in CRS, showing that governments are tapping into a new revenue source with cryptocurrency.

Extending data exchange to other domains
The data exchange for tax purposes is gradually extended to other domains. Read for instance the publicaton of the Global Forum [*]:

Facilitating the Use of Tax-TreatyExchanged Information for Non-Tax Purposes. A Contribution to a Whole-of-Government Approach to Tackling Illicit Financial Flows

According to the subtitle, ‘non-tax purposes’ is about anti-money laundering, but no doubt it will not stop there.

Those decent governments acting adequately…
These exchange systems are based on the premise that all countries in the world are decent states under the rule of law, with reasonable tax laws and adequate legal protection. It is further assumed that such data exchange can take place securely. Unfortunately, the reality is different. International designers deliberately turn a blind eye to this.


[*] Gl0bal Forum on Transparency and Exchange of Information for Tax Purposes, read the introduction on the OECD site. One of the main goals of the Forum is putting an end to bank secrecy.


More information:

CRS

Is introduced on the OECD site. On that site there are pages about:

In June the CRS-standards were updated, see International Standards for Automatic Exchange of Information in Tax Matters.Crypto-Asset Reporting Framework and 2023 update to the Common Reporting Standard, 8 June 2023.

The non-tax purposes publication by the Global Forum: Facilitating the Use of Tax-TreatyExchanged Information for Non-Tax Purposes. A Contribution to a Whole-of-Government Approach to Tackling Illicit Financial Flows (pdf), July 2023.

OECD in general

The OECD deals with many other topics than tax and AML, e.g. food security, sustainability and global health.

FATCA


Addition 25 October 2024
Pursuant to DAC 8, it is now added that the information exchanged may also be used for customs duty assessment and enforcement, anti-money laundering and counter-terrorist financing, and enforcement of sanctions regulations (article in Dutch).

Geplaatst in Belastingrecht, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , , , , | Plaats een reactie

Data protection risks of international exchange of tax information between governments | CRS, FATCA

Though there were many major tax information data leaks, there is no discussion on the data protection aspects of international exchange of of tax information between governments, based on the Common Reporting Standard (‘CRS’). An example is the large Bulgarian leak of taxpayer information: BBC article, OECD reaction. In July this year the Australian tax office was hacked. There was a major breach in Canada. Etcetera.

Another questionable aspect of tax data sharing, is that it is also provided to dubious regimes

The only one who seems to pay attention to the risks of international exchange of tax information, seems to be the English attorney Filippo Noseda, who represents a victim of FATCA, the American law that harms people with the American nationality that do not live in the US. He publishes his correspondence with relevant institutions, such as the Information Commissioner’s Office (UK), the European Parliament, the Petitions Committee (PETI), the European Data Protection Board (EDPB), the European Commission (TAXUD) and the Organisation for Economic Cooperation and Development (OECD).

On 10 August he wrote a letter to English members of parliament, expressing concerns about providing financial data to dubious regimes:

Yesterday, a presidential candidate who had alleged links between organised crime and government officials in Ecuador was shot dead at a rally (see BBC news below).

Now, Ecuador appears on HMRC’s list of jurisdictions to whom it sends information about citizens with bank accounts in the UK (reproduced below for ease of reference). This exchange takes place automatically and without any indicia of tax evasion something that had been heavily criticised by data protection authorities before the UK adopted the CRS.

MPs on both sides of the political divide who care about Human Rights should take a closer look at HMRC’s list and ask themselves whether it is right that the UK government exchanges information almost mindlessly to regimes which could use the information to persecute its citizens, including jurisdictions that feature prominently on corruption indexes, such as the one published by Transparency International.


Some of his other recent letters on data protection matters are:

This letter to the Secretary General of the OECD follows recent questions to Parliament and a motion from 47 German MPs concerning the human rights implications of systems of automatic exchange of information, as well as fresh concerns about data safety following the hacking of the entire UK Electoral Register.

The attached letter discusses a recent revelation that the Australian Tax Office lost more than $557 million to cyber-attacks and the risks posed by the ‘Common Transmission System’ (CTS) maintained by the OECD and used by tax authorities the world over to exchange CRS data, as well as the ‘International Data Exchange System’ (IDES) maintained by the IRS.

This letter discusses a recent testimony given by the former IRS Chief of Criminal Investigations before the US Congress Finance Committee confirming the poor state of the IRS’s IT-systems processing taxpayers’ data, raising further concerns about the data protection safeguards of FATCA data transferred from the EU.

On 4 May 2020 Noseda sent a letter to OECD with an overview of his emails to OECD that raise concerns in relation to the data protection.


Noseda’s information on FATCA and cybersecurity of the exchange of tax information:
FATCA page, background information on FATCA and data protection, correspondence. Noseda has prepared a Hacking and Data Breaches List that includes various instances of hacking against tax authorities in the US, the UK and the rest of the EU.

Geplaatst in Belastingrecht, English - posts in English on this blog, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , | Plaats een reactie

Banken willen meer meer meer informatie over hun rekeninghouders | publiek-private ‘samenwerking’ | Wwft, financiële surveillance

Banken blijven vragen om toegang tot overheidsgegevens over hun rekeninghouders, lees het bericht van de NVB over de position paper die de banken aan de politieke partijen hebben gestuurd en waarover security.nl heeft bericht.
Banken zijn ongeschikt voor de criminaliteitsbestrijdingstaak die de overheid hen heeft gegeven. Dat houden ze onder de pet, want zij schrijven zoet:

Banken zijn een belangrijke partner in het bestrijden van financiële criminaliteit. Om klanten te ontzien en criminelen te verstoren vindt de NVB het cruciaal dat:
* Onderling delen van relevante informatie tussen publieke en private partijen (gepseudonimiseerd) mogelijk wordt
* Publieke registers (Basis Registratie Persoonsgegevens en UBO) weer beschikbaar komen voor banken
* Alleen ingezet wordt op risico-gebaseerde klantonderzoeken met als uitgangspunt: “Meer waar het moet, minder waar het kan”.

Er gaat teveel mis bij de banken
Bij de banken gaat zoveel mis bij de misdaadbestrijding, wat schadelijk is voor de rekeninghouders die niet goed worden bediend. Daarom moet het door de informele wereldregering FATF voorgeschreven systeem terug naar te tekentafel. Geef banken alleen taken waar zij geschikt voor zijn en waar ze het personeel en de middelen voor hebben.
En zorg nu eindelijk eens een keer voor een goede rechtsbescherming voor burgers die te maken krijgen met bedrijven die overheidstaken uitvoeren.

De gevaren van uitbesteding van overheidstaken | publiek-private samenwerking
Lees over de gevaren van het uitbesteden van overheidstaken ook het bericht en rapport van Privacy International over iets wat eufemistisch ‘publiek-private samenwerking’ (Public Private Partnerships, PPPs) wordt genoemd. Zij schrijven dat PPPs moeten worden uitgedaagd (machinevertaling):

De privatisering van publieke verantwoordelijkheden vereist meer toezicht dan ooit om ervoor te zorgen dat mensenrechten niet stilletjes worden geschonden. Dit geldt vooral wanneer de gebruikte systemen worden gebruikt voor surveillance en massale verwerking van persoonlijke gegevens. Het is bekend dat particuliere bedrijven spelen met de grenzen van wat wettelijk en ethisch gezien gedaan kan worden met de identiteit en gegevens van individuen, zonder hetzelfde niveau van verantwoording dat vereist is voor overheidsinstanties – een aanzienlijke schending van de grondrechten wanneer deze gebruikt worden om een openbare dienst te leveren.

Dit is volledig op banken van toepassing, die tech bedrijven zijn geworden die geen contact meer hebben met hun klanten. Privacy Internation heeft over wat zij ‘Public Private Surveillance Partnerships’ noemen een handboek geschreven. Verder hebben zij checklists samengesteld.

Geplaatst in Bankrekening krijgen en behouden, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , | 1 reactie

Sharing of transaction monitoring information by PSPs in the PSR proposal | financial data access and payments package EU

Earlier, I wrote about the European financial data access and payments package. Part of that proposal is to allow payment service providers (PSPs), including banks, to share fraud-related information. The press release states:

Combat and mitigate payment fraud, by enabling payment service providers to share fraud-related information between themselves

The Q&A notes:

The new proposed prevention measures include: (…)
* A legal basis for PSPs to share fraud-related information between themselves in full respect of GDPR (via dedicated IT platforms);
* The strengthening of transaction monitoring;

The explanatory memorandum of the proposal

In the proposal for a Regulation on payment services in the internal market (PSR), the explanatory memorandum says the following:

A new provision is added requiring PSPs to have transaction monitoring mechanisms in place to provide for the application of strong customer authentication and to improve the prevention and detection of fraudulent transactions. This provision adds clarity to the notion of ‘inherence’, by detailing that such transaction monitoring mechanisms must be based on the analysis of payment transactions, taking into account elements which are typical of the payment service user in the circumstances of a normal use of the personalised security credentials, including environmental and behavioural characteristics such as those related to location of the payment service user, time of transaction, device being used, spending habits, online store where the purchase is carried out.

For the purpose of transaction monitoring, provisions have been added allowing PSPs to exchange, on a voluntary basis, personal data such as unique identifiers of a payee subject to information sharing arrangements. These information sharing arrangements must define details for participation and on operational elements, including the use of dedicated IT platforms. Before concluding such arrangements, the PSPs must conduct a data protection impact assessment and, where necessary, carry out prior consultation of the supervisory authority, according to Regulation (EU) 2016/679.

It is puzzling why the second paragraph of the quote above talks about exchanging personal data ‘on a voluntary basis‘, when processing personal data by definition requires a legal basis.

Preamble

The designers of PSR assume that payment service providers (PSPs) can have digital knowledge of the ‘environmental and behavioural characteristics‘ of the payment service user, read the preamble:

(101) The EBA should develop draft regulatory technical standards on the specific technical requirements related to transaction monitoring mechanisms. Such requirements should build on the added value stemming from environmental and behavioural characteristics related to payment habits of the payment service user.

Transaction monitoring in PSR is important for preventing fraud through payment transactions, read the preamble:

(102) To ensure that transaction monitoring mechanisms work effectively to enable payment service providers to detect and prevent fraud, in particular by detecting atypical use of payment services that could indicate a potentially fraudulent transaction, payment service providers should be able to process information about their customers’ transactions and their payment accounts. Payment service providers should, however, establish appropriate retention periods for different data types used for fraud prevention. Those retention periods should be strictly limited to the period necessary to detecting atypical, potentially fraudulent behaviour, and payment services providers should regularly delete the data that are not necessary anymore for fraud detection and prevention. Data processed for transaction monitoring purposes should not be used after the payment service user has ceased to be a customer of the payment service provider.

It is interesting to see that PSPs regularly have to delete data that are not necessary anymore for fraud detection and prevention. Why does this not apply to the proposed anti-money laundering (AML) rules being negotiated?

The preamble explains how the information sharing of PSPs should be done, it looks like the financial surveillance (‘bancair sleepnet’) already proposed by the Dutch government,

payment services providers should, for the purpose of transaction monitoring, make use of payment fraud data shared by other payment services providers on a multilateral basis such as dedicated IT platforms based on information sharing arrangements

The full text of the relevant paragraphs of the preamble (marking by me):

(103) Fraud in credit transfers is inherently adaptive and comprises an open-ended diversity of practices and techniques, including the stealing of authentication credentials, invoice tampering, and social manipulation. Therefore, to be able to prevent ever new types of fraud, transaction monitoring should be constantly improved, making full use of technology such as artificial intelligence. Often one payment service provider does not have the full picture about all elements that could lead to timely fraud detection. However, it can be made more effective with a greater amount of information on potentially fraudulent activity stemming from other payment service providers. Therefore, sharing of all relevant information between payment service providers should be possible. To better detect fraudulent payment transactions and protect their customers, payment services providers should, for the purpose of transaction monitoring, make use of payment fraud data shared by other payment services providers on a multilateral basis such as dedicated IT platforms based on information sharing arrangements. To improve the protection of payers against fraud in credit transfers, payment service providers should be able to rely on information as comprehensive and up to date as possible, namely by collectively using information concerning unique identifiers, manipulation techniques and other circumstances associated with fraudulent credit transfers identified individually by each payment services provider. Before concluding an information sharing arrangement, payment service providers should carry out a data protection impact assessment, in accordance with Article 35 of Regulation (EU) 2016/679. Where the data protection impact assessment indicates that the processing would, in the absence of safeguards, security measures and mechanisms to mitigate the risk, result in a high risk to the rights and freedoms of natural persons, payment service providers should consult the relevant data protection authority in accordance with Article 36 of that Regulation (EU) 2016/679. A new impact assessment should not be required when a payment service provider joins an existing information sharing arrangement for which a data protection impact assessment has already been carried out. The information sharing arrangement should lay down technical and organisational measures to protect personal data. It should lay down roles and responsibilities under data protection laws, including in case of joint controllers, of all payment service providers.

(104) For the purpose of exchanging personal data with other payment service providers who are subject to information sharing arrangements, ‘unique identifier’ should be understood as referring to ‘IBAN’ as defined in Article 2 point 15 of Regulation (EU) 260/2012.

(105) To prevent legitimate exchanges of information on potentially fraudulent activity leading to unjustified ‘de-risking’ or withdrawal of payment account services to payment services users without explanation or recourse, it is appropriate to have safeguards in place. Payment fraud data shared under a multilateral information sharing arrangement that may entail the disclosure of personal data, including unique identifiers of payees potentially involved in fraud in credit transfers, should only be used by payment services providers for the purpose of enhancing transaction monitoring. Additional safeguards should be put in place by payment services providers, such as contacting the customer if he or she is the payer of a credit transfer which can be assumed to be fraudulent, and further monitoring of an account, where the unique identifier shared as potentially fraudulent designates a customer of that payment service provider. Payment fraud data shared amongst payment services providers in the context of such arrangements should not constitute grounds for withdrawal of banking services without detailed investigation.

Draft regulation

Relevant passages in the regulation are (marking by me):

Article 83 Transaction monitoring mechanisms and fraud data sharing
1. Payment service providers shall have transaction monitoring mechanisms in place that:
(a) support the application of strong customer authentication in accordance with Article 85;
(b) exempt the application of strong customer authentication based on the criteria under Article 85(11), subject to specified and limited conditions based on the level of risk involved, the types and details of the data assessed by the payment service provider;
(c) enable payment service providers to prevent and detect potentially fraudulent payment transactions, including transactions involving payment initiation services.

2. Transaction monitoring mechanisms shall be based on the analysis of previous payment transactions and access to payment accounts online. Processing shall be limited to the following data required for the purposes referred to in paragraph 1:
(a) information on the payment service user, including the environmental and behavioural characteristics which are typical of the payment service user in the circumstances of a normal use of the personalised security credentials;
(b) information on the payment account, including the payment transaction history;
(c) transaction information, including the transaction amount and unique identifier of the payee;
(d) session data, including the device internet protocol address-range from which the payment account has been accessed.

Payment service providers shall not store data referred to in this paragraph longer than necessary for the purposes set out in paragraph 1, and not after the termination of the customer relationship. Payment service providers shall ensure that the transaction monitoring mechanisms take into account, at a minimum, each of the following risk-based factors:
(a) lists of compromised or stolen authentication elements;
(b) the amount of each payment transaction;
(c) known fraud scenarios in the provision of payment services;
(d) signs of malware infection in any sessions of the authentication procedure;
(e) in case the access device or the software is provided by the payment service provider, a log of the use of the access device or the software provided to the payment service user and the abnormal use of the access device or the software.

3. To the extent necessary to comply with paragraph 1, point (c), payment service providers may exchange the unique identifier of a payee with other payment service providers who are subject to information sharing arrangements as referred to in paragraph 5, when the payment service provider has sufficient evidence to assume that there was a fraudulent payment transaction. Sufficient evidence for sharing unique identifiers shall be assumed when at least two different payment services users who are customers of the same payment service provider have informed that a unique identifier of a payee was used to make a fraudulent credit transfer. Payment service providers shall not keep unique identifiers obtained following the information exchange referred to in this paragraph and paragraph 5 for longer than it is necessary for the purposes laid down in paragraph 1, point (c).

4. The information sharing arrangements shall define details for participation and shall set out the details on operational elements, including the use of dedicated IT platforms. Before concluding such arrangements, payment service providers shall conduct jointly a data protection impact assessment as referred to in Article 35 of the Regulation (EU) 2016/679 and, where applicable, carry out prior consultation of the supervisory authority as referred to in Article 36 of that Regulation.

5. Payment service providers shall notify competent authorities of their participation in the information sharing arrangements referred to in paragraph 5, upon validation of their membership by participants of the information sharing arrangement or, as applicable, of the cessation of their membership, once that cessation takes effect.

6. The processing of personal data in accordance with paragraph 4 shall not lead to termination of the contractual relationship with the customer by the payment service provider or affect their future on-boarding by another payment service provider.

(…)

Article 89 Regulatory technical standards on authentication, communication and transaction monitoring mechanisms
The EBA shall develop draft regulatory technical standards which shall specify: (…)
(g) the technical requirements for transaction monitoring mechanisms referred to in Article 83.

(…)

Article 80 Data protection
Payment systems and payment service providers shall be allowed to process special categories of personal data as referred to in Article 9(1) of Regulation (EU) 2016/679 and Article 10(1) of Regulation (EU) 2018/1725 to the extent necessary for the provision of payment services and for compliance with obligations under this Regulation, in the public interest of the wellfunctioning of the internal market for payment services, subject to appropriate safeguards for the fundamental rights and freedoms of natural persons, including the following:

(a) technical measures to ensure compliance with the principles of purpose limitation, data minimisation and storage limitation, as laid down in Regulation (EU) 2016/679, including technical limitations on the re-use of data and use of state-of-the-art security and privacy-preserving measures, including pseudonymisation, or encryption;

(b) organizational measures, including training on processing special categories of data, limiting access to special categories of data and recording such access.

Financial surveillance

Although the suggestion is made that only fraud data is exchanged by PSPs, it seems that joint transaction monitoring by PSPs is also possible under this regulation. It will make the Dutch proposal for a ‘banking dragnet’ (‘bancair sleepnet’) unnecessary.

The legal protection of account holders and data subjects is not mentioned in the proposal (other than reference to the GDPR). If public tasks are outsourced to PSPs and they are allowed to analyse in detail the financial behaviour of account holders and draw consequences from it, this should include strong legal protection and an independent supervisor with sufficient resources to clamp down on offenders

Geplaatst in English - posts in English on this blog, Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , , | Plaats een reactie
