Consultatie over bevoegdheden AIVD en MIVD

Het artikel van 11 oktober over deze consultatie is aangevuld met een aantal vindplaatsen van commentaren, onder meer van de huidige toezichthouders (CTIVD en TIB) en burgerrechtenorganisaties.

Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , | Plaats een reactie

De VS blokkeert het internationale strafhof ICC

Het hing al een tijd in de lucht en is nu officieel bekend gemaakt: de VS wil eenzijdig een einde maken aan het internationale strafhof (International Criminal Court, ‘ICC’) dat in Den Haag is gevestigd. Over dit verwerpelijke besluit zijn door Europese organisaties verklaringen uitgebracht.

De Raad van de EU bracht deze verklaring uit, machinevertaling:

De EU bevestigt opnieuw haar onwrikbare inzet voor de op regels gebaseerde internationale orde, waarvan het Internationaal Strafhof (ICC) een fundamenteel onderdeel vormt, gebaseerd op eerbiediging van het internationaal recht. Het internationaal strafrecht speelt een cruciale rol bij het ter verantwoording roepen van degenen die het internationaal recht schenden door de ernstigste misdrijven van internationaal belang te plegen.

Het ICC richt zich niet op soevereine staten. Op grond van het fundamentele beginsel van complementariteit treedt het ICC alleen op als een staat niet bereid of niet in staat is om oprecht een onderzoek in te stellen naar of vervolging in te stellen tegen personen die verantwoordelijk zijn voor de ernstigste misdrijven, zoals genocide, misdrijven tegen de menselijkheid, oorlogsmisdaden en het misdrijf van agressie. De VS hebben een trotse geschiedenis en traditie op het gebied van het nastreven van gerechtigheid en verantwoordingsplicht. De bepalingen inzake complementariteit van het ICC zijn bedoeld om recht te doen aan en erkenning te geven aan het primaat van bevoegde nationale rechtsstelsels en -procedures, zoals het Amerikaanse rechtssysteem.

Aanvallen of bedreigingen tegen het Hof, gekozen functionarissen, personeel en degenen die met het Hof samenwerken, waaronder vertegenwoordigers van het maatschappelijk middenveld en dienstverleners, zijn onaanvaardbaar. Daarom betreurt de EU ten zeerste de aankondiging van de Verenigde Staten om sancties op te leggen aan het Hof als instelling. Hoewel wij er bij de VS op aandringen deze recente maatregelen ook ongedaan te maken, verwelkomen wij hun bereidheid om hun bezwaren te bespreken met de staten die partij zijn bij het Statuut van Rome en nemen wij nota van het besluit van de VS om de inwerkingtreding van hun recente maatregelen uit te stellen. Dit biedt ruimte voor diplomatie, met het oog op het bewerkstelligen van een snelle intrekking ervan en het voorkomen van verdere maatregelen die erop gericht zijn de onafhankelijkheid en integriteit van het ICC te ondermijnen.

Het ICC moet onafhankelijk kunnen functioneren, vrij van druk of externe inmenging. De EU zal haar volledige steun blijven verlenen en bijdragen aan de bescherming van het Hof, zijn personeel en degenen die met het Hof samenwerken. De EU staat klaar om alle nodige maatregelen te nemen om ervoor te zorgen dat het Hof effectief blijft functioneren en zijn onmisbare mandaat vervult.

Van de kant van het Europees Parlement kwam ook een verklaring met de volgende tekst (machinevertaling):

Naar aanleiding van de aankondiging van vandaag door de Verenigde Staten dat zij van plan zijn sancties op te leggen aan het Internationaal Strafhof, sluiten vooraanstaande leden van het Europees Parlement zich aan bij de volgende verklaring:

“De Amerikaanse sancties tegen het Internationaal Strafhof (ICC) vormen een onaanvaardbare aanval op de grondslagen van de internationale rechtspraak. Door het Hof als instelling tot doelwit te maken, wordt een fundamentele rode lijn overschreden, die de onafhankelijkheid en integriteit bedreigt van een tribunaal dat is opgericht om verantwoording af te dwingen voor de ernstigste misdaden die de internationale gemeenschap aangaan.

De Europese Unie moet nu blijk geven van onwankelbare solidariteit met het ICC en zijn personeel – niet alleen met woorden, maar ook met concrete daden. De Europese Commissie moet onmiddellijk de EU-blokkeringsverordening in werking stellen, om het Hof en Europese actoren te beschermen tegen de extraterritoriale reikwijdte van deze sancties. Europa moet standvastig blijven in de verdediging van het internationaal recht en de rechtsstaat.”

Er is in de media inmiddels al veel over geschreven, onder meer:

Er is een reactie van de Raad voor de Rechtspraak.

Amnesty International publiceerde het bericht USA: Trump’s attack on the ICC demands a global response of resistance and protection.

Human Rights in Finance publiceerde het artikel ‘Amerikaanse sancties ICC: Europese banken moeten rug recht houden terwijl EU-overheid toegang tot betalingsverkeer borgt‘. Het is overigens de vraag of dit zo makkelijk is, nu banken door de VS van het internationale betalingsverkeer kunnen worden afgesloten als ze niet doen wat de Amerikanen willen.
Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Sanctieregels | Tags: , , , , , , | Plaats een reactie

Cindy Cohn + Bruce Schneier: 25 Years of Mass Surveillance Is Enough

Cindy Cohn and Bruce Schneier on LawFare published their article 25 Years of Mass Surveillance Is Enough. From the article:

One of the many legacies of the terrorist attacks of Sept. 11 is the government-wide shift from targeted surveillance—such as individual wiretaps or pen register/trap and trace orders—to mass surveillance techniques—such as tapping into the internet backbone or mass collection of telephone or internet metadata. The legal and technical architecture of modern mass surveillance, initially framed as a necessary defense against terrorist threats, has grown far beyond that justification and national security in general. Mass surveillance is now a routine tool used by law enforcement. (…)

The interrelation between private and governmental mass surveillance is worth examining. Surveillance is the business model of the internet; companies like Google and Facebook constantly spy on their users’ behavior. (…)

The article explains the role of the Patriot Act, the USA Freedom Act, Foreign Intelligence Surveillance Act (FISA) and the FISA Amendments Act.

Suggestions for improvement are set out at the end of the article.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , | Plaats een reactie

Report by the Joint Research Centre on encryption and other privacy enhancement technologies

The Joint Research Centre of the Commission announced the study Horizon scanning on emerging privacy enhancement technologies in the article How emerging privacy technologies could reshape law enforcement.

The study was developed by the EU Policy Lab at the JRC and Europol’s Innovation Lab.

The introduction in the article:

Encryption, AI, and digital identity tools can strengthen privacy and security. They can also be exploited by criminals. A new JRC–Europol study looks at emerging privacy enhancement technologies and how Europe can best prepare for them.

Tools that protect personal data, digital identities, and communications can strengthen cybersecurity and public trust in digital services. Often called privacy-enhancement technologies, these tools enable data to be shared or analysed while limiting the exposure of sensitive information.

These same features can be exploited to conceal identities for malicious purposes, secure criminal communications, or make digital evidence harder to access and analyse for law enforcement agencies. This makes lawful access to electronic evidence increasingly important for investigating serious offences.

How can Europe improve security in digital spaces while safeguarding fundamental rights? A new study by the Joint Research Centre (JRC) and Europol explores possible technological developments and their implications for future law enforcement work, offering reflection points for policymakers, law enforcement authorities, researchers, and investors.

The report is relevant for the financial surveillance activities of banks. From the article (marking by me):

Artificial intelligence is one of them. It can assist law enforcement agencies with complex tasks, including detecting patterns in large datasets, identifying connections in complex information, and detecting manipulated media. (…)

Blockchain and other distributed ledger technologies provide another example. They can be exploited for illicit financing, money-laundering and the movement of criminal proceeds. However, their transparent and permanent records can help investigators trace suspicious transactions and identify patterns linked to organised crime. The report also highlights possible future risks to digital identities and digital assets, including identity compromise and token theft.

Advanced encrypted computing is another emerging technology that offers both opportunities and challenges. For example, fully homomorphic encryption makes it possible to analyse encrypted data while keeping the underlying information protected. This could open up new possibilities for privacy-preserving investigations: for example, financial transactions could be analysed to identify patterns associated with money laundering or other suspicious financial activity, without exposing all the underlying transaction data. It is a powerful technology; however, it brings along new questions: who should be allowed to use it, and what characteristics or patterns should they be allowed to search for?

Geplaatst in English - posts in English on this blog, Europa, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

Consultatie over nieuwe bevoegdheden van de geheime diensten sluit vandaag

Vandaag sluit de internetconsultatie over nieuwe bevoegdheden van de Nederlandse geheime diensten, AIVD en MIVD, die hier wordt aangekondigd. Er zijn al een groot aantal reacties bekend.

Jansen en Jacobs
Onder meer is gereageerd door R.H.T. Jansen en B.P.F. Jacobs van de Radboud Universiteit. Zij maken onder meer een opmerking over het gebruik van AI:

7. Het al genoemde onderwerp AI wordt in het voorstel niet als zodanig geadresseerd, maar geschaard onder het bredere begrip ‘automatisering’. De Wiv 2017 heeft eerder gepoogd om AI-gebruik van een wettelijk kader te voorzien. Dat heeft niet gewerkt. De ontwikkelingen op dit gebied gaan inderdaad snel. Zij kunnen naar ons idee eigenlijk niet of nauwelijks in wettelijke regels vastgelegd worden die voor pakweg tien jaar moeten gelden. Zo zal zich de komende tijd de vraag voordoen of en hoe de diensten AI-bots mogen gebruiken om, bijvoorbeeld, een target in de gaten te houden dan wel om een tegenstander digitaal aan te vallen. Dergelijk gebruik van AI-bots kan de slagkracht van de diensten enorm vergroten, zonder dat extra medewerkers nodig zijn. Hiermee wordt automatische surveillance van een groter deel van burgers en organisaties mogelijk, in binnen- en buitenland. Wij noemen deze AI-botvoorbeelden niet om alsnog te pleiten voor strakkere regulering op dit punt, maar wel om het vorige punt te versterken: deze ontwikkelingen kunnen alleen in goede banen geleid worden via een goed geëquipeerde professionele toezichthouder die met kennis van zaken deze ontwikkelingen volgt, in toezichtrapporten beschrijft en desgewenst bijstuurt. Ook pleiten wij ervoor dat de diensten hun ontwikkeling en inzet op dit gebied structureel met experts van buiten bespreken en de daarbij optredende uitdagingen en (morele) dilemma’s zoveel mogelijk open bespreken. Transparantie draagt bij aan draagvlak. Wij begrijpen dat voor een deel van de onderzoeken van de diensten bulkgegevens en AI nodig zijn, om de juiste focus te vinden. De diensten dienen in essentie steeds gericht te werk te gaan. In deze tijden, met grote hoeveelheden gegevens en analysemogelijkheden, zou het vertrouwen wekken als de regering nu al expliciteert dat systematische surveillance van de bevolking niet past binnen de Wbnv, en meer in algemene zin niet in een land als het onze.

Zij spreken over de samenwerkingsmogelijkheden die enorme risico’s voor gewone burgers op kunnen leveren:

9. Het wetsvoorstel creëert een veelheid aan mogelijkheden voor de diensten om samen te werken en gegevens te delen met externen – dat wil zeggen overheidsinstanties, partnerdiensten én bedrijven. Gelet op het dreigingsbeeld is die wens reëel. Wel zijn er (soms grote) risico’s, al was het maar omdat in bepaalde gevallen (staats)geheime informatie buiten het eigen domein of zelfs buiten het eigen land wordt gebracht. Zorgvuldigheid is daarbij geboden. De ontvangers zijn doorgaans niet gebonden aan dezelfde wettelijke eisen als de diensten en hebben vaak niet dezelfde (technische en organisatorische) mogelijkheden voor gegevensbeveiliging. In een setting waarin de diensten met heel veel verschillende (incidentele en structurele) samenwerkingspartners van doen hebben, neemt het risico toe dat (staats)geheime informatie in de handen belandt van personen zonder dat daarvoor een concrete noodzaak bestaat. Dat is in strijd met het need to know-principe.

Bits of Freedom
Ook Bits of Freedom deed mee aan de consultatie en maakte het commentaar al op 18 september jl. bekend. Hun inleiding:

Bits of Freedom waardeert dat er meer overzicht in de juridische systematiek is aangebracht door de verschillende wetten samen te voegen tot een overzichtelijke hoofdwet.

Inhoudelijk maken we ons echter zorgen. Op een algemeen niveau zien we een duidelijke trend vanaf de Wet op de inlichtingen- en veiligheidsdiensten (Wiv) 2017 die zich doorzet in dit voorstel waarin de bevoegdheden van de diensten om gegevens te verzamelen en te verwerken worden verruimd terwijl de waarborgen worden verzwakt. Op dit punt is het voorstel uit balans. Hierdoor zijn burgers minder beschermd en komen zij steeds gemakkelijker op de radar van geheime diensten. Dit levert inbreuken op op de fundamentele rechten en vrijheden van individuele burgers. Daarnaast maakt Bits of Freedom zich ook zorgen over de druk die dit gebrek aan balans oplevert op de democratische rechtsstaat die het voorstel juist poogt te beschermen.


Pas als vandaag voorbij is zal duidelijk zijn wie er mee hebben gedaan.


Aanvulling 13 oktober 2026

Inmiddels is de consultatie gesloten. Er zijn 252 openbare reacties.

Commentaar CTIVD en TIB
Belangrijk commentaar wordt geleverd door de huidige toezichthouders, de Commissie van Toezicht op de Inlichtingen en Veiligheidsdiensten (CTIVD) en Toetsingscommissie Inzet Bevoegdheden (TIB), lees ook hun persbericht.

Uit de hoek van de burgerrechtenorganisaties waren er naast Bits of Freedom onder meer de volgende deelnemers:

Verder werden bijdragen geleverd door onder meer de Nederlandse Vereniging van Banken (banken kunnen informatieverzoeken van AIVD en MIVD gaan krijgen) en diverse organisaties van bedrijven. Ook organisaties uit de hoek van de advocatuur en vertegenwoordigers van andere universiteiten deden mee.

Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

EDPS publication on secure multi-party computation

The European Data Protection Supervisor (EDPS) published a TechDispatch on secure multi-party computation (SMPC), read the article on the EDPS site. From the summary in the article:

Secure multi-party computation (SMPC) is a field of cryptography that enables different organisations to collaborate with their data while keeping their information private. The use of advanced cryptographic techniques allows different participants to compute shared results and gain insights without revealing any individual data.

This is particularly valuable in fields such as medicine and finance, where organisations can benefit from jointly processing the data that each organisation possesses, whether client or patient data, but cannot, or do not want to, share it among themselves for different reasons (data protection, security or commercial interests). For instance, being able to determine whether an experimental treatment produces similar side effects across multiple institutions could provide crucial insights without requiring any organisation to share its underlying data.

While highly beneficial for researchers, the use of SMPC also matters for the individuals whose data is involved. By enabling organisations to develop improved services and products without sharing personal data across multiple parties, SMPC supports more privacy-preserving forms of collaboration and challenges the traditional notion that data needs to be directly accessed in order to be used.

Geplaatst in English - posts in English on this blog, Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , | Plaats een reactie

The EBA: “ESAs call for vigilance over external dependencies, cyber threats and private credit risks”

The EBA in this press release informs the public that the European Supervisory Authorities (EBA, EIOPA and ESMA – the ESAs) have identified external dependencies, emerging technologies and private credit as key vulnerabilities for the EU financial system in their Autumn 2026 risk update.

From the press release on the first two topics:

The ESAs warn that the sector’s reliance on non-EU providers and infrastructures could amplify the impact of geopolitical shocks and operational disruptions. Dependence on ICT service providers outside the European Economic Area remains a particular concern, alongside growing cyber risks linked to increasingly capable AI models. (…)

Role of non-EU exposures and infrastructure dependencies

The ESAs highlight the EU financial sector’s dependencies on non-EU countries across the financial system. Investment funds have substantial exposures to the US, particularly equity UCITS and alternative investment funds, while bond funds are more geographically diversified.

In the insurance sector, global interconnectedness is contained overall and is primarily asset- and reinsurance-driven. While these links bring diversification benefits, they also increase market, counterparty, and concentration risks for the sector.

In the banking sector, heightened geopolitical tensions are increasing uncertainties. Although direct exposures to the regions a”ected by geopolitical tensions remain limited, indirect exposure and secondround e”ects could have wider implications for borrowers and funding conditions. Adverse developments from geopolitical tensions could lead to deteriorating asset quality and subdued credit demand, which are not least reflected in banks’ impairment overlays. Banks also face funding gaps in some non-EU currencies, mainly because of household and non-financial corporation deposits and mostly in USD, GBP and CHF. There is ongoing strong reliance on non-EU ICT service providers and payment systems. Dependence on non-EU service providers also remains visible in financial infrastructures, with clearing, repo and credit ratings markets largely intermediated by non-EU entities.

External dependencies present risks, particularly linked to cyber and AI

This reliance on non-EU counterparties increases dependencies on other regulatory regimes and can increase vulnerabilities to geopolitical events outside the EU. It heightens cyber risks, particularly given the concentration of dependence on non-EEA ICT providers. In the insurance sector, exposure also arises through cyber-insurance underwriting. In a context of severe geopolitical instability, added frequency and severity of orchestrated AI-enabled cyberattacks could increase claims and accumulation risks for insurers, though exclusion clauses could limit the impacts on the sector.

The rapid development of advanced AI systems could make cyberattacks more powerful and harder to contain, allowing malicious actors to identify and exploit vulnerabilities at unprecedented speed.. Quantum computing, another rapidly developing technological area, could soon transform the financial sector in key areas by optimising financial processes, fraud and compliance monitoring, as well as pricing. While it promises significant benefits, it could also create major risks, through undermining cryptography systems widely used to secure communications, transactions, databases, and blockchains. Risks posed could also materialise faster than any commercially viable application. (…)

Geplaatst in English - posts in English on this blog, Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, ICT, privacy, e-commerce | Tags: , , , | Plaats een reactie

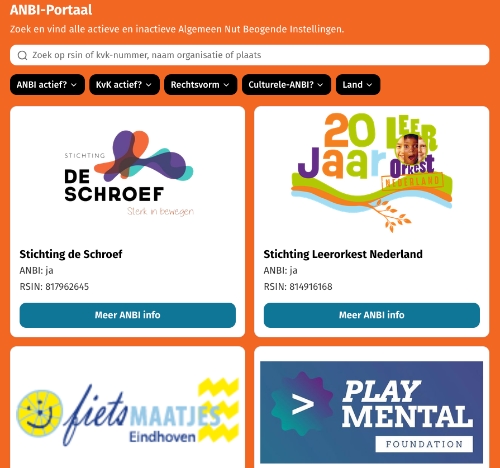
Donateursbelangen publiceert ANBI-portaal

De stichting Donateursbelangen kondigde aan dat de organisatie een ANBI Atlas op de site heeft gezet:


Er kan op diverse manieren worden gezocht.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Not-for-profit | Tags: , , | Plaats een reactie

Bank mag relatie beëindigen wegens vrees voor niet-naleving sanctieregels | ‘beheersing’ van risico’s

In een artikel wordt beschreven dat ABN Amro de relatie met een klant mag beëindigen wegens vrees voor niet-naleving sanctieregels. In juristentaal wordt dan gezegd dat “de bank de risico’s niet voldoende beheersen“. De inleiding van het artikel luidt:

Geen sanctieovertreding bewezen, toch mag bank klantrelatie beëindigen
Een bank hoeft niet eerst vast te stellen dat een klant daadwerkelijk sancties heeft overtreden voordat zij de klantrelatie op grond van de Wwft beëindigt. De rechtbank Amsterdam oordeelt dat ABN AMRO afscheid mag nemen van een onderneming die handelt in chemische stoffen, omdat de onderneming de risico’s op sanctieomzeiling onvoldoende onderkent. Daardoor kan de bank die risico’s niet voldoende beheersen.

Uit het artikel wordt niet duidelijk of de bank genoeg heeft gedaan om aan de klant uit te leggen wat er door de bank verwacht wordt. De sanctieregelgeving is tenslotte een mandarijnenwetenschap, die voor niet iedere ondernemer is te doorgronden.


NB Aangezien geen vindplaats van de uitspraak wordt vermeld (en ik deze niet zo snel kon vinden) kon ik ook niet nagaan of er in de uitspraak iets over vinden is.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Sanctieregels | Tags: | 2 reacties

De permanente VOG in het onderwijs | gaan we toe naar een permanente screening van iedere mens?

Het is een trend dat voor alles wat met kinderen te maken heeft een VOG nodig is.
Die ontwikkeling is onder meer zichtbaar aan de recent gesloten consultatie over de VOG in het basisonderwijs. De consultatie over het ‘Wetsvoorstel register continue screening funderend onderwijs‘ wordt hier aangekondigd, het consultatievoorstel staat hier, met de volgende introductie:

Met dit wetsvoorstel wordt voorgesteld om continue screening in te voeren in het primair en voortgezet onderwijs. Daarnaast wordt voorgesteld om een VOG voor meer mensen in het onderwijs te verplichten.
Met deze wet willen we ervoor zorgen dat scholen veiliger worden en dat de VOG beter werkt. Zo willen we dat meer mensen dan nu een VOG aanvragen voordat ze op een school mogen werken. Er wordt van scholen verwacht dat ze hun medewerkers inschrijven in een register van DUO. En dat deze medewerkers een nieuwe VOG aanvragen. Daarna wordt voortdurend gekeken of er relevante strafbare feiten zijn waardoor mensen niet in het onderwijs kunnen werken. Ook worden de structurele administratieve lasten die bij de VOG-verplichting komen kijken minder.

Op de consultatie zijn 24 openbare reacties binnen gekomen, onder meer van VO-Raad en PO-Raad.

Er zijn diverse andere sectoren waar ook een VOG nodig is, soms eenmalig en soms permanent. Het roept de vraag op waarom in bepaalde sectoren geen permanente VOG nodig is. Zoals: waarom is er geen permanente VOG-plicht voor leden van de Tweede en Eerste Kamer?

Daarnaast zijn er diverse andere screeningssystemen, al dan niet wettelijk geregeld. Een wettelijke screening is die door de banken op grond van de witwasbestrijdingsregels.

De digitale mogelijkheden en de grote beschikbaarheid op vele plaatsen van persoonsgegevens (en andere vertrouwelijke gegevens) maakt een permanente screening van iedere mens en iedere organisatie mogelijk door zowel overheden als grote bedrijven. Is dit onze toekomst en zo ja, is die toekomst nog menswaardig en leefbaar?


Geplaatst in Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , | Plaats een reactie