Witwasbestrijding in Duitsland met transparantieregister, toezicht door middel van mystery guests en de onontdekbaarheid van terrorismefinanciering | AML, CFT

Door de nieuwsbrief van Duitse advocaat Achim Diergarten (anti-gw.de) zie ik af en toe Duits antiwitwasrecht voorbij komen.

Gelukkig durft hij kritiek te hebben, al mag dat niet van de misdaad bestrijdende overheden en hun supporters. De beschuldiging die dan volgt, is dat kritiek betekent dat verhullende geldstromen door de criticus niet bezwaarlijk worden gevonden; dat is de manier waarop kritiek wordt ‘kalt gestellt‘.

Het nut van het ubo-register
Over het ubo-register, in Duitsland ‘transparantieregister’ (Transparenzregister) geheten, schreef Diergarten in zijn nieuwsbrief van 30 december jl. dat het Duitse register wordt aangepast maar dat niemand er iets aan heeft:

allerdings sehe ich weder für die Verpflichteten noch für sonst jemand einen wirklichen Vorteil. Kriminelle haben es in der Vergangenheit geschafft und werden es auch in Zukunft immer wieder schaffen, ihre wahre Identität durch Strohleute zu verbergen. Da wird auch kein Transparenzregister daran etwas ändern

Machinevertaling:

ik zie echter geen echt voordeel, noch voor de de ondernemingen die zich aan de witwasbestrijdingsregels moeten houden, noch voor iemand anders. Criminelen zijn er in het verleden in geslaagd en zullen er ook in de toekomst in slagen hun ware identiteit te verhullen door stromannen te gebruiken. Geen enkel transparantieregister zal dat veranderen.

De overheden zullen dit niet willen horen. Ook zijn kritiek op FIU Duitsland en op de Duitse centrale bank (BaFin) zal niet in goede aarde vallen.

Presentaties BaFin
BaFin hield op 15 december een symposium over de bestrijding van het witwassen van geld en de financiering van terrorisme. De presentaties (pdf van de powerpoints) kunnen worden gedownload.

Ze bieden weinig nieuws, behalve dan dat men in Duitsland ‘mystery guests’ gaat inzetten in het kader van de controle op naleving van de antiwitwasregels, aldus deze tekst in de 2e presentatie:

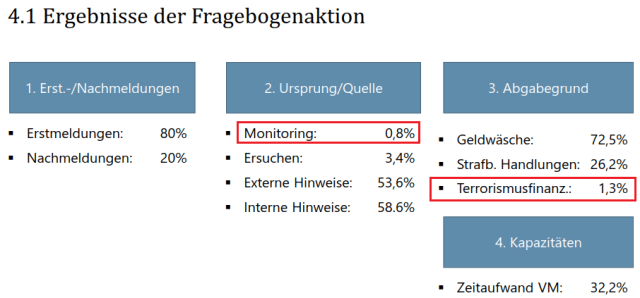
Meer over mystery shopping in het BaFin journaal van december jl. (er is ook een html pagina of bekijk de pdf). Ook boeiend: BaFin erkent dat monitoring weinig oplevert (Quelle 0,8%) en terrorismefinanciering niet kan worden opgespoord (Abgabegrund 1,3%), zie 5e presentatie:


De witwasbestrijdende ondernemingen modderen verder, want naar kritiek wordt niet geluisterd. Jammer.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Ubo-register | Tags: , , , , , | Plaats een reactie

Twee audio podcasts over het FATCA-vonnis van december 2021 | FATCA

In december 2021 werd voor het eerst door de rechter een vonnis gewezen ten gunste van een slachtoffer van FATCA (inleiding FATCA staat hier).

Niels Heithuis van Pointer (programma op Radio 1) maakte op 16 januari jl. een uitzending naar aanleiding van de uitspraak, de podcast daarvan is op deze pagina is te vinden. In de uitzending komen – naast de eiser van het bovengenoemde vonnis – een hoogleraar belastingrecht en een vertegenwoordiger van Americans Overseas aan het woord.

Degenen die het Engels machtig zijn kunnen dit artikel lezen: AXFNJ Podcast: Retired Dutch pilot Ariës discusses his recent court victory with John Richardson, American Expat Finance 5 januari 2022. Er is een podcast (alleen audio) die ook is te vinden op YouTube:


Geplaatst in Bankrekening krijgen en behouden, Belastingrecht, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , , | Plaats een reactie

Single EU access point for financial and non-financial company information

The European Commission is preparing a single EU access point for financial and non-financial company information. Currently a consultation is open – until 21 Februari 2022 – regarding a proposal for a regulation, the following documents are presented:

  • A proposal for a regulation COM(2021)723
  • Annex to the proposal
  • Opinion on impact assessment
  • Summary of the impact assessment report
  • Impact assessment report

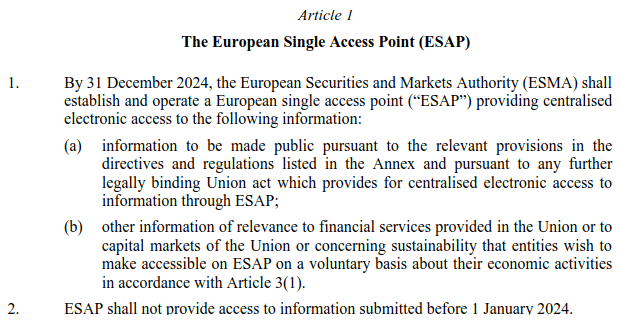
According to article 1 of the draft proposal ESMA shall establish and operate the access point:


On the site of the European Parliament the proposal is summarized as follows:

European single access point (ESAP): access to information in relation to financial services, capital markets and sustainability

2021/0378(COD) – 25/11/2021  

PURPOSE : to amend certain Regulations as regards the establishment and functioning of the European single access point (ESAP) in particular as regards the collection of information.

PROPOSED ACT: Regulation of the European Parliament and of the Council.

ROLE OF THE EUROPEAN PARLIAMENT: the European Parliament decides in accordance with the ordinary legislative procedure and on an equal footing with the Council.

BACKGROUND: the establishment of a European Single Access Point (ESAP) by 2024 is a flagship action of the Capital Markets Union (CMU) Action Plan adopted by the European Commission in September 2020. ESAP will contribute to the achievement of the CMU’s objectives by providing EU-wide access to information published by entities that is relevant to capital markets, financial services and sustainable finance, i.e. mainly information about their economic activities and products.

Information about entities’ activities and products is essential for decision-making by providers of capital. ESAP will contribute to further integrating the financial services and capital markets in the single market, to allocating capital more efficiently across the EU and promoting the development of smaller national capital markets and economies by giving them greater visibility. ESAP will also allow non-listed entities including Small and Medium-Sized enterprises (SMEs) to make available information on a voluntary basis.

The financial world is expected to undergo a digital transformation in the coming years, and the Union should support this, in particular by promoting data-driven finance. It is essential that information related to the sustainability of businesses is easily accessible to investors so that they are better informed when making decisions about investments. For those purposes, public access to financial and non-financial information on natural or legal persons required to make information public or submitting financial and sustainability-related information about their economic activities to a collection body on a voluntary basis (‘entities’) needs to be improved. An efficient means to do so at Union level is to establish a centralised platform, ESAP, giving electronic access to all relevant information.

This proposal is part of a package comprised of: (i) a proposal for a Directive amending certain Directives and (ii) a proposal for a Regulation amending certain Regulations which aims to establish a sound and efficient ESAP platform which will cover publicly available information about financial services provided in the Union, capital markets of the Union and sustainability.

The scope of the ESAP will need to be built in a proportionate and gradual manner from 2024 to 2026, entailing a transitional scaling-up of the collection and submission of the information on its platform.

CONTENT: the aim of this proposed Regulation is to contribute to integrating the European financial services and capital markets by providing an easy centralised access to public information about entities and their products.

The proposal:

– mandates ESMA to establish, by 31 December 2024, ESAP to provide public access to the information that entities must disclose to the public, and to additional categories of information, including financial or sustainability-related information that entities decide to include on a voluntary basis in ESAP;

– sets out the conditions and requirements pursuant to which entities can, on a voluntary basis, submit information that will be made accessible through ESAP;

– requires ESMA to maintain an up-to-date list of collection bodies responsible for accepting information disclosed by entities, to publish this list on the ESAP web portal and to notify it to the Commission;

– sets out the roles and tasks of the collection bodies, including the technical standards they shall apply to validate whether information submitted by entities comply with the specifications required by this Regulation and the accompanying amendments to sectoral legislation;

– lays down the retention period for the information accessible through ESAP, which should be 10 years unless otherwise specified in the applicable EU legal act from the Annex;

– stipulates the conditions under which users will have access to the information available on ESAP, which will normally be free of charge. ESMA may charge fees to users that require very large volumes of data or frequently updated information. However, Union institutions, agencies and bodies, and a range of national bodies and competent authorities should always have direct and immediate access free of charge to ESAP to enable them to fulfil their respective responsibilities, mandates and obligations;

– specifies the tasks of ESMA, acting in close cooperation with the EBA and EIOPA, to manage ESAP;

– stipulates that the Commission shall review the functioning and effectiveness of ESAP 5 years after the entry into force of this Regulation.


More information:

COM(2021)723:

Related:

  • Proposal for a directive ‘amending certain Directives as regards the establishment and functioning of the European single access point‘, COM(2021)724 (draft, EP file).
  • Proposal for a regulation ‘amending certain Regulations as regards the establishment and functioning of the European single access point’, COM(2021)725 (draft, EP file).
Geplaatst in English - posts in English on this blog, Europa, Financieel recht, onder meer Wft, Wtt, Jaarverslaggeving | Tags: , | Plaats een reactie

European petitioners ask the European Parliament to launch a motion of censure against the European Commission | FATCA

A group of European petitioners calls on the Members of the European Parliament (MEPs) to launch a motion of censure against the European Commission.

Their press release of 14 January:

International  group of EU petitioners call on MEPs to launch a motion of censure against the European Commission

As the European Commission attempts to strengthen its brand with European citizens through various new participation schemes and marketing on social media channels, the gap between the Commission and the people it purports to serve is only widening.

Resolutions and questions from the European Parliament, the elected representatives of European citizens are routinely ignored (see letter signed by 183 MEPs on 15 November 2021), making a mockery of 705 MEPs in front of their constituents.

This group of EU petitioners is also deeply disappointed in the democratic functioning of the European Union. Since 2016, they have filed various petitions (1088/2016; 1470/2020; 0394/2021 and 0323/2021), against the consequences of the FATCA IGAs between member states and the United States. More than 1,000 signatures have been collected. It has been shown that various EU Regulations and EU Directives are being violated and that the Commission does indeed have a responsibility and duty to intervene. The Commission has even appeared to mislead Parliament here and here about their role in the drafting of the FATCA IGAs.

After many PETI committee hearings, along with extensive analyses provided by experts to the Commission and Parliament including a report by the Council of Europe, and a high-profile resolution in favour of accidental Americans passed by an overwhelming majority in 2018, the Commission refuses to take its responsibility and stand up for the rights of European citizens.

Public report and open discussion about the US as a “backsliding democracy” show that Europe is increasingly aware that the United States has become an unreliable partner; this should motivate the Commission to hold it accountable, rather than providing its implicit consent for continuing violations of fundamental rights.

It is apparent that the Commission attaches more importance to trade interests with the United States than to the rights of more than 1.2 million European citizens, overlooking notable developments such as the US rejection of a domestic version of FATCA due to concerns about privacy rights for people living in the US, a poor data security record at the IRS, and a wave of GDPR rulings indicating that the United States government cannot be trusted with comparably trivial data.

If this farce continues, it will be the death for confidence in the role of the European Union. 

The group of international petitioners calls on the European Parliament to stop allowing itself to be misled and strung along on this and a multitude of other issues, and to begin a Motion of Censure on the Commission.

Doing so is the only way to save the rule of law and protect Fundamental Rights in Europe.

See attached the petitioners letter to PETI Chair Ms Dolors Montseratti, dated 14 January 2022.

For information on “ending FATCA” initiatives around the world see: https://eupetition-endfatca.eu/docs/otherimportantinitiativesagainstfatca


Pdf-versions: the press release and the letter to the PETI chair

Geplaatst in Bankrekening krijgen en behouden, English - posts in English on this blog, Europa, Financieel recht, onder meer Wft, Wtt, Grondrechten | Tags: , , , , , | Plaats een reactie

FATF-beoordeling van Nederland | Wwft

AMLC schrijft op 20 december over de FATF-beoordeling van Nederland. Uit het bericht blijkt dat in de periode van 27 oktober to 18 november een on-site onderzoek heeft plaats gevonden. Het zal me benieuwen of het FATF-secretariaat en de experts uit Oostenrijk, België, Brazilië, Hong Kong, China, Japan en het sultanaat Oman koffie kunnen brouwen uit de Nederlandse witwasbestrijdingspraktijk en ons juridische systeem. In het eerste kwartaal 2022 wordt het eerste concept van het rapport verwacht.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft | Tags: , , , | Plaats een reactie

NJCM-webinar over het EVRM

Het Nederlandse Juristencomité voor de Mensenrechten (NJCM) organiseert op 27 januari a.s. van 19 tot 21 uur een webinar over het EVRM.

Uit de aankondiging:

Het EVRM heeft in zijn 71-jarig bestaan een grote invloed gehad op de Europese rechtsorde en is uitgegroeid tot een motor voor verandering voor de bescherming van de mensenrechten. Het Verdrag heeft Europa gemaakt tot een plek waar gelijkheid prevaleert en discriminatie wordt aangepakt. Het EVRM heeft er voor gezorgd dat fundamentele rechten een belangrijke positie hebben gekregen waar niet zomaar aan voorbij kan worden gegaan. Hieraan hebben de bijna 25.000 uitspraken van het EHRM enorm bijgedragen.

Toch kent het Europa van nu ook uitdagingen, waarbij mensenrechten in het geding zijn. Zo bevinden asielzoekers zich in erbarmelijke omstandigheden, die ook in Nederland door de humanitaire ondergrens dreigen te zakken, verslechtert de positie van families met een niet-traditionele structuur in Polen en Hongarije door wetgeving die hun gezinsvorm verbiedt en zal verandering van het klimaat, zoals tevens is benadrukt in de Urgenda-uitspraak en tijdens de Climate Summit in Glasgow, voor een ernstige aantasting van het leven en welzijn van mensen kunnen zorgen. Het EVRM is in deze gevallen van cruciaal belang voor de situatie van het individu.

Het Nederlands Tijdschrift voor de Mensenrechten/NJCM-Bulletin (hierna: NTM) heeft in de loop van 2021, via een rode draad van artikelen, stilgestaan bij het uitgroeien van het EVRM tot een motor voor verandering voor de bescherming van de mensenrechten in zowel de Verdragsstaten als daarbuiten. Het NJCM organiseert op 27 januari 2022 een webinar dat aansluit op deze rode draad, waarbij het EVRM vanuit een toekomstgerichte invalshoek zal worden belicht. Tijdens dit webinar zal worden stilgestaan bij de betekenis van het Verdrag voor de huidige uitdagingen van Europa door dit vanuit enkele actuele thema’s – het vreemdelingenrecht, het familierecht en klimaatverandering – te belichten. De sprekers zullen eerst een toelichting geven op hun recente artikel in het NTM en vervolgens, vanuit hun specifieke expertise, ingaan op de volgende vragen: welke waarde zal het EVRM in de nabije toekomst hebben voor deze onderwerpen? Wat kunnen we de komende jaren verwachten van het Hof? Waar zal het EVRM in 2030 staan?

Aan het woord komen: Bahija Aarrass, Machteld Vonk, Sjoerd Lopik en Egbert Myjer, alles onder voorzitterschap van Rick Lawson.

Geplaatst in Grondrechten | Tags: , | Plaats een reactie

Ministeries en de witwasbestrijding | Wwft

De witwasbestrijding is een onderwerp waarmee zowel het ministerie van Financiën als het ministerie van Veiligheid zich bezig houden. Dat komt ook tot uitdrukking in de introductiedossiers [*]. Hierna volgt wat informatie uit die dossiers, voor zover het de witwasbestrijding betreft.

Financiën
De minister van Financiën is aanwezig bij het commissiedebat Bestrijden witwassen en terrorismefinanciering (samen met minister van Veiligheid).

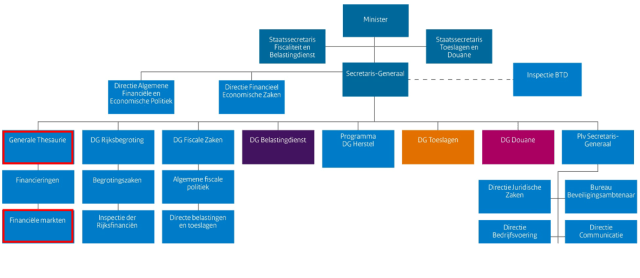
De Directie Financiële Markten (FM), onderdeel van de Generale Thesaurie, is verantwoordelijk voor het beleid en de wetgeving die misbruik van de financiële sector beoogt te voorkomen, zoals witwassen en terrorismefinanciering en de uitvoering van financiële sancties. Opvallend is dat de rechtsstatelijkheid een aandachtspunt is bij het Directoraat-Generaal Belastindienst, terwijl ik dat thema bij FM niet tegenkom.

Gedeelte van het organogram uit het eerste deel van het introductiedossier Financiën met eigen markering van GT en FM.


In het tweede deel van het introductiedossier dat over de beleidsthema’s gaat komt de witwasbestrijding uitvoerig aan de orde. In paragraaf 1.17 komt het actuele deel van de witwasbestrijding aan bod en in paragraaf 5.10 de lopende antiwitwaszaken. Het modewoord ‘ondermijning’ wordt voortdurend genoemd, naast witwassen, waarbij wordt opgemerkt dat de ondermijningsaanpak primair de verantwoordelijkheid van het ministerie van Veiligheid is.

Veiligheid
In dit ministerie speelt ondermijning de hoofdrol, wat onder meer tot uitdrukking komt in de aanwezigheid van een Directoraat-Generaal Ondermijning, geleid door de Programma directeur-generaal Ondermijning, die sinds 1 september 2020 in functie is:

In het onderdeel van het introductiedossier over deze DG is meer informatie te vinden.
Ondermijning is ook elders in het introductiedossier aan te treffen, zoals in het gedeelte over de Directie Rechtshandhaving en Criminaliteitsbestrijding; witwasbestrijding valt onder de Afdeling Fraude en Ordening. Zie voorts de tekst bij Directie Veiligheid en Bestuur.


[*] Introductiedossiers: Financiën; Justitie en Veiligheid. Eerder schreef ik daar over.

Geplaatst in Fraude, witwasbestrijding, Wwft, Strafrecht | Tags: , , , , , | Plaats een reactie

De cybersecurity waarschuwingen blijven komen, maar gebeurt er ook iets?

Het regent cybersecurity waarschuwingen van gezaghebbende instanties en deskundigen, onder meer door de AIVD, WRR en de Algemene Rekenkamer, ik schreef er al eerder over [1].

Er is het nodige bij gekomen, onder meer met betrekking tot financiële instellingen:

  • DNB heeft meegedeeld dat ruim een op de twintig verzekeraars en pensioenfondsen in Nederland in 2021 te maken heeft gehad met een geslaagde cyberaanval, wat voor flinke schade heeft gezorgd [2].
  • De Europese privacytoezichthouder EDPS waarschuwde [3] voor de risico’s van digitale betaalmethodes, zoals contactloze betaalmethodes, betalen met een pinpas, het gebruik van smartphones, qr-codes en nfc.


Onderzoeksraad voor Veiligheid: de lessen van Citrix
Een van de belangrijkste recente adviezen komt van de Onderzoeksraad voor Veiligheid, die in december het rapport ‘Kwetsbaar door software – Lessen naar aanleiding van beveiligingslekken door software van Citrix‘ [4] uitbracht. De Onderzoeksraad vat het advies als volgt samen:

De Nederlandse aanpak van digitale veiligheid moet snel en fundamenteel veranderen om te voorkomen dat de maatschappij ontwricht raakt door cyberaanvallen. Dat concludeert de Onderzoeksraad voor Veiligheid in het vandaag gepubliceerde rapport ‘Kwetsbaar door software’.

De Onderzoekraad onderzocht beveiligingslekken die ontstonden bij duizenden organisaties door kwetsbaarheden in software van Citrix. Jeroen Dijsselbloem, voorzitter van de Onderzoeksraad voor Veiligheid: “Uit dit voorval blijkt dat Nederlandse overheidsorganisaties en bedrijven zeer kwetsbaar zijn voor cyberaanvallen en dat er geen nationale structuur is waarbinnen alle potentiële slachtoffers van cyberaanvallen tijdig worden gewaarschuwd.”

(…)

Verantwoordelijkheid fabrikanten
Veilige software is allereerst de verantwoordelijkheid van de fabrikant. De Onderzoeksraad stelt dat fabrikanten meer zouden moeten investeren om de veiligheid van software voortdurend te verbeteren. Fabrikanten overstelpen softwaregebruikers nu met patches en updates om gebreken in hun software te verhelpen zonder met structurele oplossingen te komen. Er zijn geen instrumenten die afnemers van software onafhankelijk inzicht bieden in de veiligheid van de software. Ook schiet de eigen kennis en positie van afnemers vaak tekort om zelf eisen te stellen aan fabrikanten en veiligere software af te dwingen, of zien zij daar het belang niet van in.

Beperkte overheidsaanpak
Veel organisaties die software gebruiken en potentieel slachtoffer zijn van cyberaanvallen worden nu niet gewaarschuwd. Het NCSC ziet voor zichzelf wettelijk geen mandaat om organisaties buiten de overheidsdiensten en vitale organisaties te waarschuwen. Het is volgens de Onderzoeksraad van groot belang dat er vanuit de overheid een centrale aanpak komt om dreigingen te signaleren en alle potentiële slachtoffers van cyberaanvallen zo snel en direct mogelijk te waarschuwen, met voldoende mandaat en wettelijke waarborgen.

Aanbevelingen van de Onderzoeksraad
De samenleving wordt namelijk steeds afhankelijker van digitale systemen. Fabrikanten, overheden en organisaties zullen samen tot een effectieve aanpak moeten komen om Nederland weerbaarder te maken tegen cybercriminaliteit. Dit vraagt van fabrikanten dat zij de veiligheid van hun software voortdurend en fundamenteel verbeteren. De Onderzoeksraad doet de aanbeveling om op Europees niveau kwaliteitseisen aan software te stellen om softwarefabrikanten te dwingen verantwoordelijkheid te nemen voor de veiligheid van hun product. De Onderzoeksraad adviseert overheden en het bedrijfsleven hun krachten te bundelen. Door samen te werken kunnen ze hun positie richting softwarefabrikanten versterken en hun schaarse expertise beter benutten.

Binnen de overheid kan de bewaking van de digitale veiligheid worden geregeld zoals de bewaking van het voeren van zorgvuldig begrotingsbeleid is vastgelegd in de Comptabiliteitswet. Dat vergt dat er één bewindspersoon en een centrale dienst komt die hierop toeziet, zo nodig kan ingrijpen en verantwoording aflegt. Ook beveelt de Raad aan dat grotere bedrijven en organisaties wettelijk worden verplicht om verantwoording af te leggen over de wijze waarop zij hun digitale veiligheid beheersen.


Zou er nu eindelijk iets gaan gebeuren?


Noten

[1] Onder meer AIVD: Bescherm je kroonjuwelen nu al tegen de dreiging van quantumcomputers, 4 oktober 2021; ROB: “Politiek moet in actie komen om burgers te beschermen tegen uitdijende datahonger”, 4 juni 2021; Het ene datalek na het andere – wie beschermt de burger? | AVG, 20 april 2021; Bart Jacobs over de digitale pandemie, 2 maart 2021; Onveilige digitale toekomst en een inactieve overheid, 10 december 2020; Kabinet is niet bereid adequate maatregelen te nemen tegen cybersecurity-risico’s van kwantumtechnologie, 26 november 2020; Cybersecurity is ondergeschoven kindje bij de rijksoverheid | Algemene Rekenkamer over BuZa, 30 mei 2020; ‘Haast is geboden voor digitaal veilige inlogmiddelen voor burgers en bedrijven’ | CSR, 9 november 2019; WRR presenteert rapport over digitale ontwrichting | digitale hel en verdoemenis, 9 september 2019 en Grootse IT-plannen van een rijksoverheid die de eigen informatiebeveiliging niet op orde heeft, 22 mei 2019.

[2] Vijf procent van verzekeraars en pensioenfondsen slachtoffer van cyberaanval, Radar 24 december 2021.

[3] Bericht Europese privacytoezichthouder EDPS. Het bericht is door security.nl samengevat.

[4] Onderzoeksraad voor Veiligheid: aankondiging, rapport, bijlage bij het rapport.

Geplaatst in ICT, privacy, e-commerce | Tags: , , , , , , | Plaats een reactie

De bank die diakritische tekens niet kan schrijven is… ING | AVG, Gegevensautoriteit

Naar aanleiding van mijn AVG-artikelen over een bank/banken in België die diakritische tekens niet kan/kunnen schrijven, attendeerde een lezer mij er op dat dit ING zou moeten zijn.

In de uitspraak genoemd in mijn laatste artikel [1] staat onder punt 23

ICT-systemen als onderdeel van het in 2019 reeds lopende ICT-project UNITE binnen de Y Groep, hetwelk erop was gericht om de systemen en applicaties van de Y-entiteiten in België en deze van de Y-entiteiten in Nederland volledig op elkaar af te stemmen, maar het UNITE project te ambitieus bleek waardoor de verweerder in 2020 onder aparte aansturing, dus zonder Y Nederland, de nodige systeemtechnische aanpassingen diende uit te voeren.

UNITE is een project van ING, zo schrijft de bank zelf op de Nederlandse site [2].

Het lijkt er op dat de bank die moeite had met spellen uit mijn eerste artikel [3] eveneens ING is, want Morgan Schmiedt schreef op 28 oktober 2021 een artikel onder de kop “La banque ING sommée d’accepter les caractères accentués dans le nom de ses clients“, wat vertaald kan worden als “ING bank bevolen letters met accenten in namen van klanten te accepteren” [4].


Noten

[1] De bank die diakritische tekens niet kan schrijven heeft geen onafhankelijke functionaris voor de gegevensbescherming | AVG, Gegevensbeschermingsautoriteit, 12 januari 2022.
[2] Zie bericht ING Reactie ING op berichtgeving in media over transformatieprogramma in België en Nederland, waarin wordt gesproken over het ‘Unite be+nl’ programma, 17 juni 2020.
[3] De bank moet de naam van de klant juist spellen, ook als er diakritische tekens in staan | AVG, 11 november 2021.
[4] La banque ING sommée d’accepter les caractères accentués dans le nom de ses clients, Morgan Schmiedt op eWatchers.org, 28 oktober 2021.


Deze tweet van Simon Hania heb ik gemist (en kennelijk heeft ook Floor Terra er over geschreven):


Geplaatst in Financieel recht, onder meer Wft, Wtt, ICT, privacy, e-commerce | Tags: , , , , | Plaats een reactie

Verplichtingen van musea op grond van de witwasbestrijdingsregels van de overheid

Het is bekend dat banken op grond van de Nederlandse witwaswetgeving een ‘cliëntenonderzoek’ moeten instellen bij al hun klanten. Daarentegen is het vaak onbekend dat dergelijke verplichtingen ook voor musea kunnen gelden. In dit artikel worden de verplichtingen van musea toegelicht.

Contante betaling

Al langer geldt voor iedereen die bedrijfsmatig handelt als verkoper of koper van goederen dat er verplichtingen zijn op grond van de ‘Wet ter voorkoming van witwassen en financieren van terrorisme’ (Wwft), als een betaling van € 10.000 of meer in contanten plaatsvindt. Dergelijke contante betalingen zullen bij musea weinig voorkomen. Maar door een recente wijziging van de Wwft kunnen musea sneller met de Wwft in aanraking komen dan voorheen. Deze wet geldt nu ook bij de koop of verkoop van kunstvoorwerpen met een prijs van € 10.000 of meer bij een andere vorm van betaling dan contanten. Bovendien vallen personen die bedrijfsmatig bemiddelen bij de koop en verkoop van onder meer kunstvoorwerpen, antiquiteiten en edelstenen eveneens onder de Wwft.

Dit betekent dat musea, als zij als verkoper of koper van kunstvoorwerpen optreden en de prijs € 10.000 of meer is, een ‘cliëntenonderzoek’ dienen uit te voeren naar de wederpartij, de transactie en het één en ander dienen te documenteren als in de Wwft voorgeschreven. Wanneer er aanleiding voor is, is het verplicht om een ‘ongebruikelijke transactie’ te melden bij FIU-Nederland. Gelijksoortige regels gelden bij bemiddeling.

‘Ongebruikelijke transactie’

Bij de verkoop en koop van kunstvoorwerpen is zo’n ongebruikelijke transactie aan de orde als het museum aanleiding heeft om te veronderstellen dat de transactie verband kan houden met witwassen of terrorismefinanciering; dit wordt ‘de subjectieve indicator’ genoemd.

Daarnaast geldt op dit moment bij (ver)koop van kunstvoorwerpen een ‘objectieve indicator’ – dat is een indicator waarbij altijd een melding moet worden gemaakt  (ook al zijn er geen witwas- of terrorismefinancieringsvermoedens) – als de prijs € 20.000 of meer bedraagt. Binnenkort wordt deze indicator gelijk getrokken met de objectieve indicator voor handelaren, zodat dit alleen geldt als het contant betaalde deel van de prijs € 20.000 of meer bedraagt.

Maatregelen

Als museum wilt u natuurlijk niets te maken hebben met witwassen of terrorismefinanciering. Daarbij kan het niet naleven van de regels tot kostbare sancties leiden. Daarom is het van belang om maatregelen te nemen. Allereerst dient ervoor te worden gezorgd dat de personen die binnen uw museum betrokken zijn bij de verkoop of koop van kunstvoorwerpen weten wanneer de Wwft van toepassing is, welke maatregelen de Wwft voorschrijft, wat het cliëntenonderzoek inhoudt en wanneer ongebruikelijke transacties moeten worden gemeld. Daarnaast zijn er interne organisatorische maatregelen nodig, waarbij het in sommige gevallen nodig kan zijn om beroep te doen op externe ondersteuning, bijvoorbeeld juridisch advies of een antecedentenonderzoek naar de wederpartij. Bij het nemen van deze maatregelen kunnen wij u ondersteunen.

Wwft-plichtige ondernemingen die musea bedienen, zoals banken, kunnen navraag doen of de Wwft wordt nageleefd en dit meewegen bij hun cliëntenonderzoek. Dat is eveneens een aspect om rekening mee te houden.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft | Tags: , , , | Plaats een reactie