Hoepman and Leisegang on the European Digital Identity proposal

Jaap-Henk Hoepman published the interesting article: Analysing the Architecture of the European Digital Identity Framework. He wrote this article because more technical details on the framework are available.

He mentions the following issues:

  • Unlinkability: the European Identity (EUID) will be less privacy friendly than it could have been, as it does not make an effort to make the use of attributes unlinkable.
  • The Architecture and Reference Framework (ARF) seems to ignore the importance of holder binding to ensure that the real owner of the wallet is actually using it; where the ARF does mention holder binding, it surprisingly appears to relegate verification of this to the relying party.
  • The ARF is ambivalent about the scope of the Personal Identification Data (PID), potentially including many more attributes (that could be made available as (Qualified) Electronic Attestation of Attributes) than necessary.

There are also other comments, like validity checks that could introduce privacy risks. Read the article for more information.

Daniel Leisegang wrote for Netzpolitik the article eIDAS 2.0: Beim europäischen ID-Wallet droht die Überidentifikation (eIDAS 2.0: The European ID wallet is in danger of overidentification).

Geplaatst in English - posts in English on this blog, Europa, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , | Plaats een reactie

DeGiro misdraagt zich in Wwft-cliëntenonderzoek

De Commissie van Beroep van Kifid oordeelde in februari dat DeGiro zich had misdragen bij een cliëntenonderzoek op grond van de Wwft. In de samenvatting schrijft Kifid:

Onderzoek naar herkomst vermogen van de consument op grond van de Wwft door DeGiro.
De consument heeft niet tijdig de door DeGiro gewenste stukken aangeleverd, waarna DeGiro de beleggingsovereenkomst opzegt en de aandelenportefeuille van de consument liquideert. De consument stelt daardoor schade te hebben geleden omdat de aandelenkoersen waren gedaald. Anders dan de Geschillencommissie, acht de Commissie van Beroep de vordering tot schadevergoeding gegrond. DeGiro heeft geen redelijk en proportioneel gebruik gemaakt van de haar toekomende bevoegdheid om bij de consument informatie op te vragen over de herkomst van zijn vermogen. In het verlengde hiervan moet worden geoordeeld dat het naar maatstaven van redelijkheid en billijkheid onaanvaardbaar is dat zij de overeenkomst met de consument heeft beëindigd op de wijze waarop zij dat heeft gedaan.

Opvallend in deze zaak is dat DeGiro niet reageerde op verzoeken van de consument om opheldering te geven over de feitelijke en/of juridische grondslag van het verzoek om informatie, mede in het licht van het feit dat hij al ruim vijf jaar een klantrelatie met DeGiro had (5.9). Verwijzing naar algemene informatie (Joint Guidelines) is niet voldoende, zo oordeelde de Commissie (5.10). De consument kon geen telefonisch contact met DeGiro krijgen om een antwoord te krijgen op zijn vragen (5.11, 5.14).
Zeer onzorgvuldig is dat DeGiro pas in de procedure bij de Geschillencommissie heeft vermeld wat de aanleiding was voor het cliëntenonderzoek, namelijk (5.12):

de consument had in maart 2020 een bedrag van €60.000,- en een bedrag van CHF104.000,- op zijn beleggingsrekeningen gestort en heeft vervolgens begin april 2020 een bedrag van €45.000,- en een bedrag van CHF83.000,- daaraan onttrokken. Naar aanleiding daarvan heeft de consument in de procedure bij de Geschillencommissie een verklaring gegeven voor de bewuste transactie(s), te weten dat dit te maken had met de negatieve rente die DeGiro in die periode had geïntroduceerd

DeGiro kon niet uitleggen waarom de door de consument gegeven verklaring onvoldoende zou zijn en waarom nader onderzoek nodig zou zijn (5.12) en gaf de consument een onredelijke korte termijn voor verschaffing van nadere informatie (5.14).
DeGiro beëindigde de relatie toen de belastingaangifte 2019 niet snel genoeg werd overgelegd, terwijl er geen witwas- of terrorismefinancieringsvermoedens bij DeGiro waren (5.15). De aandelenportefeuille van de consument werd geliquideerd, met aanzienlijke schade voor de consument.

Deze zaak is een klassiek voorbeeld van de misdragingen van financiële instellingen in het kader van de witwasbestrijding.

De uitspraak wordt ook door Findinet besproken.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft | Tags: , , , | Plaats een reactie

DNB: Contant betalen bij sommige winkelbranches te vaak niet mogelijk

De Nederlandsche Bank (DNB) liet in een bericht weten dat de acceptatie door winkeliers van contant geld afneemt en dat dit een punt van zorg is:

Contant betalen bij sommige winkelbranches te vaak niet mogelijk
16 februari 2023

Hoe staat het ervoor met de acceptatie van contant geld in winkels en bij andere diensten? DNB monitort jaarlijks de ontwikkeling. Een update.

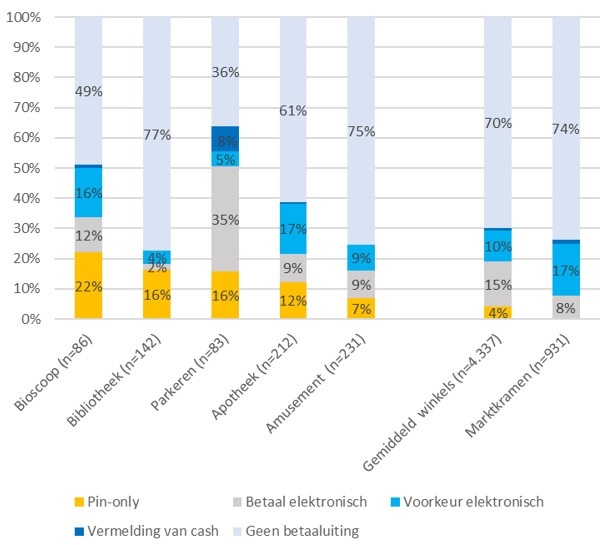
De mate waarin winkeliers nog contant geld als betaalmiddel accepteren, verschilt sterk per branche. Waar gemiddeld 4% van de winkeliers via een pin-only bordje kenbaar maakt geen cash-betalingen te aanvaarden, ligt dat percentage bij een aantal retailbranches, zoals bioscopen (22%), parkeren (16%) en apothekers (12%), aanzienlijk hoger, zo blijkt uit ons onderzoek. De acceptatiegraad van contant geld in deze branches is daarmee te laag.

Contant geld belangrijk betaalmiddel
Om te zorgen dat contant geld goed bruikbaar blijft, is het van belang dat winkeliers contant geld als wettig betaalmiddel blijven accepteren. Betalen moet immers voor iedereen gemakkelijk zijn. Bovendien vinden veel consumenten het belangrijk om een keuze te hebben om met contant geld te kunnen blijven betalen. Daarom hebben de vertegenwoordigende organisaties van retailers in 2022 in het Convenant Contant Geld toegezegd zich in te zetten dat hun leden contant geld blijven accepteren. DNB monitort jaarlijks de ontwikkeling. Met het oog hierop heeft het onderzoeksbureau Locatus in opdracht van DNB eind 2022 in heel Nederland ruim 4.300 winkels bezocht om de betaaluitingen op bordjes en stickers te noteren. 

Meer dan 4% van de winkeliers meldt de klant: ‘Betaal niet contant!’
Consumenten kiezen steeds vaker om in een winkel met de betaalpas of mobiele telefoon af te rekenen. Via promotiemateriaal moedigen drie op de tien winkeliers klanten daartoe ook aan. Daarbij laat gemiddeld één op de 24 winkeliers (ruim 4%) de klant duidelijk weten geen contant geld te accepteren. Maar er zijn ook winkelbranches waar dit beduidend hoger ligt. Zo blijkt uit het onderzoek dat inmiddels één op acht onderzochte apotheken geen contant geld meer accepteert. Ook de branches amusement, bioscopen, bibliotheken en parkeren kenmerken zich met relatief hoge aandelen pin-only (zie Figuur 1). Daar staat tegenover dat de consument op de markt overal nog met contant geld kan betalen. Bij geen van de 930 bezochte marktkramen stond een pin-only bordje, zo blijkt uit het onderzoek.  

Figuur 1 – Top 5-retailbranches met pin-only winkels

Regionale verschillen
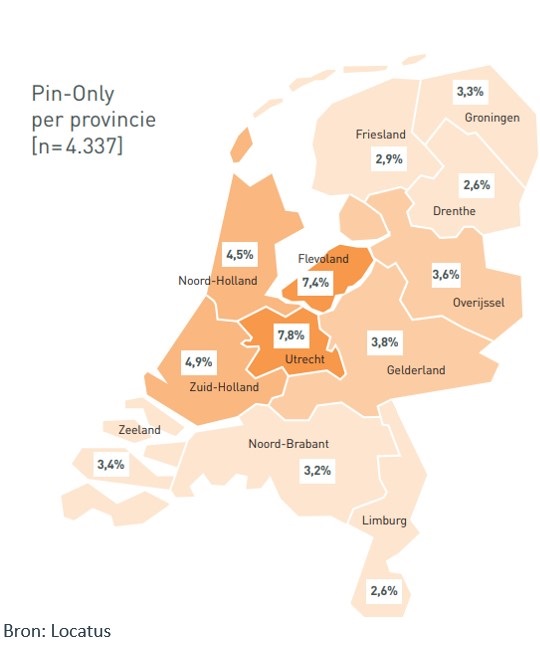
Verder zijn er verschillen in het aandeel pin-only winkels tussen de provincies. In Flevoland en Utrecht informeren winkeliers hun klanten vaker dat zij niet met contant geld kunnen betalen dan in de andere provincies (zie Figuur 2). Daarnaast geldt: hoe groter de plaats, hoe groter de kans op pin-only. Pin-only winkels worden met ruim 6% het vaakst aangetroffen in grote plaatsen met meer dan 175.000 inwoners. Winkels in kleine dorpen met minder dan 10.000 inwoners tonen hun klanten het minst vaak een pin-only betaaluiting (2%). En winkels in een centrum van een plaats hanteren vaker een pin-only beleid (5%) dan winkels gevestigd buiten een winkelgebied (3%).   

Figuur 2 – Aandeel pin-only winkels per provincie

Communicatie over geaccepteerde betaalwijze moet duidelijker 
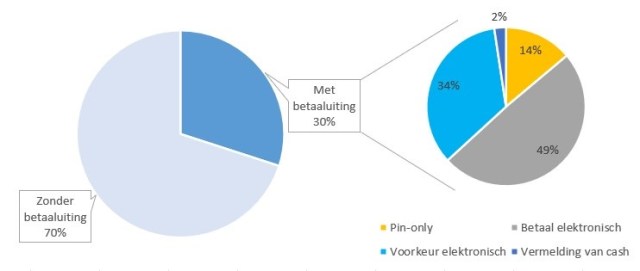
De meeste winkels (70%) geven niet met stickers of bordjes aan hoe de klant bij hen kan betalen (zie Figuur 3). Consumenten mogen er in deze winkels op rekenen dat ze zelf kunnen bepalen hoe zij hun aankopen afrekenen, met de pin of contant. Van de winkeliers die dit wel duidelijk maken (30%), toont 14% de klant een pin-only bordje. Daarnaast communiceert bijna de helft (49%) minder eenduidig, zoals met bordjes of stickers: ‘Betaal met pin’ of ‘PIN’. Dit leidt bij de consument mogelijk tot verwarring of de winkelier nog contant geld accepteert. Bovendien zou de feitelijke acceptatiegraad van contant geld lager liggen als dat niet het geval is.

Figuur 3 – Betaaluitingen op bordjes en stickers bij winkels

Wanneer een winkelier geen contant geld accepteert, is het belangrijk dat hij dit vooraf duidelijk maakt met een sticker of bordje bij de ingang van de winkel. In het Convenant Contant Geld hebben vertegenwoordigers van retailers hun leden hiertoe ook opgeroepen. Niettemin gaat dit bij één op de drie pin-only winkels nog mis. Deze groep informeert pas bij de kassa dat de klant niet de keuze heeft om met contant geld te betalen.

Infographic Acceptatie van contant geld in winkels 2022


Dit bericht van DNB is opvallend, nu diezelfde organisatie er bij banken in het kader van het witwasbestrijdingstoezicht op aandringt contante betaling met argwaan te bejegenen.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

70 pagina’s aan vragen van de commissie Financiën (Tweede Kamer) over het wetsvoorstel plan van aanpak witwassen – bancair sleepnet en navraagplicht | Wwft

Vandaag is het verslag bekend gemaakt inzake het wetsvoorstel plan van aanpak witwassen, waarin de vragen van de leden  van de commissie Financiën van de Tweede Kamer zijn opgenomen. Van het het wetsvoorstel plan van aanpak witwassen maken het voorstel voor een bancair sleepnet en de navraagplicht deel uit, waaraan ik al eerder op dit blog aandacht heb besteed.

Het verslag is te vinden via de site van de Tweede Kamer > document of via rijksoverheid.nl > document. Een korte inleiding over het wetsvoorstel is hier te vinden.

Geïnteresseerden  hebben het nodige leeswerk te doen want het verslag bestaat uit 70 pagina’s.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , | Plaats een reactie

Bank moest excuses van boze cliënt accepteren en de contante omzet was geen reden voor beëindiging | Wwft cliëntenonderzoek

Het cliëntenonderzoek door banken leidt met regelmaat tot geërgerde reacties van cliënten. Ook in een uitspraak van Rechtbank Gelderland kwam dat aan de orde. In die zaak had de bank de relatie met eisers opgezegd.

Grove bewoordingen
Per e-mail had een eiseres in grove bewoordingen haar frustratie geuit over de het verzoek van Rabobank dat zij en een andere eiser, ‘senioren die al naar de 60 lopen’, documentatie digitaal aan moeten leveren, waartoe zij meerdere pogingen heeft gedaan en wat haar zeer veel moeite heeft gekost; op een later moment heeft eiseres voor haar grove bewoordingen aan Rabobank haar excuses aangeboden (2.18). De bank was van mening dat zij ook mocht beëindigen vanwege een ‘vertrouwensbreuk’ (4.14). Daar ging de rechtbank niet in mee (4.20).

Contante omzet en de herkomst van de gelden van de afnemers van de cliënt
Een ander onderwerp van discussie was de omvang van contante betalingen bij het bedrijf. Daar vindt de rechtbank het volgende van (4.19):

Het mag zo zijn dat [eisende partij 1] , ook binnen haar eigen branche, (veel) meer dan gemiddeld gebruik maakt van contant geld en dat contant geld in het algemeen een hoger witwasrisico heeft dan giraal geld, maar dat laat onverlet dat – zoals [eisende partijen] hebben aangevoerd – contant geld een wettig en vanuit economisch perspectief belangrijk betaalmiddel is en dat [eisende partij 1] voorafgaand aan de opzegging al geen coupures van € 200,00 en € 500,00 meer accepteerde. Dat bij [eisende partijen] sprake is van een bedrijfsvoering die niet aan de daaraan in de gegeven omstandigheden redelijkerwijs te stellen eisen voldoet, zoals een onbehoorlijke of ondeugdelijke administratie, is gesteld nog gebleken. Rabobank heeft niet of onvoldoende concreet aangegeven wat, en op grond waarvan, [eisende partijen] nog meer hadden moeten doen om witwasrisico’s in de bedrijfsvoering te verminderen of weg te nemen. Hoe begrijpelijk en legitiem het streven van Rabobank naar risicominimalisatie en -beheersing ook mag zijn – in welk opzicht haar wens om contante betalingen zoveel mogelijk te vermijden (vervangen door bijvoorbeeld pinbetalingen) goed te begrijpen is – de strekking van de Wwft is niet dat banken van cliënten als [eisende partij 1] feitelijk verlangen dat zijzelf ook Wwft-cliëntonderzoek uitvoeren. Op [eisende partij 1] rust immers geen verplichting om onderzoek te doen naar de herkomst van het (contante) geld waarmee haar klanten haar betalen. Dat gedurende het cliëntonderzoek van Rabobank niet al haar vragen tot haar volle tevredenheid zijn beantwoord, rechtvaardigt niet de conclusie dat Rabobank het wettelijk verplichte cliëntonderzoek niet heeft kunnen afronden en dat zij tot beëindiging van de relatie is verplicht. De rechtbank is van oordeel dat [eisende partijen] in voldoende mate haar medewerking aan het cliëntonderzoek hebben verleend. Er is geen enkele aanleiding om te veronderstellen dat [eisende partijen] witwassen en/of bewust witwassen faciliteren. De enkele omstandigheid dat er veel contant geld binnen [eisende partij 1] omgaat, maakt het voorgaande niet anders. Niet is komen vast te staan dat [eisende partijen] in het kader van het cliëntonderzoek of tijdens deze procedure onjuiste of onvolledige informatie aan Rabobank hebben verschaft, zodanig dat dit opzegging van de overeenkomsten en beëindiging van de relatie rechtvaardigt.

De uitkomst van de procedure is dat de Rabobank verplicht is de bankrelatie met eisers te herstellen en te continueren door het aanbieden van de diensten die vóór de opzegging werden verleend.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft | Tags: , , , | Plaats een reactie

Crime control, digitalisation and cyberrisks of EU banks in report by the EBA

In December the European Banking Authority (EBA) published its Risk Assessment Report for 2022. The report describes the main developments of and trends in the European banking sector between June 2021 and June 2022 and provides EBA’s outlook on the main risks and vulnerabilities. These risks and vulnerabilities include anti-money laundering (AML), countering the financing of terrorism (CFT), compliance with sanctions regulations and cybersecurity. The digitalisation trends at banks are interesting also.

Crime control

Paragraph 6.3. deals with financial crime risks and describes the describes the externalisation of government functions to banks in the known manner (‘ML’ = money laundering, ‘TF’ = terrorist financing):

A high number of cases of ML involving European banks in recent years caused substantial reputational damage to banks. Several banks were also subject to costly enforcement action in respect of their AML/CFT systems and controls failures. ML/TF undermines the integrity of the EU/EEA banking sector. In the prevention of ML/TF, banks have an important gate-keeper role.

EBA urges harmonisation of AML/CFT regulations:

Differences in the implementation and enforcement of the AML Directive have made the EU’s financial sector vulnerable to ML/ TF. In response, the Commission published in July 2021 a proposal for fundamental legal and institutional reforms of the EU’s AML/CFT framework.

This underlines that the desire for harmonisation comes from the financial sector [1]. Banks seem to have less interest in AML/CFT, EBA remarkably writes:

The focus on ML/TF risk is decreasing
From an operational risk perspective, banks appear to attribute less significance to ML/ TF risk than to other operational risk aspects. (…) It could, for example, be related to banks taking comfort from significant investments into AML/CFT compliance frameworks, and subsequently, to banks considering that these investments have helped them to better identify and manage ML/TF risks they are exposed to. It could also be related to perceptions that breaches of AML/CFT obligations are more of a legal or regulatory nature, rather than purely operational.
A possible underestimation of ML/TF risks may be reflected in perceptions on how related risk exposure might affect specific business lines, such as corporate finance and asset management in the next 6 to 12 months. A large majority of RAQ respondents does not anticipate that ML/TF risk will have a short-term impact on any specific business lines. (…) Furthermore, it needs to be added that indications are that supervisors do not seem to think that ML/ TF risk has decreased significantly, or that banks are significantly better at managing that risk.

Some attention is paid to de-risking, though the position of SMEs seems to be out of focus. The suggestion is made it only harms consumers, e.g. in:

It is important that compliance with obligations relating to restrictive measures does not lead to the financial exclusion of legitimate, vulnerable customers such as refugees

Analysing clients and transactions

The report shows that banks are increasingly using digital means for monitoring and analysing their clients. More information is found in box 12 on page 88, on digitalisation trends at banks:

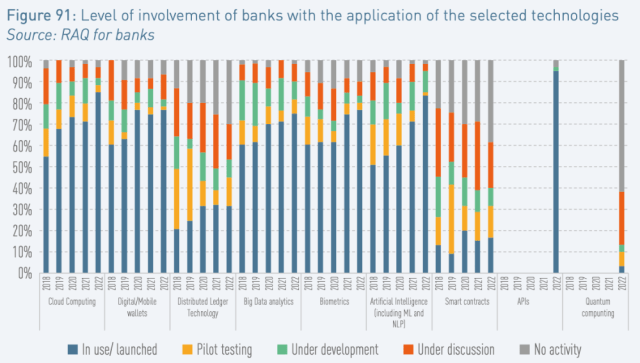
The trend of continuous increase in the use of artificial intelligence (AI) solutions (including machine learning and natural language processing (NLP) observed since 2018 is continuing. 83% of RAQ respondents reported that they already use AI (including machine learning and NLP), and an additional 12% are either pilot testing or developing AI systems. The use of cloud computing 83 , likely driven by a need to support the adoption of AI/machine learning solutions, has also increased. 85% of RAQ respondents reported it to be in use, up from 71% in 2021 (Figure 91). The change in the use of other monitored financial technologies has been less pronounced. The new data collected on the use of application programming interfaces (APIs) and quantum computing indicate that almost all banks (95%) are already using APIs, while the use of quantum computing is at a very early stage – 3% of banks reported it in use, additional 7% in pilot testing (Figure 91).

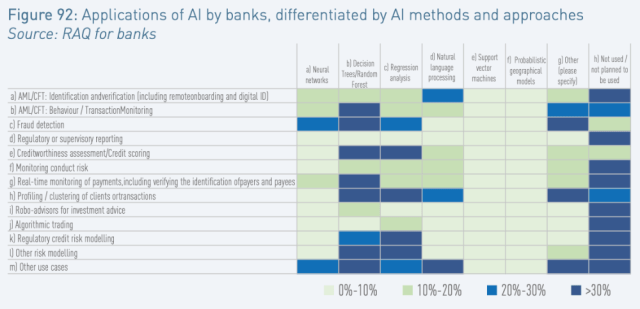
The use of AI applications by banks is becoming increasingly popular, and as stated above, around 95% of banks responding to the RAQ are using or developing AI/machine learning approaches for various use cases. Amongst them, the most common use cases of AI/machine learning are i) fraud detection (82%), ii) AML/CFT purposes (80%), iii) creditworthiness assessment or credit scoring (80%), or iv) profiling/clustering of clients or transactions (77%; Figure 92). Other popular AI applications relate to real-time monitoring of payments, risk modelling, including regulatory credit risk modelling, or conduct risk monitoring. RAQ responses therefore show that the use of AI/machine learning by banks is rising, with increasing diversity regarding the scope of services and processes where AI/machine learning solutions are deployed (Figure 92)

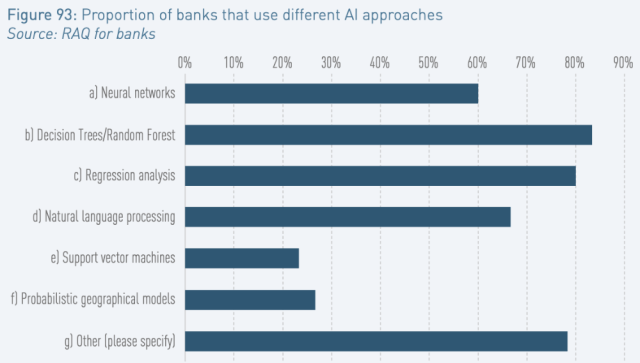
In addition to these observations, the AI methods and approaches used by banks appear to be increasingly diverse and complex. For example, while the most reported approaches are decision trees (83% of responding banks use it for at least one of the use cases) and regression analysis (80%), other approaches are also increasingly used by banks, in particular NLP (67%) and neural networks (60%) (Figure 93).

( 83 ) The autumn 2022 RAQ covers cloud computing, including edge computing.


Cybersecurity

Along with the increase in digitalisation, cybersecurity risks are increasing, EBA notes. These risks are related to outsourcing [2]. More information in paragraph 6.2. on digitalisation and ICT-related risks. ICT risk level is high and further efforts are needed, says EBA. Ransomware attacks have become a particular threat, according to ENISA findings are ‘grim’:

Ransomware has adapted and evolved, becoming more efficient and causing more devastating attacks. Banks as well as their customers should be ready not only for the possibility of their assets being targeted by ransomware but also to have their most private information stolen and possibly leaked or sold on the Internet to the highest bidder.

One of the European answers is DORA, the Digital Operational Resilience Act, described on page 87. This is an EU regulation that provides a framework for the mitigation of ICT risks and aims at enhancing operational resilience of financial entities across sectors. On 27 December 2022 this regulation was published, read also the press release.


Notes

[1] I find the argument that vulnerability to ML/TF would be a consequence of missing harmonisation strange.

[2] Page 88: “Growing use of third-party providers to outsource critical services for banks were in particular identified to intensify operational risk“.
Page 89: “As banks have outsourced many services and functions, including critical functions, to third-party service providers, their security risk management capabilities are of high relevance. These third-party service providers should not become channels to spread cyber risks.“.

Geplaatst in English - posts in English on this blog, Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, ICT, privacy, e-commerce, Sanctieregels | Tags: , , , , , , , , , , , , , , , | Plaats een reactie

Verificatie van de identiteit door een financiële instelling bij Kifid | AVG

De identificatieperikelen bij financiële instellingen zorgen voor de nodige commotie, omdat die instellingen de aanbevelingen van de Autoriteit Persoonsgegevens (AP) met de voeten treden. Nog erger is het dat de financiële instellingen van geschillenbeslechtende instanties gelijk krijgen, op twijfelachtige gronden (voorbeeld in dit artikel).

De Commissie van Beroep Financiële Dienstverlening van Kifid deed op 8 februari 2023 uitspraak in een geschil dat ook over identificatie (verificatie van de identiteit) ging. De uitspraak wordt op security.nl besproken.

De klant in deze zaak volgde de aanbevelingen van de AP op door op de kopie van het identiteitsbewijs (ID) aan te geven dat deze uitsluitend voor de bank bestemd is en het BSN af te plakken. Dat werd door de bank niet geaccepteerd.

Geschillencommissie
De klant legde het geschil aan de Geschillencommissie voor, die gedeeltelijk mee ging:

4.2 De Geschillencommissie heeft overwogen, heel kort samengevat, dat een onderscheid moet worden gemaakt tussen de verplichting tot het identificeren en verifiëren van de identiteit van cliënten enerzijds (art. 3 lid 2 sub a Wwft) en de verplichting tot het vastleggen en bewaren van de daarvoor gebruikt documenten en gegevens anderzijds (art. 33 Wwft). Het is de bank wel toegestaan om een foto of scan van het onbewerkte identiteitsdocument van de consument op te vragen voor identificatie- en verificatiedoeleinden, maar zij mag die foto of scan niet onbewerkt vastleggen en bewaren. Dit is namelijk in strijd met het beginsel van minimale gegevensverwerking. De bank zal in ieder geval de pasfoto moeten afschermen en een watermerk moeten aanbrengen. De consument mag daarom niet (digitaal) schrijven op de foto of scan die zij aanlevert ter identificatie. Zij mag wel van de bank eisen dat de kopie die zij vastlegt en bewaart, bewerkt wordt.

4.3 Verder heeft de Geschillencommissie overwogen dat, hoewel de consument geen bezwaar heeft gemaakt tegen het verwerken van haar BSN, zij ook hierover haar oordeel zal geven. Volgens de Geschillencommissie is er een voldoende wettelijke grondslag voor verwerking van het BSN, hoewel de Wwft daarvoor geen grondslag bevat. Op grond van art. 53 lid 3 van de Algemene wet inzake rijksbelastingen is de bank namelijk verplicht bij het verstrekken van gegevens en inlichtingen aan de Belastingdienst ook het BSN te vermelden. Ook is de bank op grond van art. 3:17 lid 6 van de wet op het financieel toezicht (Wft) verplicht het BSN van haar rekeninghouders met DNB te delen ten behoeve van het depositogarantiestelsel. De Geschillencommissie is van oordeel dat het de bank op grond van deze wettelijke verplichtingen en daaruit voortvloeiende doeleinden is toegestaan het BSN van de consument dat is verkregen in het kader van het cliëntenonderzoek onder de Wwft vast te leggen en te bewaren.

Commissie van Beroep
In hoger beroep denkt de Commissie van Beroep er anders over. Hoogst merkwaardig is dat de Commissie meent dat de bank mag identificeren met een kopie en dat een kopie op echtheid gecontroleerd zou kunnen worden (5.9). Ook merkwaardig is de interpretatie dat de bewaarplicht van artikel Wwft zou inhouden dat een kopie van het ID langdurig bewaard zou mogen worden (5.20), waarbij het enige doel lijkt te zijn dat de bank kan bewijzen de cliënt te hebben geïdentificeerd (5.17). Het oordeel:

5.20 Tegen deze achtergrond is de Commissie van Beroep van oordeel dat de bewaarplicht van art. 33 Wwft zo moet begrepen, dat deze betrekking heeft op alle documenten en gegevens die de bank heeft gebruikt in het kader van het cliëntenonderzoek. Dat betekent dat het identiteitsbewijs dat is gebruikt in het proces van verificatie en identificatie, met daarop een herkenbare (dus niet-bewerkte) pasfoto, moet worden bewaard.

Dat oordeel acht ik onjuist, aangezien de Wwft niet voorschrijft dat een kopie ID langdurig wordt bewaard, maar slechts dat op correcte wijze wordt geïdentificeerd en dat bepaalde gegevens in de administratie worden opgenomen (artikel 33 Wwft stelt niet verplicht dat een kopie wordt bewaard). Bovendien is er geen reden een kopie langer te bewaren dan nodig, nu voldoende is om de in artikel 33 Wwft bedoelde gegevens vast te leggen. Denkbaar is dat kopieën enige tijd (bijvoorbeeld enkele jaren) worden bewaard en daarna vernietigd. Dat de AVG toestaat dat de bank de klant identificeert staat buiten kijf, de vraag is of de criminaliteitsbestrijding is gediend met het oneindig bewaren van een kopie-ID. Daar geeft de Commissie geen antwoord op.

Het algemene relaas van de Commissie over het cliëntenonderzoek op grond van de Wwft (5.6-5.7, 5.10-5.19, 5.21) is niet relevant voor de identificatie. Ook het relaas inzake de AVG (5.23-5.20) is onjuist.

Het standpunt van de Commissie leidt tot onnodig lang bewaren van kopieën van ID’s, zonder dat er een criminaliteitsbestrijdingsbelang mee is gediend. Wel lopen alle burgers wiens kopie-ID langdurig worden bewaard risico, aangezien ook de financiële sector datalekken kunnen plaats vinden.

Verder wordt vergeten dat financiële instellingen de kopie-ID’s onnodig lang bewaren, zoals ik eerder al schreef.

Standpunt DNB
In de procedure bij de Commissie wordt aan DNB gevraagd om haar standpunt inzake verificatie van de identiteit, wat opmerkelijk genoemd mag worden. De huidige merkwaardige praktijken van financiële instellingen rondom identificatie zijn gebaseerd op een geheime oekaze van DNB. In de uitspraak wordt DNB als volgt geciteerd:

1.9 Bij e-mailbericht van 22 september 2022 heeft DNB de vragen van de Commissie van Beroep als volgt beantwoord:

“Met betrekking tot uw vraag of DNB verwacht dat onder haar toezicht staande instellingen (in dit concrete geval ABN AMRO Bank N.V.) beschikken over de pasfoto om aan verschillende wettelijke verplichtingen te kunnen voldoen, zoals bijvoorbeeld het kunnen toepassen van verschillende vormen van fraudedetectie en het kunnen voldoen aan wettelijke verplichtingen en de bank is gehouden de pasfoto als onderdeel van het kopie paspoort in het kader van ID&V (identificatie en verificatie) ten behoeve van de audittrail (ex artikel 33 Wwft en 14 lid 5 Bpr Wft) te bewaren, kunnen wij u bevestigen dat DNB dit als toezichthouder verwacht en het bewaren van de volledige paspoort kopieën ook noodzakelijk is voor DNB om haar controlerende taak goed uit te kunnen voeren. Dit ziet op het feit dat;

Instellingen de identiteit van hun klanten en wettelijke vertegenwoordigers dienen vast te stellen en diens identiteit te verifiëren (artikel 3 Wwft lid 2 onder a en e). Daarnaast zoals hierboven al opgemerkt dienen zij deze informatie conform artikel 33 Wwft en artikel 14 lid 5 Bpr Wft te bewaren ten behoeve van de audit trail. In geval van een onderzoek van DNB dient de onder toezicht staande instelling aan te kunnen tonen dat het de verplichtingen inzake identificatie en het vervolgens verifiëren van de identiteit van hun klanten en wettelijke vertegenwoordigers heeft nageleefd. Artikel 33 vereist niet dat de foto niet wordt bewaard. De witwasrichtlijn (AMLD) gaat er ook van uit dat een kopie van het document kan worden bewaard. Zie artikel 40, eerste lid (https://www.eba.europa.eu/regulation-and-policy/single-rulebook/interactivesingle-rulebook/101906):

“Member States shall require obliged entities to retain the following documents and information in accordance with national law for the purpose of preventing, detecting and investigating, by the FIU or by other competent authorities, possible money laundering or terrorist financing: (a) in the case of customer due diligence, a copy of the documents and information (…)”

DNB kan ook bevestigen dat het bewaren van de identiteitsbewijzen inclusief pasfoto ook is noodzakelijk om fraude en mogelijk onjuist gebruik van een rekening tegen te gaan, bijvoorbeeld bij het identificeren op afstand of online.”

Opvallend is de juridische onderbouwing door DNB mager is. Zo wordt gesproken over de noodzaak van een pasfoto voor fraudedetectie, terwijl de Wwft daar niets over bepaalt en het de vraag is welke relevantie een pasfoto daar voor heeft. De ‘wettelijke verplichtingen’ waarop is gebaseerd dat een complete kopie van het ID moet worden bewaard, worden door DNB niet genoemd (wat ook niet kan, want dergelijke wettelijke verplichtingen zijn er niet). DNB vindt het fijn om kopieën van ID’s te kunnen zien, maar denkt duidelijk niet na over de risico’s die aan deze praktijk verbonden zijn.

Er wordt door DNB melding gemaakt van ‘de audittrail’ die gebaseerd zou zijn op artikel 33 Wwft (waarin niets staat over een verplichte kopie ID) en artikel 14 lid 5 Bpr Wft (dat ook in algemene zin een bewaarplicht voorschrijft [1]). Verder wordt verwezen naar artikel 40, eerste lid van  de Europese richtlijn (AMLD4), die eveneens in algemene bewoordingen een bewaarplicht voorschrijft [2]. In artikel 40 AMLD4 wordt gesproken over het bewaren van documenten en informatie, er staat niet dat een kopie-ID moet worden bewaard. Ook hoofdstuk II AMLD4 schrijft dat niet voor, in artikel 13 lid 1 a) staat (markering door mij):

de identificatie van de cliënt en de verificatie van zijn identiteit op basis van documenten, gegevens of informatie uit een betrouwbare en onafhankelijke bron, met inbegrip van, voor zover beschikbaar, elektronische identificatiemiddelen, relevante vertrouwensdiensten zoals vastgesteld in Verordening (EU) nr. 910/2014 van het Europees Parlement en de Raad ( 15 ) of ieder ander identificatieproces dat veilig is, op afstand of langs elektronische weg plaatsvindt en door de relevante nationale autoriteiten is gereglementeerd, erkend, goedgekeurd of aanvaard

Er staat ‘op basis van’. Dat betekent niet dat overal kopieën van gemaakt moeten worden!

DNB gaat uit van een onjuiste interpretatie van AMLD4 en artikel 33 Wwft. Treurig.

Tot slot
Deze uitspraak laat zien dat Kifid niet is toegerust voor haar taak. Het is tijd voor een hoogwaardige rechtsbescherming in de financiële sector en inzake witwasbestrijdingsgeschillen. Deze thematiek hoort niet bij een door de financiële instellingen gefinancierde geschilleninstantie thuis, maar bij de onafhankelijke rechter.


NB De Wwft bevat geen voorschriften over de wijze van identificatie. Het opsturen van een kopie van een identiteitsbewijs is geen toegestane vorm van identificatie aangezien niet gecontroleerd kan worden of de afzender klopt en of de kopie op juiste wijze is tot stand gekomen. De enige juiste vorm van echtheidscontrole is fysieke inzage van het originele identiteitsbewijs dan wel het digitaal aflezen van de chip in het ID.


Noten

[1] Artikel 14 lid 5 Besluit prudentiële regels Wft:

De financiële onderneming, bedoeld in het tweede lid, onderscheidenlijk het bijkantoor, draagt zorg voor de documentatie en vastlegging met betrekking tot de acceptatie en indeling naar risico van cliënten, de identificatie en verificatie van de gegevens van cliënten en de bewaking van het handelen van cliënten. Dergelijke gegevens worden tot vijf jaar na de dienstverlening of het beëindigen van de relatie bewaard.

[2] Zie artikel 40 lid 1 AMLD4 in de laatste geconsolideerde versie:

Artikel 40

1.  De lidstaten verlangen dat meldingsplichtige entiteiten overeenkomstig het nationale recht met het oog op het voorkomen, opsporen of onderzoeken door de FIE of door andere bevoegde autoriteiten van mogelijke gevallen van witwassen of terrorismefinanciering, de volgende documenten en informatie bewaren:

a) wat het cliëntenonderzoek betreft, een afschrift van de documenten en inlichtingen die nodig zijn voor het naleven van de cliëntenonderzoeksvoorschriften vastgelegd in hoofdstuk II, met inbegrip van, indien beschikbaar, informatie verkregen via elektronische identificatiemiddelen, relevante vertrouwensdiensten zoals bedoeld in Verordening (EU) nr. 910/2014 of ieder ander identificatieproces dat veilig is, op afstand of langs elektronische weg plaatsvindt en door de relevante nationale autoriteiten is gereglementeerd, erkend, goedgekeurd of aanvaard, gedurende een termijn van vijf jaar vanaf het einde van de zakelijke relatie met hun cliënt of vanaf de datum van een occasionele transactie;

b) de bewijsstukken en registratiegegevens van transacties, zijnde de originele stukken of de afschriften die krachtens hun nationaal recht eenzelfde bewijskracht hebben, die nodig zijn voor het identificeren van een transactie, gedurende vijf jaar vanaf het einde van de zakelijke relatie met hun cliënt of vanaf de datum van een occasionele transactie.

Bij het verstrijken van de in de eerste alinea bedoelde bewaringstermijnen, zorgen de lidstaten ervoor dat de meldingsplichtige entiteiten de persoonsgegevens wissen tenzij dit anders is geregeld bij het nationaal recht, dat bepaalt onder welke omstandigheden meldingsplichtige entiteiten gegevens langer mogen of moeten bijhouden. De lidstaten kunnen een langere bewaring toestaan of verlangen, nadat zij de noodzaak tot en de evenredigheid van zulke verdere bewaring grondig hebben onderzocht en oordelen dat verdere bewaring gerechtvaardigd is omdat zulks noodzakelijk is met het oog op het voorkomen, opsporen en onderzoeken van witwassen of terrorismefinanciering. Die langere bewaringstermijn duurt niet langer dan vijf extra jaren.
De in dit lid bedoelde bewaringstermijn, met inbegrip van de verdere bewaringstermijn van maximaal vijf extra jaren, is ook van toepassing op gegevens die toegankelijk zijn via de in artikel 32 bis bedoelde gecentraliseerde mechanismen.


Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | 3 reacties

Big Brother Awards 2022 voor criminaliteitsbestrijders bij de overheid die grondrechten schenden

Bits of Freedom maakte bekend dat de Big Brother Awards 2022 zijn gewonnen door criminaliteitsbestrijdsters bij de overheid.
De ene winnares is de minister van Binnenlandse Zaken, mevrouw Bruins Slot,

wegens het faciliteren van de grenzeloze datahonger van de geheime diensten en het afbreken van het toezicht op diezelfde diensten

De andere winnares is Eurocommissaris mevrouw Johansson:

Eurocommissaris Ylva Johansson is genomineerd voor het wetsvoorstel waarmee ze vertrouwelijkheid op het internet opheft, de “Regulation to prevent and combat child sexual abuse online”.
Het wetsvoorstel, waar de Commissie haar nominatie aan te danken heeft, poogt daar een antwoord op te bieden, maar slaat de plank volledig mis. Met het voorstel zouden platformen zoals WhatsApp en Signal verplicht worden om alle berichtjes van al hun gebruikers geautomatiseerd te scannen. Zodra hun computers een afbeelding of conversatie tegenkomen die potentieel niet in de haak is, moeten ze dat rapporteren aan een Europese autoriteit. De “Regulation to prevent and combat child sexual abuse online” is misschien wel de grootste bedreiging voor vertrouwelijke communicatie op het internet op dit moment. Dat was het publiek met ons eens, want Eurocommissaris Johansson won de publieksprijs in 2022.

Meer informatie in het nominatierapport.

Geplaatst in Europa, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce, Strafrecht | Tags: , , , , , | Plaats een reactie

Nieuwsgierige agenten en bankmedewerkers die in andermans gegevens neuzen | AVG

Hoe nodig het is dat maatregelen worden genomen zodat niet iedereen neust in andermans persoonsgegevens, wordt geïllustreerd door  berichten op security.nl en tuchtrechtbanken.nl over nieuwsgierige bankmedewerkers en politieagenten. Van beide beroepsgroepen mag je betrouwbaarheid en zorgvuldigheid verwachten.

Nieuwsgierige agenten
Onderstaand enige berichten over agenten:

Nieuwsgierige bankmedewerkers
Bankmedewerkers hebben een chronische behoefte om zonder reden rekeninggegevens van klanten de raadplegen en soms zelfs mee te nemen, zo blijkt uit de tuchtuitspraken van de Tuchtcommissie Banken. Hierna enige recente voorbeelden van ‘rekeninggluren’:

Geplaatst in Financieel recht, onder meer Wft, Wtt, Grondrechten, ICT, privacy, e-commerce, Strafrecht | Tags: , , , , , , , | Plaats een reactie

Fiscale meldplicht voor advocaten | DAC6, MDR

De Nederlandse Orde van Advocaten maakte dit bericht bekend: Notificatieplicht bij grensoverschrijdende fiscale constructies: implicaties voor de advocatuur. Het gaat over de Europeesrechtelijke verplichting om grensoverschrijdende agressieve fiscale constructies te melden.

Eerder schreef ik over de gevolgen van de Europese regels voor de advocaten die geen belastingadvies geven, De hulpintermediair moet zijn onschuld bewijzen | MDR, DAC6 (15 juli 2019) en Advocaat als hulpintermediair | MDR, DAC6 (23 juli 2019).

Geplaatst in Belastingrecht, Dienstverlening - juridisch financieel [advocaten, accountants, belastingadviseurs e.d.], Financieel recht, onder meer Wft, Wtt, Grondrechten | Tags: , | Plaats een reactie