Op 20 augustus maakte de Autoriteit Persoonsgegevens (AP) officieel bekend dat het nieuwe Protocol Incidentenwaarschuwingssysteem Financiële Instellingen (PIFI) officieel is goedgekeurd, na een jarenlange voorbereiding. Dat de financiële instellingen er dit jaar eindelijk uit zijn gekomen met de AP, werd al eerder bekend, zie mijn berichten van 16 juni en 19 juni jl.
Wat precies de wijzigingen zijn ten opzichte van de vorige versie van het PIFI, vermelden de berichten van de AP en de Nederlandse Vereniging van Banken (NVB) (een van de partijen die met de AP heeft onderhandeld) niet.
Grappig is dat in de berichtgeving naar aanleiding van het protocol wordt verondersteld dat PIFI nieuw is, terwijl dat niet het geval is.
Incidentenregister, IVR en EVR
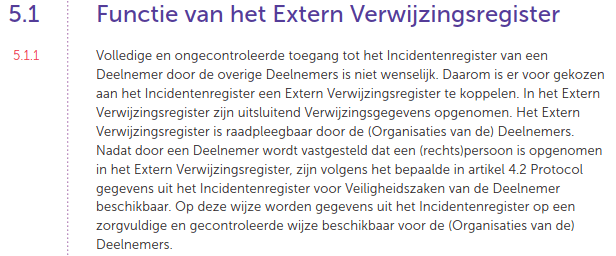
Het PIFI vormt de basis voor het zgn. ‘Extern Verwijzingsregister’ (EVR), de zwarte lijst van financiële instellingen. Daarnaast heeft iedere financiële instellingen een interne zwarte lijst, het ‘Incidentenregister’ (ook wel ‘IVR’), lees daarover de inleiding op pagina 20, paragraaf 5.1:
In de praktijk komt voor dat mensen en organisaties te snel op een zwarte lijst worden gezet. Welke omvang dat heeft kan ik niet beoordelen, maar in mijn eigen praktijk ben ik het tegen gekomen en er is de nodige rechtspraak over.
De rechtsbescherming tegen plaatsing op zwarte lijsten kan veel beter, bijvoorbeeld door een onafhankelijke financiële ombudsman te creëren en door het Kifid op te heffen en rechtspraak bij een overheidsinstantie onder te brengen.
Meer informatie:
- Bericht Vergunning voor financiële instellingen om info over fraude te delen, AP 20 augustus 2021.
- Algemene pagina AP over PIFI.
- Pagina NVB met de verschillende edities van het PIFI.
- PIFI 2021 (pdf).
- NVB: Banken krijgen vergunning om gegevens over fraude te delen,