European Court of Human Rights decides in covid-19 case against Switzerland

The European Court of Human Rights (ECHR) on 15 March decided Switzerland has violated Article 11 of the Convention (freedom of assembly and association) in depriving an association of the the right to organise and participate in public events following the adoption of government measures to tackle COVID-19.

Summary by ECHR in its recent factsheet:

Communauté genevoise d’action syndicale (CGAS) v. Switzerland
15 March 2022

The applicant association, which declared aim was to defend the interests of workers and of its member organisations, especially in the sphere of trade-union and democratic freedoms, complained of being deprived of the right to organise and participate in public events following the adoption of government measures to tackle COVID-19.
The Court held that there had been a violation of Article 11 (freedom of assembly and association) of the Convention, finding that the respondent State had overstepped the margin of appreciation afforded to it in the present case and that the interference complained of had not been necessary in a democratic society within the meaning of the Convention. The Court, while by no means disregarding the threat posed by COVID-19 to society and to public health, nevertheless considered, in the light of the importance of freedom of peaceful assembly in a democratic society, and in particular of the topics and values promoted by the applicant association under its constitution, the blanket nature and significant length of the ban on public events falling within the association’s sphere of activities, and the nature and severity of the possible penalties, that the interference with the enjoyment of the rights protected by Article 11 had not been proportionate to the aims pursued. The Court also observed, in particular, that the domestic courts had not conducted an effective review of the measures at issue during the relevant period.

This judgment will become final in the circumstances set out in Article 44 § 2 of the Convention.


More information:


Addition 25 March 2022

Geplaatst in English - posts in English on this blog, Grondrechten | Tags: , | Plaats een reactie

Uitspraak over opzegging bankrelatie met trustkantoor van 5 januari jl. in de AMLC nieuwsbrief | Wwft, de-risking

De uitspraak van de Rechtbank Amsterdam, waarin ING Bank werd verboden de bankrekening van een trustkantoor te sluiten (waarin ik het trustkantoor bijstond), heeft de nieuwsbrief van het AMLC gehaald. Zij schrijven:

Rechtbank Amsterdam, 5 januari 2022, Bankrelatie trustkantoor:
ECLI:NL:RBAMS:2022:42

ING heeft in 2019 besloten de bankrelatie met een klein trustkantoor te willen beëindigen, omdat de bank niet langer bereid is om de hogere risico’s te aanvaarden die verbonden zijn aan de trustsector. De bank verwijst daarvoor naar onderzoek van DNB waaruit blijkt dat sommige trustkantoren de regels onvoldoende naleven. Meer specifiek stelt de bank dat het hier gaat om een klein trustkantoor met onvoldoende kennis en kunde in huis voor complexe internationale structuren die achter doelvennootschappen zitten, zonder gedegen compliance officier en raad van commissarissen of ander toezichthoudend orgaan. Het trustkantoor betwist dit en zegt dat zij al haar cliënten kent doordat zij een relatief kleine organisatie is met korte lijnen. Het kantoor onderzoekt grondig wie de UBO is en wat de structuur en de herkomst van het vermogen van de onderneming is alvorens zij hiermee in zee gaan. Bovendien beschikt het trustkantoor al sinds 2009 over een compliance officer.
De rechtbank komt op basis van een belangenafweging tot de conclusie dat de bankrelatie moet worden voortgezet. Bij beëindiging kan het trustkantoor haar onderneming niet meer voortzetten nu andere banken hebben aangegeven haar geen bankrekening te zullen geven, terwijl er geen concrete aanwijzingen zijn dat juist dit trustkantoor een integriteitsrisico vormt voor ING. Dit betekent niet dat dit in de toekomst niet anders kan komen te liggen. Er wordt door de rechtbank dan ook geen termijn verbonden aan de voortzetting van de bankrelatie, zoals door het trustkantoor is gevraagd.
Het klopt dat DNB kritisch is op de trustsector, omdat de sector regelmatig in verband wordt gebracht met belastingontduiking en witwassen. ING probeert de dienstverlening aan de trustsector sinds 2017 daarom sterk in te perken12, maar mocht hier de bestaande bankrelatie niet beëindigen van de rechter. De rechter geeft wel expliciet aan dat dit in de toekomst anders kan komen te liggen, bijvoorbeeld door concrete verdenkingen van witwassen of door maatschappelijke of politieke ontwikkelingen.

Over de uitspraak schreef ik al eerder.

Geplaatst in Bankrekening krijgen en behouden, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Trustkantoren | Tags: , , , , , , | Plaats een reactie

Anti-Money Laundering Package in LIBE/ECON meeting (European Parliament)

On Tuesday 22 March (16.15 – 18.45) the new Anti-Money Laundering Package on the agenda is on the agenda of the Committee on Civil Liberties, Justice and Home Affairs (LIBE) and the Committee for Economic Affairs (ECON) of the European Parliament.

According to the press release of today the program is as follows:

The new Anti-Money Laundering Package. 16.15 – 18.45.

Opening remarks by ECON Chair Irene Tinagli (S&D, IT) and LIBE Chair Juan Fernando Lòpez Aguilar (S&D, ES).

• Presentations by Marcus Pleyer (President of the Financial Action Task Force), Guillaume Valette-Valla, (Head of Financial Intelligence Unit France – TRACFIN), Ilze Znotina (Head of Financial Intelligence Unit Latvia), Che Sidanius (Global Head of Financial Crime & Industry Affairs, Refinitiv), Margarete von Galen (former President, Council of Bars and Law Societies of Europe – CCBE), Roland Papp (Senior Policy Officer – illicit financial flows, Transparency International). Followed by a discussion with MEPs.

See the full agenda and more information here.

You can follow the hearing in the Parliament’s Multimedia Center here.

Dark shadows of AML/CFT
Hopefully the representative of the Council of Bars and Law Societies of Europe (CCBE) is able to inform the two committees on the negative aspects of current anti-money laundering legislation and the risks of violating fundamental rights of European citizens, like:

  • Expensive and ineffective bureaucracy.
  • Excessive de-risking by obliged entities, currently already widespread among financial institutions.
  • Data protection risks caused by the excessive gathering of AML/CFT information and sharing it with many unsupervised parties.
  • National security risks and espionage risks as a consequence of too much transparency
Geplaatst in English - posts in English on this blog, Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Ubo-register | Tags: , , , , , , , , , , , | Plaats een reactie

Privacy First: Datasurveillancewet ‘Super SyRI’ moet afgewezen

Bij iedere calamiteit wordt gegrepen naar surveillance van iedere burger. Één van de voorbeelden is de Wet gegevensverwerking door samenwerkingsverbanden (WGS), aangenomen door de Tweede Kamer en nu in behandeling bij de Eerste Kamer. Deze wet moet het onder meer mogelijk maken dat private bedrijven met een misdaadbestrijdingstaak (zoals banken) makkelijker gegevens kunnen uitwisselen met elkaar en met de overheid.

Privacy First is een van de deelnemers aan de maatschappelijke coalitie tegen SyRI, die verder bestaat uit het Platform Burgerrechten, het Nederlands Juristen Comité voor de Mensenrechten (NJCM), FNV, de Landelijke Cliëntenraad, Stichting KDVP en schrijvers Maxim Februari en Tommy Wieringa.

In de nieuwsbrief van 15 maart jl. schrijft Privacy First dat WGS een ‘Syper SyRI’ is die moet worden afgewezen:

Datasurveillancewet ‘Super SyRI’ moet afgewezen

De coalitie die eerder de rechtszaak tegen SyRI won, roept de Eerste Kamer op de nog ingrijpendere datakoppelwet WGS af te wijzen. Volgens de partijen ligt het voorstel op ramkoers met de rechtsstaat en weigert het kabinet lessen te trekken uit de Toeslagenaffaire.

De Wet Gegevensverwerking door Samenwerkingsverbanden (WGS) maakt het mogelijk om data die overheden en bedrijven bewaren over burgers en bedrijven samen te brengen in zogeheten samenwerkingsverbanden. Overheidspartijen en bedrijven in zo’n samenwerkingsverband zijn verplicht hun gegevens samen te brengen. Dit moet helpen bij het bestrijden van allerlei vormen van criminaliteit en overtredingen.

Het gaat onder de WGS niet alleen om feitelijke gegevens die bedrijven en overheden met elkaar delen, maar ook om signalen, vermoedens en volledige zwarte lijsten die worden uitgewisseld en met elkaar verknoopt. Daarbij kunnen deze partijen op basis van deze schaduwadministraties ‘interventies’ met elkaar afstemmen waarin ze handhavend optreden tegen burgers die in hun vizier belanden.

Meer informatie in het artikel op de site van Privacy First. Lees ook het bericht van Bij Voorbaat Verdacht.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , , , , , | 1 reactie

Bank onzorgvuldig bij registratie BKR | Kort geding uitspraak Rechtbank Amsterdam

Mooie uitspraak van de kort geding rechter waarin korte metten wordt gemaakt met de ING Bank en de BKR-registratie door deze bank:

Strekking: als er een spoedeisend belang is kan belanghebbende niet worden tegengeworpen dat de termijn van artikel 35 lid 2 UAVG is verstreken.

Voorts stelt de rechter vast dat de bank de belangenafweging niet zorgvuldig heeft uitgevoerd en dat eiseres zich buitengewoon verantwoordelijk heeft opgesteld, nadat er schulden waren ontstaan, mede door haar gokverslaafde partner,

Alle schuldeisers, dus ook ING, zijn volledig betaald, zodat de voormalig schuldeisers van [eiseres] geen vorderingen hebben hoeven afboeken. Met dit succesvolle traject bij Plangroep heeft [eiseres] volwassenheid getoond

De uitspraak geeft aan dat de kwaliteit van het handelen van banken flink omhoog moet, dat geldt voor plaatsing op zwarte lijsten en voor de BKR-registratie. Het moet niet nodig zijn een kort geding aan te spannen om een bank te bewegen tot maatschappelijk betamelijk gedrag.


Deze uitspraak kondigde ik eerder op LinkedIn aan.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

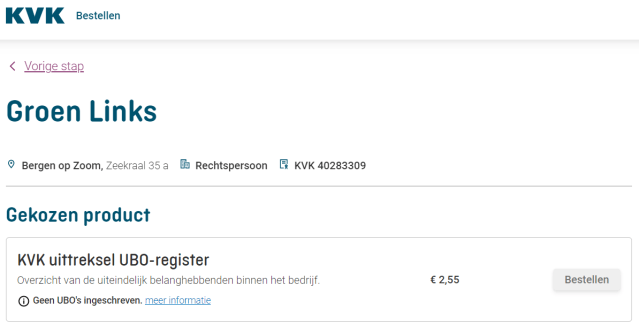
Ubo-register | bij GroenLinks weten ze niet dat ze zich in het ubo-register moeten inschrijven

Een lezer van mijn artikel Ubo-register | bij GroenLinks hebben ze nog nooit van databescherming en cybersecurity gehoord was zo vriendelijk mij er op te attenderen dat GroenLinks haar ubo’s nog niet heeft ingeschreven:


Heeft Groen Links boter op haar hoofd?

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Ubo-register | Tags: , | 3 reacties

Ministerie van Financiën maakt nieuwe versie ‘veel gestelde vragen toeval-Amerikanen’ bekend | FATCA

Het Ministerie van Financiën heeft op 21 februari jl. een nieuwe versie van de veel gestelde vragen toeval-Amerikanen bekend gemaakt via deze pagina. Daarin wordt het kabinetsstandpunt bekend gemaakt, een standpunt waarop van de kant van toeval-Amerikanen (‘Accidental Americans’) de nodige kritiek is.

Aan de nieuwe faq zijn eerdere versies vooraf gegaan. Er zijn nu:

actuele versie

vervallen vorige versies

Voor de liefhebbers heb ik automatische vergelijkingen gemaakt:


NB De vergelijkingen zijn door mij niet gecontroleerd. Mocht iemand iets ontdekken wat niet klopt dan hoor ik dat graag.

Geplaatst in Bankrekening krijgen en behouden, Belastingrecht, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , | Plaats een reactie

Ubo-register | bij GroenLinks hebben ze nog nooit van databescherming en cybersecurity gehoord

Het klinkt ongelofelijk, maar bij GroenLinks hebben ze geen kaas gegeten van databescherming en cybersecurity en realiseren ze zich niet hoe gevaarlijk het ubo-register is voor de persoonlijke veiligheid van mensen die in dat register zijn ingeschreven.

Dat blijkt uit vragen die Jesse Klaver en Tom van der Lee op 3 maart jl. stelden aan de Minister van Financiën. Zie vraag 15 , die luidt:

Vraag 15
Bent u bereid conform het advies van de Commissie Doorstroomvennootschappen de verplichtingen aan te scherpen voor wanneer leidinggevend personeel als UBO van een entiteit wordt aangemerkt? En bent u bereid systematische analyse van UBO-registers door journalisten en het publiek mogelijk te maken? En bent u voor een wereldwijde invoering van zo’n transparant UBO-register? Welke stappen gaat u op de voorgenoemde punten op korte termijn zetten?

Volgens de heren moeten er nog meer registers komen:

Vraag 11
Bent u bereid te pleiten voor een wereldwijde registratie van activa («global asset registry»)? Sluit u in dat kader zich aan bij de oproep van de Italiaanse premier Draghi om tot een internationaal publiekelijk toegankelijk register te komen voor oligarchen met een vermogen hoger dan 10 miljoen euro? Hoe gaat u zich hier voor inzetten?

Europa is al bezig met de voorbereiding van een vermogensregister, lees dit artikel.

Onkunde en naïviteit
Uit de vragen van de twee kamerleden blijkt:

  1. men begrijpt helemaal niets van de systematiek van het ubo-register;
  2. de kamerleden hebben geen idee wat pseudo-ubo’s (“leidinggevend personeel als UBO van een entiteit“) zijn (net als de Commissie Doorstroomvennootschappen overigens);
  3. ongecontroleerd grasduinen in persoonsgegevens van ubo’s door journalisten en ‘het publiek’ (dus ook criminelen en trollen) wordt normaal geacht, de ubo’s hebben geen recht op databescherming of andere grondrechten;
  4. er is een onbeperkt vertrouwen in de betrouwbaarheid van de hele wereld, dus mogen persoonsgegevens van inwoners van Nederland met de hele wereld worden gedeeld via een wereldwijd transparant ubo-register en wereldwijd transparant vermogensregister;
  5. criminelen worden gefaciliteerd met een olichargenregister.

Nationale veiligheid in het geding
Als wat deze twee kamerleden willen werkelijkheid wordt, worden niet alleen de databeschermings- en privacyrechten van Nederlandse burgers te grabbel gegooid. Ik denk dat met het strooien van persoonsgegevens ook de nationale veiligheid in gevaar komt.
Criminelen, trollen en onfatsoenlijke staten en groeperingen zijn blij met de transparantie-naïviteit van deze Nederlanders.

Moet dan toch eerst een ramp gebeuren voordat de politiek zich realiseert dat zij met vuur spelen?


Aanvulling 19:25 uur
Bericht geplaatst over het niet registreren door Groen Links van haar ubo’s.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce, Ubo-register | Tags: , , , , , , , , | Plaats een reactie

Deadline ubo-register wordt niet uitgesteld | Wwft, witwasbestrijding

Volgens berichten in de media wordt de deadline van het ubo-register (27 maart a.s.) niet uitgesteld en is het kabinet zoals verwacht onverbiddelijk, lees onder meer:

Documenten van het ministerie van financiën waarop dit gebaseerd is, heb ik nog niet gevonden.


Berichten op dit blog over het ubo-register zijn hier te vinden.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Ubo-register | Tags: , | Plaats een reactie

Antwoord op vragen over de Europese digitale identiteit | EIDAS

Europa is bezig met de ontwikkeling van een Europese digitale identiteit. Degenen die interesse hebben voor dat onderwerp kunnen de antwoorden lezen die de staatssecretaris van Binnenlandse Zaken en Koninkrijksrelaties op 10 februari jl. gaf op vragen.

De staatssecretaris legt uit dat Europa een voorstel heeft gedaan voor een «raamwerk voor een Europese Digitale Identiteit», waarmee de huidige eIDAS-verordening zal worden herzien. Op grond van de eIDAS verordening lopen al een aantal Nederlandse projecten, onder meer de verbetering van de veiligheid van het DigiD, het inlogsysteem van de overheid.

Diverse kritische vragen over de digitale identiteit worden beantwoord, onder meer (noten verwijderd):

Vraag 3
Kunt u helder uiteenzetten in welke mate en hoe de data die gekoppeld is aan een eID decentraal wordt opgeslagen en in welke mate en hoe dit centraal wordt opgeslagen? Zo nee, waarom niet?

Antwoord 3
Bij de inrichting van het eID-stelsel worden om in te loggen bij overheden geen andere attributen (persoonsgegevens) verwerkt dan het burgerservicenummer; dat wil zeggen niet op andere plekken dan waar dit nu reeds plaatsvindt. Bij de implementatie van eID is overigens een centrale, maar ook een decentrale opzet, of een combinatie van beide mogelijk. In alle situaties is de kern dat er een adequate privacybescherming wordt gerealiseerd. Daarbij dienen alle beginselen uit de AVG worden meegenomen.

Vraag 4
Begrijpt u de kritiek van experts, die aangeven dat hoewel mensen eigenaar lijken te zijn van hun eigen data, maar dat dit principe ondermijnd wordt door verdienmodellen van verschillende deelnemers en aanbieders van digitale identiteiten? Zo nee, waarom niet? Zo ja, wat zijn de waarborgen waardoor deze prikkels worden weggenomen?

Antwoord 4
Ik deel de achterliggende zorg. Ik ben het met de experts eens dat persoonsgegevens van burgers geen handelswaar zijn en dat verdienmodellen van aanbieders daarop ook niet gebaseerd mogen zijn. Ik ben van mening dat daarvoor ook afdoende waarborgen getroffen zijn en worden. Zowel in de revisie van de bestaande eIDAS verordening tot vorming van een Europees digitale identiteit raamwerk, als in de voorstellen voor de Wet Digitale Overheid, is opgenomen dat gebruiks- en gebruikersgegevens en eventuele andere categorieën persoonsgegevens niet gebruikt mogen worden voor andere doeleinden dan de veilige uitgifte van inlogmiddelen en het inloggen met deze middelen. De data van mensen dienen dus niet het verdienmodel van een aanbieder van een digitaal identiteitsmiddel, omdat dit onder de voorgestelde wetgeving niet wordt toegestaan.

(…)

Vraag 8
Kunt u ingaan op de zorgen van wetenschappers dat de coronapandemie door bedrijven en politici wordt gebruikt of misbruikt om een digitale identiteitskaart(ID) in te voeren? Kunt u uw antwoord toelichten?

Antwoord 8
De Nederlandse digitale identiteitskaart bestaat op dit moment niet. De wet op de identificatieplicht laat dit niet toe. Voor een visie op dit domein verwijs ik naar de visiebrief digitale identiteit die in februari 2021 naar uw Kamer is gestuurd.

(…)

Vraag 10
Op welke manier zijn de ethische aspecten meegewogen in het beleid rond de Europese en Nederlandse digitale identiteit? Kunt u uw antwoord toelichten?

Antwoord 10
De verdere doorontwikkeling van onze digitale identiteit infrastructuur zal altijd een maatschappelijk vraagstuk zijn dat weloverwogen en ethisch verantwoorde stappen vergt. In de visiebrief digitale identiteit (feb 2021) is nadrukkelijk stil gestaan bij de diverse publieke waarden die hierbij meespelen. Denk hierbij aan publieke waarden als de cyberveiligheid van ons land, de autonomie van de burger, de privacy van de burger, economische kansen en vermindering van administratieve lasten voor de burger. Ook worden in deze brief enkele uitgangspunten voor de toekomstige digitale identiteit infrastructuur aangegeven. Om een gedragen en betrouwbare inrichting van de Nederlandse en Europese digitale identiteit infrastructuur te bewerkstelligen zal ik hierover in de toekomst met uw Kamer en met diverse maatschappelijke experts, waaronder ethici, in gesprek gaan.

Vraag 11
Kunt u reflecteren op de wenselijkheid van de invloed van onder andere Microsoft, maar ook andere multinationals of big techbedrijven, in de oproep aan overheden tot het ontwikkelen van een zogenoemde coronapas? Zo nee, waarom niet?

Antwoord 11
De inrichting van het «raamwerk voor een Europese Digitale Identiteit», dat de huidige eIDAS-verordening herziet, wordt onafhankelijk van het eerder ontwikkelde EU digitale Corona Certificaat ontwikkeld. Voor de ontwikkeling van de onder vraag 1 genoemde toolbox zal ook de kennis en ervaring vanuit het bedrijfsleven betrokken worden. Dit doen we op een open wijze met een gelijk speelveld voor de betrokken partijen.

Vraag 12
In hoeverre vindt u het afhankelijk worden van een digitale identiteit wenselijk als er tegelijkertijd nog altijd grote beveiligingsrisico’s zijn voor mensen als het gaat om het gijzelen van data en persoonsgegevens?

Antwoord 12
Op het terrein van informatieveiligheid binnen en buiten de overheid is veel werk te doen. Het kabinet zet zich permanent in voor het vergroten van de digitale veiligheid in de samenleving; ik verwijs naar de Kamerbrief met de Beleidsreactie Cybersecuritybeeld Nederland 2021 (CSBN2021) en de voortgangsrapportage Nederlandse Cybersecurity Agenda (NCSA). De digitale dreiging is immers groeiende en alle overheden en organisaties wereldwijd kampen met dit vraagstuk. Het is een brede maatschappelijke opgave voor publieke en private partijen. Digitale veiligheid is dan ook een essentiële randvoorwaarde voor het slagen van de digitale transitie. Daarom dient deze veiligheid in de basis geborgd te worden zodat dit geen beletsel vormt voor de toekomstbestendigheid van de Europese en Nederlandse digitale identiteit infrastructuur.

Vraag 13
Kunt u aangeven wat u onderneemt om deze kwetsbaarheid, en het oplossen van die kwetsbaarheden, zo veel mogelijk onder de aandacht te brengen van (overheids)instellingen en bedrijven?

Antwoord 13
Vanuit de driehoek BZK, JenV en EZK wordt nauw samengewerkt om de digitale weerbaarheid in de publieke en private sectoren in Nederland te verhogen. Een goed voorbeeld hiervan is de recente aanpak van Apache Log4j kwetsbaarheid waarbij binnen de rijksoverheid, onder operationele coördinatie door het NCSC, organisaties vanuit de eigen rollen en taken nauw hebben samengewerkt. Een speciaal georganiseerd online-webinar, georganiseerd door het Digital Trust Center (DTC), NCSC en CSIRT-DSP, werd door 4000 IT- en cyberspecialisten bezocht waardoor kennis snel gedeeld kon worden met partijen die aan de knoppen zitten. Uw Kamer is hier op 17 december jl. over geïnformeerd.

De staatssecretaris heeft goede bedoelingen en mooie voornemens. Nu maar hopen dat er iets van terecht komt, met onder meer het GGD-debacle in de verse herinnering.


Meer informatie:

Eerdere artikelen op dit blog, onder meer:

Zie ook de berichten met de tags eIDAS, DigiD.

Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , | 1 reactie