Bewijs gekraakte cryptotelefoons in strafzaken | Hoge Raad

Op 13 juni besliste de Hoge Raad dat bewijs uit door in Frankrijk ontsleutelde cryptotelefoons in een Nederlandse strafprocedure gebruikt mag worden. Uit de inhoudsindicatie op rechtspraak.nl:

Prejudiciële beslissing HR, art. 553 Sv. 1. Prejudiciële procedure in strafzaken. 2. Beantwoording vragen over o.a. betekenis van (internationale of interstatelijke) vertrouwensbeginsel voor beoordeling van rechtmatigheid en betrouwbaarheid van resultaten die zijn verkregen met toepassing van opsporingsbevoegdheid door autoriteiten van ander land dan Nederland, terwijl bevoegdheid in dat andere land is toegepast, en mogelijkheden voor verdediging om rechtmatigheid van bewijsverkrijging te onderzoeken. (…)

Ad 2. Bij bespreking van vraag over betekenis van vertrouwensbeginsel voor beoordeling van rechtmatigheid en betrouwbaarheid van resultaten die zijn verkregen met toepassing van opsporingsbevoegdheid door autoriteiten van ander land dan Nederland, terwijl bevoegdheid in dat andere land is toegepast, gaat HR in op opsporing onder verantwoordelijkheid van buitenlandse autoriteiten en op opsporing in buitenland onder verantwoordelijkheid van Nederlandse autoriteiten. Vervolgens gaat HR in op vraag of en, zo ja, in welke gevallen, machtiging van RC is vereist en maakt HR enkele opmerkingen over het gebruik van informatie in andere onderzoeken en over Richtlijn 2002/58/EG en Richtlijn (EU) 2016/680. Verder gaat HR in op o.m. beginsel van equality of arms en beoordeling van verzoeken tot het voegen van stukken bij processtukken en van verzoeken tot het verkrijgen van inzage in stukken.

Het meest intrigerende aan dit soort zaken is hoe kan worden geverifieerd of er door de buitenlandse (of Nederlandse) overheid geen fouten zijn gemaakt bij het vergaren van het digitale bewijs tegen de verdachte. Dat lijkt me buitengewoon lastig, wat de rol van de strafadvocaat ook moeilijk maakt.


Meer informatie:


Aanvullingen

Aanvulling 27 april 2024

Rel in het VK over onjuistheid van telefoongegevens die telco O2 aan de politie heeft verstrekt: Police forces check intelligence and criminal databases after errors discovered in O2 phone data: “Communications data – which includes details of the owner of a mobile phone, their location history, and details of when phone calls and messages were exchanged and who with – is used by investigators to track people’s locations and to build up lists of their contacts and associates“. En: “The case highlights a wider problem, which is that since 2000, following changes to the Police and Criminal Evidence Act 1984, courts presume that computer evidence is reliable unless there is evidence to show otherwise. “With hundreds, if not thousands, of convictions hinging upon call data records and locations obtained from faulty software, the need for further scrutiny on the presumed reliability of computer-based systems and the ‘evidence’ that they produce cannot be understated,” she said. “If there are software issues that are with the telecoms provider themselves, that wouldn’t necessarily be picked up by defence experts looking at the raw data,” she added.”

Aanvulling 22 juli 2024
Op EU Law Analysis verscheen het artikel van Hugo Partouche, Mass hacking and fundamental rights: a missed opportunity for the CJEU?

Geplaatst in Grondrechten, ICT, privacy, e-commerce, Strafrecht | Tags: , , | Plaats een reactie

Belgisch zorgplatform mocht niet zonder toestemming ‘gratis’ profielen van zorgverleners aanmaken | AVG

Op 14 juni jl. wees de Geschillenkamer van de Belgische Gegevensbeschermingsautoriteit een interessante uitspraak over de vraag of een zorgplatform met beroep op ‘gerechtvaardigd belang’ profielen van zorgverleners mocht aanmaken, dus zonder toestemming te vragen. Het platform trok de gegevens van de zorgverleners van openbare websites.

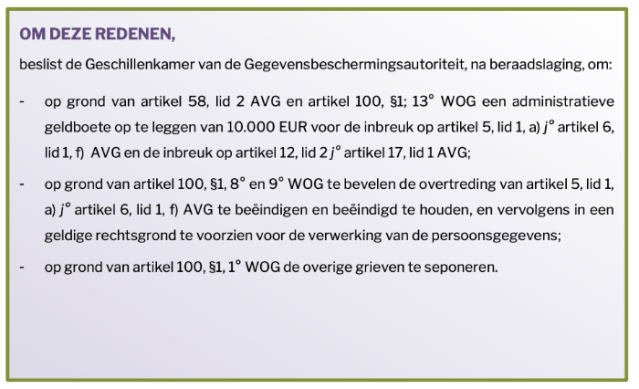
De Geschillenkamer oordeelde na toepassing van het drietrapssysteem dat er geen beroep op gerechtvaardigd belang kon worden gedaan. De kamer overwoog dat weliswaar aan het eerste criterium (doel) en het tweede criterium (noodzaak) werd voldaan maar dat het platform strandde op het derde criterium (belangenafweging):

56. De Geschillenkamer is van oordeel dat er sprake is van een ernstige inbreuk op de grondrechten van betrokkenen. De verweerster verzamelt op grote schaal – zonder toestemming – persoonsgegevens van tienduizenden beroepsbeoefenaars in de gezondheidszorg. Deze gegevens worden vervolgens gepubliceerd op het platform van de verweerster waaruit zij commerciële winsten haalt. Voor wat betreft de aard van de contactgegevens, stelt de Geschillenkamer vast dat het inderdaad gaat om openbare gegevens. Het openbaar karakter van de persoonsgegevens verhindert niet dat de verwerking ervan passende waarborgen blijft vergen. Het feit dat persoonsgegevens voor het publiek beschikbaar zijn, is een factor waarmee bij de beoordeling rekening kan worden gehouden, vooral als de bekendmaking ervan gepaard ging met een redelijke verwachting van verder gebruik van de gegevens voor bepaalde doeleinden. 13 In dit kader merkt de Geschillenkamer op dat de litigieuze verwerking niet binnen de redelijke verwachtingen van de betrokkene valt. 14 De contactgegevens van de beroepsbeoefenaars worden gepubliceerd op hun eigen website of die van hun groepspraktijk of ziekenhuis, met hun toestemming voor die verwerking. Het valt niet binnen hun redelijke verwachting dat deze gegevens verder worden verwerkt voor andere doeleinden, zoals de publicatie van deze persoonsgegevens door commerciële partijen (in casu gegrond op het commerciële belang van de verweerster).

57. Bij de belangenafweging houdt de Geschillenkamer eveneens rekening met het principe van dataminimalisatie. In dit kader verwijst de Geschillenkamer naar de bewaartermijnen van deze persoonsgegevens die door de verweerster werden bepaald. In het privacybeleid stelt de verweerster het volgende:

“[De verweerster] zal de persoonsgegevens die het verzamelt in elektronische en/of gedrukte vorm bewaren gedurende de tijd die absoluut noodzakelijk is om te voldoen aan de voornoemde verwerkingsdoeleinden en zolang een dergelijke bewaring noodzakelijk wordt geacht voor ons om te voldoen aan onze wettelijke verplichtingen of om onze wettelijke belangen te verdedigen voor een rechtbank.”

58. Deze formulering laat toe dat de verwerkingsverantwoordelijke deze persoonsgegevens voor onbepaalde duur, en eventueel zelfs eindeloos, zou kunnen bewaren. Gelet op het bovenstaande concludeert de Geschillenkamer dan ook dat de verwerking niet in verhouding staat tot het doel.


13 Article 29 Working Party, Opinion 06/2014 on the “Notion of legitimate interests of the data controller under Article 7 of Directive 95/46/EC, p.3, te raadplegen via https://ec.europa.eu/justice/article-29/documentation/opinionrecommendation/files/2014/wp217_en.pdf.
14 Zie ook beslissing ten gronde 84/2022 dd. 24 mei 2022, te raadplegen via https://www.gegevensbeschermingsautoriteit.be/publications/beslissing-ten-gronde-nr.-84-2022.pdf.


Het maakt duidelijk dat er grenzen zijn aan scraping van sites voor eigen gewin.

Verder wordt duidelijk dat voor zover het doorverkopen van persoonsgegevens voor marketing door de eerste of tweede toets zou komen, er grote kans is dat die doorverkoop eveneens strandt op de derde toets en dus onrechtmatig is. Het zou mooi zijn als er nu eindelijk bikkelhard tegen de malafide praktijken van adtech bedrijven wordt opgetreden.


PS: de aanbieder kreeg een boete en een bevel de overtredingen te beëindigen:

Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , , , | Plaats een reactie

Studenten op de zwarte lijst | ID-kaart kwijt kan je je paspoort kosten | De jacht van DUO op studenten met migratieachtergrond

Het is iets wat studenten overkomt: het kwijtraken van het identiteitsbewijs.

ID-kaart kwijt? Dan kom je op de zwarte lijst
Dan kun je op de zwarte lijst van de overheid (Rijksdienst voor Identiteitsgegevens, RDI) terecht komen, zo blijkt uit een aflevering van het radioprogramma Pointer van 23 april jl.: ID-kaart kwijt? Dat kan je je paspoort én je reisvrijheid kosten.

Het radiofragment is te beluisteren via deze pagina. Intro door Pointer:

Als je te vaak je ID-kaart verliest kun je je paspoort verliezen. Instanties zoals de gemeente kunnen mensen, die een risico vormen voor het vertrouwen in Nederlandse reisdocumenten, op een zwarte lijst zetten. Dat is een register waar je niet makkelijk weer vanaf komt.

Ik hoorde dat als iemand 3x in vijf jaar zijn identiteitsbewijs kwijt is geraakt, dat volgens het RDI betekent dat betrokkene een fraudeur is, waarna maatregelen volgen. Tegen dat oordeel kan – zo begrijp ik – geen bezwaar worden gemaakt en er is evenmin beroep mogelijk, wat mij vreemd in de oren klinkt. Immers, er kunnen persoonlijk feiten en omstandigheden zijn waardoor iemand zijn identiteitsbewijs kwijt is, zonder dat van fraude sprake is.

De jacht van DUO op studenten met migratieachtergrond
Ernstig is wat uit berichten op de site van De Groene blijkt. Daar verscheen het artikel van Bas Belleman, Belia Heilbron en Anouk Kootstra, ‘Ik dacht gewoon: ik pak je’, waaruit blijkt dat de jacht op vermeende fraudeurs door studiefinancieringverstrekker Dienst Uitvoering Onderwijs (DUO) bijna alleen studenten met een migratieachtergrond treft. DUO is zich van geen kwaad bewust en wil in september het aantal controles verviervoudigen, aldus de auteurs. Lees ook het artikel De positie van mbo’ers is nog altijd veel te precair door Belia Heilbron en Anouk Kootstra.

Het lijkt er op dat de overheid niet heeft geleerd van SyRI en de toeslagenaffaire.

Gevaarlijk, om jonge mensen op deze manier problemen te bezorgen. Het doet ook het beeld dat mensen van de overheid krijgen geen goed.


Inmiddels heeft de minister van Onderwijs het gebruik van de algoritmen stop laten zetten (artikel NOS).

Geplaatst in Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , , | Plaats een reactie

Bijdrage Privacy First aan consultatie ubo-register

Onlangs sloot de internetconsultatie over het voorstel voor nieuwe regels inzake de toegankelijkheid van het ubo-register. Privacy First deed mee aan de consultatie met onderstaande reactie.

Daarin komen de volgende thema’s aan de orde:

  • Alleen inzage voor Wwft-plichtige ondernemingen die onder integriteitstoezicht staan en bij wie de gegevensbeschermingsmaatregelen op orde zijn.
  • Zorgvuldige regeling inzake toegang op grond van ‘legitiem  belang’.
  • Maatregelen tegen misbruik van ubo-gegevens.
  • Maatregelen tegen de schadelijke gevolgen voor not-for-profit organisaties.
  • Correctie van de onjuiste implementatie van de Europese regels inzake de bedreigde ubo.
  • Correctie van de bewaartermijn.

De complete consultatiebijdrage van Privacy First luidt:

Stichting Privacy First maakt hierbij graag gebruik van de mogelijkheid om haar visie op het consultatievoorstel voor de Wijzigingswet beperking toegang UBO-registers (https://www.internetconsultatie.nl/beperkingtoeganguboregisters/b1) kenbaar te maken.

Het consultatievoorstel heeft betrekking op wijziging van de Handelsregisterwet 2007 (‘Hrw’) en de Implementatiewet registratie uiteindelijk belanghebbenden van trusts en soortgelijke juridische constructies (‘Trustregisterwet’). Wij geven ook commentaar op enige punten uit de uitwerking van de antiwitwasregelgeving in het Handelsregisterbesluit 2008 (‘Hrb’). De Nederlandse regelgeving, onder meer de Wet ter voorkoming van witwassen en financieren van terrorisme (Wwft), is gebaseerd op de 4e Europese antiwitwasrichtlijn (Richtlijn (EU) 2015/849), zoals gewijzigd door de 5e Europese antiwitwasrichtlijn (Richtlijn (EU) 2018/843), hierna aan te duiden als ‘AMLD4’.

Wij brengen allereerst in herinnering dat het overgrote deel van de mensen die als uiteindelijk belanghebbende (ubo) zijn geregistreerd in het ubo-register nette burgers zijn, die recht hebben op een zorgvuldige omgang met hun persoonsgegevens, in overeenstemming van de principes van de AVG. De Autoriteit Persoonsgegevens heeft in de brief van 28 maart jl. {1} gewaarschuwd voor het via (semi-)openbare registers verspreiden van persoonsgegevens en de daaraan verbonden risico’s voor betrokkenen, zoals op fraude, ontvoering, chantage, afpersing, pesterijen, geweld of intimidatie. Wij verzoeken u dat advies te betrekken bij de voorbereiding van het wetsvoorstel en de uitvoeringsregelgeving.

Inleiding

In deze consultatiereactie willen wij de navolgende onderwerpen aan de orde stellen:

[1] De onwenselijkheid van onbeperkte inzage door alle soorten ondernemingen die onderworpen zijn aan de Wwft, hierna: ‘Wwft-plichtigen’ (voorstel artikel 22a lid 1 Hrw).
[2] Het ontbreken van duidelijkheid en waarborgen inzake inzage wegens “legitiem belang” (voorstel artikel 22 lid 5, artikel 22a Hrw).
[3] Het ontbreken van adequate maatregelen tegen misbruik van ubo-gegevens.
[4] De wenselijkheid van maatregelen tegen de schadelijke gevolgen voor non-profits van de te ruime ubo-definitie en het ontbreken van vrijstellingen.
[5] Correctie van de onjuiste implementatie in artikel 51b Hrb van de voorschriften in AMLD4/5 inzake afscherming van de persoonsgegevens van de bedreigde ubo.
[6] Correctie van artikel 51c Hrb, nu de ubo-gegevens op basis daarvan langer moeten worden bewaard dan door AMLD4 wordt voorgeschreven.

De opmerkingen die wij maken hebben betrekking op wijziging van de bepalingen van de Hrw. In de voorstellen inzake de Trustregisterwet zijn overeenkomstige teksten opgenomen, die wij niet afzonderlijk zullen bespreken en waarop ons commentaar ook van toepassing is.

Daar tekenen wij bij aan dat wij niet zijn overtuigd van het nut van het ubo-register en van het door Wwft-plichtigen op grote schaal verzamelen en up-to-date houden van de persoonsgegevens van de ubo’s van hun klanten. Voorts is van belang dat een belangrijk deel van de Wwft-plichtigen niet op integriteit wordt getoetst en er geen enkele zekerheid is dat hun digitale systemen aan de vereisten van de AVG voldoen, aangezien die systemen bij de meeste Wwft-plichtigen evenmin worden getoetst. Het uitwisselen van ubo-gegevens leidt tot zeer grote gegevensbeschermingsrisico’s voor ubo’s aangezien die uitwisseling meestal zeer onveilig gebeurt, bijvoorbeeld per e-mail. {2} Voor deze problematiek is tot nu toe onvoldoende aandacht geweest.

Inmiddels is duidelijk geworden dat de concepten van de witwasbestrijding en bestrijding van terrorismefinanciering op zwakke fundamenten berusten en leiden tot uitsluiting en discriminatie. Voor een toelichting verwijzen wij naar de brief en het memo dat wij op 2 december 2022 aan de Tweede Kamer hebben gestuurd. {3} Dit onderwerp laten wij in deze consultatiereactie verder rusten.

Ons commentaar

Hierna volgt ons commentaar, gerubriceerd per deelonderwerp.

[1] De onwenselijkheid van onbeperkte inzage door alle soorten ondernemingen die onderworpen zijn aan de Wet ter voorkoming van witwassen en financieren van terrorisme (Wwft), hierna: ‘Wwft-plichtigen’ (voorstel artikel 22a lid 1 Hrw)

In veel documenten wordt de indruk gewekt dat de Wwft alleen iets is van banken en andere financiële instellingen (‘FI’s’), ondernemingen waarvan de betrouwbaarheid van de beleidsbepalers wordt getoetst en bij wie de IT-systemen worden gescreend. Bij die FI’s gaat ook het een en ander mis op het gebied van gegevensbescherming, maar hopelijk heeft dat voor mensen geen ernstige gevolgen. In ieder geval is er een vorm van toezicht.

Dat is bij de grote groep andere Wwft-plichtigen anders. Wij verwijzen naar onze toelichting gegeven in bijlage 1 bij ons memorandum van 2 december jl., vindplaats via noot 2. Voor zover ons bekend vindt bij geen van deze Wwft-plichtigen (behalve misschien notarissen) enige toetsing van de IT-systemen en de getroffen gegevensbeschermingsmaatregelen plaats. Slechts enkelen van hen kennen betrouwbaarheidstoetsing van beleidsbepalers (trustkantoren).

Wij zijn van mening dat het ongewenst is dat alle Wwft-plichtigen rechtstreekse en ongecontroleerde inzage in het ubo-register verkrijgen.

Daarbij kan worden aangetekend dat uit artikel 30 leden 4, 5 en 6 van de 4e Europese antiwitwasrichtlijn, zoals gewijzigd door de 5e richtlijn {4}, niet volgt dat alle Wwft-plichtigen rechtstreekse toegang dienen te krijgen. Er is slechts voorgeschreven dat zij discrepanties moeten signaleren (lid 4) en dat ze toegang tot informatie over de ubo’s dienen te krijgen (lid 5), wat ook via een door de (toekomstige) cliënt verschaft ubo-uittreksel kan plaatsvinden.

Als de toegang door Wwft-plichtigen niet op deze manier zou worden beperkt, is sprake van toegang tot de gegevens voor een zeer grote groep ondernemingen en worden de gegevensbeschermingsrechten van de ubo’s ondergraven. Wij menen dat dit in strijd is met de fundamentele rechtsbeginselen die door het Europese Hof van Justitie in de uitspraak van 22 november 2022 zijn genoemd.

Aanbevelingen:
• De toegang dient te worden beperkt tot die ondernemingen die een toetsing van integriteit en van de IT-systemen kennen. Vermoedelijk zijn dit alleen FI’s en notarissen.
• Bij alle overige Wwft-plichtigen kan er mee worden volstaan dat de toekomstige cliënt een uittreksel uit het ubo-register opvraagt en verschaft aan de Wwft-plichtige.

[2] Het ontbreken van duidelijkheid en waarborgen inzake inzage wegens “legitiem belang” (voorstel artikel 22 lid 5, artikel 22a Hrw)

In de huidige digitale samenleving nemen de risico’s voor iedere burger dat zijn of haar persoonsgegevens worden gecompromitteerd aanzienlijk toe. Niet voor niets is er een wetsvoorstel ingediend dat doxing strafbaar moet maken.5 Dat betekent dat inzage wegens ‘legitiem belang’ met waarborgen moet worden omgeven en dat moet worden voorkomen dat de persoonsgegevens van ubo’s de facto openbaar worden.
Helaas is het concept voor de algemene maatregel van bestuur (amvb) geen onderdeel van de consultatie. Uit de consultatietoelichting maken wij op dat er wordt gedacht aan:

• de pers en maatschappelijke organisaties die zich bezighouden met het voorkomen en bestrijden van witwassen en terrorismefinanciering;
• personen als bedoeld in overweging 30 van de 5e Europese antiwitwasrichtlijn (AMLD5) die een transactie met een entiteit willen aangaan.

Allereerst merken wij op dat het ongewenst is dat de omschrijving wat ‘legitiem belang’ is in een algemene maatregel van bestuur wordt opgenomen. Dit hoort in de wet thuis, zodat parlementaire controle kan plaats vinden. De praktische uitwerking kan vervolgens in een algemene maatregel van bestuur worden geregeld. (Eigenlijk zou dit onderwerp op Europees niveau dienen te worden geregeld, nu het een beperking is op de gegevensbeschermingsrechten van ubo’s.)

Essentieel is dat de toegang tot persoonsgegevens van de ubo op basis van ‘legitiem belang’ een serieuze bijdrage levert aan de doeleinden van de witwasbestrijdings- en terrorismefinancieringswetgeving, zoals ook door artikel 8 lid 2 van het EU-Handvest wordt geëist (doelbinding). Dit betekent dat een goede onderbouwing van de noodzaak van toegang vereist is.

Daarom achten wij het ongewenst dat alle personen die met een entiteit een transactie willen aangaan de gegevens van de ubo kunnen inzien. In de toelichting wordt verwezen naar de overweging 30 van de 5e antiwitwasrichtlijn, een overweging die betrekking heeft op de algemene openbaarheid van het ubo-register. Uit die passage kan niet worden afgeleid dat degene die een transactie wil aangaan een legitiem belang zou hebben. Bovendien wordt in de consultatietoelichting niet onderbouwd welk misdaadbestrijdingsbelang gediend wordt door een dergelijke inzage. De facto is het gevolg van het openstellen van het ubo-register voor iedereen die pretendeert een transactie aan te willen gaan, dat het ubo-register alsnog openbaar wordt.

Aanbevelingen:
• De basisregeling inzake legitiem belang dient in de wet te worden opgenomen, waarbij als uitgangspunt geldt dat hergebruik van persoonsgegevens in openbare registers verboden is. {6}
• Het wijzigingsvoorstel voor de amvb waarin de toegang tot het ubo-register nader wordt geregeld dient ter consultatie te worden aangeboden op internetconsultatie.nl.
• Personen die een transactie met een in het Nederlandse ubo-register geregistreerde entiteit willen aangaan, hebben geen legitiem belang bij inzage en dienen geen toegang te verkrijgen tot het ubo-register.

Media en maatschappelijke organisaties
Het is een goede zaak dat mensen van de media en maatschappelijke organisaties zich bezighouden met het onderzoeken van misdaad, wat echter niet betekent dat zij de taken van overheden kunnen overnemen. Het is risicovol voor ubo’s als media en maatschappelijke organisaties vrije toegang tot hun persoonsgegevens zouden krijgen zonder te zijn onderworpen aan regels inzake integriteit en zorgvuldigheid.

Overigens veronderstellen wij dat media en maatschappelijke organisaties die onderzoek doen naar misdaad en met het oog daarop persoonsgegevens en andere gegevens verzamelen, zich bezighouden met wat in de Wet particuliere beveiligingsorganisaties en recherchebureaus (Wpbr) ‘recherchewerkzaamheden’ worden genoemd. Zowel bij de media als bij betreffende maatschappelijke organisaties kan worden gezegd dat er recherchewerkzaamheden in opdracht van een derde (de financier van de onderzoeksjournalist / organisatie van onderzoeksjournalisten, respectievelijk de financier van de maatschappelijke organisatie) worden verricht, in verband met een eigen (misdaadbestrijdings)belang van die derde, zodat een vergunning op grond van de Wpbr nodig is.

Verzoek:
• Kunt u ons bevestigen dat onderzoeksjournalisten en maatschappelijke organisaties die onderzoek doen naar misdaad en daarbij persoonsgegevens verwerken een vergunning op grond van de Wpbr nodig hebben, en op dit moment – nu zij voor zover wij weten die vergunningen niet hebben – in strijd met de Wpbr handelen? Is dit voor u aanleiding dit te verduidelijken en aan te dringen op naleving van de Wpbr en aanvraag van vergunningen?

Indien de Wpbr niet van toepassing zou zijn

Als de Wpbr niet zou gelden, biedt de uitzondering voor media/maatschappelijke organisaties mogelijkheden voor personen met slechte bedoelingen om zich voor te doen als journalist of relevante maatschappelijke organisatie. Aan inzage dienen eisen te worden verbonden in het belang van de gegevensbescherming van burgers die in overheidsregisters zijn opgenomen. Dit volgt uit de AVG die in dit soort situaties waarborgen eist. Wij zijn van mening dat dit aanleiding is voor integriteits- en zorgvuldigheidseisen.

Aanbeveling / verzoek:
• Toegang tot het ubo-register voor de media en maatschappelijke organisaties dient plaats te vinden op voorwaarde dat betrokkenen voldoen aan integriteits- en zorgvuldigheidseisen en dat wordt getoetst of de gegevensbeschermingsmaatregelen aan de AVG voldoen. Deze vereisten passen goed in de Wpbr.
• Gesteld dat het persoonsgerichte onderzoek door media/maatschappelijke organisaties nu niet onder de Wpbr zou vallen, adviseren wij om de Wpbr aan te passen, zeker nu er plannen voor modernisering zijn {7} en om te verduidelijken dat deze wet van toepassing is op onderzoeksjournalisten en maatschappelijke organisaties die recherchewerkzaamheden ten behoeve van misdaadontdekking respectievelijk -bestrijding verrichten.
• Het is van belang dat de begrippen ‘media’, ‘journalist’ en ‘maatschappelijke organisaties’ zorgvuldig worden gedefinieerd en dat er een procedure tot aanwijzing is met mogelijkheden voor belanghebbenden om bezwaar te maken tegen toegang. Voorts dient te worden onderbouwd dat de keuzes in lijn zijn met EU-regelgeving en rechtspraak.

[3] Het ontbreken van maatregelen tegen misbruik van ubo-gegevens

Anders dan in de toelichting op het consultatievoorstel wordt verondersteld, zijn er onvoldoende maatregelen genomen om de rechten van ubo’s op gegevensbescherming te waarborgen. Identificatie en een betaling van een gering bedrag zijn onvoldoende. Voor onze opmerkingen inzake wie inzagerecht heeft wordt verwezen naar wat hiervoor onder [1] en [2] is gezegd. Verder achten wij het van belang dat er extra bestuursrechtelijke en strafrechtelijke waarborgen worden gecreëerd tegen onzorgvuldig gebruik van de ubo-gegevens.

Aanbevelingen:
Wij stellen voor:
• Strafbaarstelling van het verspreiden of anderszins ter beschikking stellen van persoonsgegevens van ubo’s, tenzij daarmee een aantoonbaar misdaadbestrijdingsbelang is gediend.
• Verbod op het aanleggen van databases met persoonsgegevens van ubo’s en verbod op het aan derden toegang verschaffen tot dergelijke databases.
• Een regeling – in overeenstemming met de AVG (uitspraak EU Hof van Justitie 12 januari 2023, zaak C-154/21, RW/Österreichische Post AG) – dat de ubo het recht heeft om te weten welke personen die niet tot de overheid behoren inzage hebben gehad in zijn/haar persoonsgegevens, zodat de ubo als betrokkene zijn/haar rechten op grond van de AVG kan uitoefenen.

[4] De wenselijkheid van maatregelen tegen de schadelijke gevolgen voor non-profits van de te ruime ubo-definitie en het ontbreken van vrijstellingen

Op dit moment wordt de not-for-profit sector geconfronteerd met het feit dat hun statutair bestuurders in het ubo-register moeten worden ingeschreven als ‘uiteindelijk belanghebbende’, iets wat bij betrokkenen op veel onbegrip stuit. Een voorbeeld daarvan is de Burgerrechtenvereniging Vrijbit, die op 19 juni jl. schreef over hun bezwaren tegen registratie van hun bestuurders in het ubo-register. {8} Ook in eerdere artikelen, zoals in ‘Stand van zaken actie tegen de verplichte UBO-registratie voor vrijwilligersorganisaties van niet daadwerkelijk belanghebbenden als fake/pseudo belanghebbenden‘ [9] heeft Vrijbit terecht geklaagd over opname in het ubo-register.
Stichtingen en verenigingen met not-for-profit activiteiten moeten hun statutair bestuurders in het ubo-register inschrijven, terwijl die bestuurders geen economisch belang bij de organisatie hebben en die bestuurders al zijn geregistreerd in het handelsregister. Hun registratie als ‘uiteindelijk belanghebbende’ wekt verwarring bij de buitenwereld (zeker in het buitenland). Privacy First heeft in de totstandkomingsgeschiedenis van de Europese witwasbestrijding geen onderbouwing gevonden van de noodzaak om statutair bestuurders van noorganisaties als ubo aan te merken en in het ubo-register op te nemen. Voorts constateert Privacy First dat er landen zijn waarin de ubo-regels niet voor de not-for-profit gelden, een voorbeeld is het Verenigd Koninkrijk waar de regels niet gelden voor charities.

Voorts constateren wij dat kleine verenigingen van eigenaars (VvEs), te weten VvE’s met vier of minder appartementen, weliswaar niet in het ubo-register hoeven te worden ingeschreven, maar wel geconfronteerd worden met Wwft-plichtigen die hen om de ubo’s vragen, terwijl het doel van VvE’s niet is om uitkeringen te doen aan de appartementseigenaren, maar om geld bijeen te brengen voor het onderhoud van het gebouw. Gevolg hiervan is dat de persoonsgegevens van appartementseigenaren onnodig worden verspreid, ten eerste doordat de VvE-bestuurder die gegevens moet verwerken (plus bewijsstukken) en ten tweede doordat alle Wwft-plichtigen om die persoonsgegevens vragen. Ons is niet gebleken dat er een misdaadbestrijdingsbelang is bij de verwerking van persoonsgegevens van appartementseigenaren. Bovendien hebben zij geen recht op uitkering en is hun stemrecht in de vergadering van appartementseigenaren niet relevant.

Aanbevelingen / verzoek:
• Creëer een wettelijke uitzondering voor non-profit stichtingen en verenigingen op de ubo-regels, dus geen opname in het ubo-register en geen verplichting voor Wwft-plichtigen om op zoek te gaan naar de ubo’s van deze entiteiten.
• Creëer een wettelijke uitzondering voor VvE’s die zich ook uitstrekt tot het cliëntenonderzoek door Wwft-plichtigen.
• Mocht u hier niet voor voelen, dan verzoeken wij u om een gedetailleerde onderbouwing van het belang voor de misdaadbestrijding om [a] statutair bestuurders van non-profit stichtingen en verenigingen en [b] appartementseigenaren, als ubo aan te merken. Voorts verzoeken wij u aan te geven hoe wordt voorkomen dat de verkeerde indruk zou ontstaan dat bestuurders van non-profit stichtingen en verenigingen een economisch belang bij de rechtspersoon hebben.

[5] Correctie is gewenst van de onjuiste implementatie in artikel 51b Hrb van de voorschriften in AMLD4/5 inzake afscherming van de persoonsgegevens van de bedreigde ubo

In artikel 51b lid 2 sub a Hrb heeft alleen de bedreigde ubo die politiebescherming krijgt recht op afscherming van zijn/haar persoonsgegevens. Dat is een te beperkte implementatie van AMLD4, die geen recht doet aan de gegevensbeschermingsbelangen van bedreigde ubo’s. In artikel 30 lid 9 en artikel 31 lid 7a AMLD4 is een veel ruimere categorie personen opgenomen. In die bepaling wordt gesproken over het risico dat de ubo door de toegang wordt blootgesteld aan: “een onevenredig risico, een risico op fraude, ontvoering, chantage, afpersing, pesterijen, geweld of intimidatie“. Voorts bepaalt AMLD4 dat “het recht op een bestuurlijke toetsing van het besluit over de uitzondering en op een doeltreffende voorziening in rechte wordt gegarandeerd” terwijl er geen voorziening is in het Nederlandse recht. Geconcludeerd kan worden dat de huidige wettelijke regeling niet in overeenstemming is met voornoemde bepalingen. Er is geen vrijheid voor Nederland die regeling niet te treffen, aangezien het hier gaat om belangen die door de AVG en het Europese Handvest worden beschermd.

Aanbevelingen:
• Neem op in de wet dat de gegevens van de ubo kunnen worden afgeschermd als sprake is van “een onevenredig risico, een risico op fraude, ontvoering, chantage, afpersing, pesterijen, geweld of intimidatie“.
• Regel een heldere en toegankelijke mogelijkheid om beroep te doen op afscherming, inclusief de door AMLD4 vereiste rechtsbescherming.

[6] Correctie is gewenst van artikel 51c Hrb, nu de ubo-gegevens op basis daarvan langer moeten worden bewaard dan door AMLD4 wordt voorgeschreven

In artikel 51c Hrb staat dat de ubo-gegevens moeten kunnen worden ingezien tot tien jaar na uitschrijving van de juridische entiteit uit het handelsregister. Bij entiteiten die lang bestaan heeft dit tot gevolg dat de persoonsgegevens van mensen die bijvoorbeeld twintig jaar geleden ubo waren moeten worden bewaard door het register en kunnen worden ingezien.
Dat volgt niet uit artikelen 30 en 31 AMLD4, waarin is opgenomen dat de ubo-gegevens toegankelijk dienen te zijn gedurende minimaal vijf jaar en maximaal tien jaar nadat de gronden voor registratie van de informatie over de ubo’s hebben opgehouden te bestaan. Een dergelijke regeling is in overeenstemming met de dataminimalisatieprincipes van de AVG en het Europese Handvest.

Aanbeveling:
• Wij adviseren artikel 51c Hrb aan te passen in de zin dat de persoonsgegevens van de ubo beschikbaar blijven tot uiterlijk vijf jaar nadat de grond voor registratie als ubo is opgehouden te bestaan.

Noten

{1} https://autoriteitpersoonsgegevens.nl/documenten/brief-ap-openbare-registers
{2} Voorbeeld is ING Bank, die de ubo-gegevens per e-mail opvraagt en meedeelt dat de gegevens maar beter niet per post verstuurd kunnen worden omdat dat de afhandeling vertraagt.
{3} Te vinden via ons artikel https://privacyfirst.nl/artikelen/misdaadbestrijding-is-niet-gediend-met-bancair-sleepnet-en-navraagplicht/.
{4} http://data.europa.eu/eli/dir/2015/849/2021-06-30
{5} Wetsvoorstel Strafbaarstelling gebruik persoonsgegevens voor intimiderende doeleinden, Kamerstukken 36171.
{6} Zoals aangekondigd in https://www.digitaleoverheid.nl/nieuws/iedereen-is-en-blijft-baas-over-eigen-persoonsgegevens/
{7} Zie het jaarverslag JenV van 17 mei 2023, https://zoek.officielebekendmakingen.nl/kst-36360-VI-1.html, tussenkopje ‘Wet particuliere beveiligingsorganisaties en recherchebureaus (WPBR)’.
{8} https://vrijbit.nl/onze-dossiers/dossier-registratie/item/1137-update-drama-ubo-register-sleept-zich-alsnog-voort
{9} https://vrijbit.nl/onze-dossiers/dossier-identificatieplicht/item/1122-stand-van-zaken-actie-tegen-de-verplichte-ubo-registratie-voor-vrijwilligersorganisaties-van-niet-daadwerkelijk-belanghebbenden-als-fake-pseudo-belanghebbenden

Geplaatst in Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce, Ubo-register | Tags: , , , , , , , , , , , , , , , , , , , , , | Plaats een reactie

Criminele gebruikers van SWIFT

In mei verscheen bij Follow the Money een artikel van Lukas Kotkamp over het berichtensysteem van de financiële sector, bekend onder de naam ‘SWIFT’. Daarin wordt gezegd dat criminelen via een eigen financiële partij toegang verkregen tot het SWIFT-messaging systeem. In het artikel wordt melding gemaakt van Bandenia, door de auteur een Spaanse nepbank genoemd. Blijkens het artikel kreeg een entiteit uit de Bandenia groep in 2017 toegang tot het financiële berichtenverkeer [1] door verkrijging van achttien codenummers van SWIFT, ook bekend als BICs [2]. In welke hoedanigheid de codenummers werden verkregen wordt niet duidelijk beschreven, maar het lijkt er op dat het betrekking heeft op het optreden als kredietverstrekker en/of als bank [3].

Inadequate SWIFT-controles
Kotkamp beschrijft dat de controles van SWIFT achterblijven,

Dat Swift gul is met het verstrekken van codes aan malafide bedrijven en zo ook nepbanken een zekere legitimiteit verschaft, was al langer bekend.

en dat in 2020 een schandaal werd onthuld over ‘BuyBankNow’ (waarover ik in het artikel waarnaar wordt verwezen niets kon vinden) [4].

Volgens het artikel zegt SWIFT: “alle aanvragen voor BIC’s worden beoordeeld en gevalideerd op basis van openbare informatie om het bestaan en de identiteit van de aanvragende organisatie te verifiëren“, dus kennelijk worden vergunningen niet bij de nationale toezichthouder nagetrokken. Zie verder de reactie van SWIFT aan het slot van het artikel, waarin de organisatie schrijft dat zij beter hun best doen.

Slotopmerking
Als de SWIFT-organisatie zo belangrijk is voor het financiële stelsel, rijst de vraag of de governance wel voldoende is.


NB 1 In het artikel van Kotkamp staat dat SWIFT onder toezicht staat van DNB (kan ik me niet voorstellen) [5].
NB 2 De auteur veronderstelt dat iedereen die geldt overmaakt onder de antiwitwaswetgeving zou vallen (“Hoewel Swift zelf geen geld overmaakt, en daarom buiten de Europese anti-witwaswetgeving valt“), waaruit  blijkt dat hij niet goed van die regelgeving op de hoogte is.


Noten

[1] Uit het artikel blijkt dat niet alleen financiële instellingen tot SWIFT worden toegelaten. Er wordt genoemd dat multinationals zoals Heineken en Velcro zijn aangesloten.

[2] BIC is een afkorting van de ‘Business Identifier Code’, die door SWIFT wordt toegekend.

[3] Er wordt gezegd dat “BBP Bandenia PLC in 2017 toestemming kreeg om als kredietverstrekker voor consumenten in het Verenigd Koninkrijk op te treden” en de organisatie zich daarna aansloot bij SWIFT. Verder op wordt vermeld dat de organisatie loog dat het een bankvergunning had (Mohéli, Dominica en een schiereiland voor de kust van Mozambique).

[4] In het genoemde artikel van Dennis Mijnheer kom ik BuyBankNow niet tegen.

[5] SWIFT zou volgens het artikel sinds 1998 onder gezamenlijk toezicht van de centrale banken van de G10 staan; Nederland maakt volgens wikipedia deel uit van de G10. Verder op in het artikel schrijft Kotkamp dat de ECB, ‘aanvoerder van G10‘ (???), doorverwijst naar de Belgische centrale bank (NBB). Helaas ontbreekt me de tijd te kijken naar de governance van de organisatie achter SWIFT.


Lees de berichten op dit blog over SWIFT en financiële surveillance.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, ICT, privacy, e-commerce, Strafrecht | Tags: , , , , , | Plaats een reactie

Big tech advertentiebedrijf gaat financiële surveillance software leveren | AI

Handelaren in persoonsgegevens, zoals advertentiebedrijven (Facebook, Google, etcetera), spelen een grote rol bij de uitvoering van overheidstaken. Eerder schreef ik al over de berichtgeving over het door de VS kopen van databases van datahandelaren.
Het is al langer zichtbaar dat de advertentiebedrijven met hun grote verzamelingen aan persoonsgegevens over iedere burger op de aardbol ook een rol spelen bij de misdaadbestrijding, onder meer doordat zij toegang aan de overheid moeten bieden.

Google gaat financiële transacties analyseren
Het is niet verrassend dat advertentiebedrijf Google zich nu stort op de markt van met kunstmatige intelligentie opsporen van criminaliteit (‘witwassen’ en terrorismefinanciering). Zij analyseren al met kunstmatige intelligentie het gedrag van burgers ten behoeve van de advertentiehandel, uitbreiding naar criminaliteitsbestrijding is niet meer dan logisch. Zo snijdt het mes aan alle kanten.

Het is een financieel interessante markt, alle financiële instellingen vallen er onder en ook accountantskantoren en vele anderen.


Meer informatie:

Lees de berichten in techbladen:

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , , | Plaats een reactie

Big Tech serving US digital defence industry

Recently I came across an interesting publication on Big Tech facilitating the US government. In February the article Militarising Big Tech. The Rise of Silicon Valley’s Digital Defence Industry by Roberto J. González (also available as pdf) was published on the site of the Transnational Institute [1]. González’ introduction:

In the US, Big Tech and the Military are increasingly fused, brought together by finance, joint projects, research and infrastructure. Untying the knot will be key to prevent endless wars abroad and militarised policing at home.

Ukraine as testing ground
A recent article in the Dutch newspaper NRC, How the war in Ukraine is also a military testing ground for the United States [2] shows that artificial intelligence, under the name ‘Intelligence, Surveillance and Reconnaissance’ (ISR), is intensely used in the Ukraine war. The article is based on information obtained by media organisation OCCRP.

Palantir
According to the NRC article Palantir is one of the Big Tech companies involved in the use of artificial intelligence in the war. Read the article ‘Palantir is not our friend‘ by Sophie in ’t Veld, member of the European Parliament:

One company that (…) should be kept out of our private lives and our European institutions — is US-based tech firm Palantir. It is one of Silicon Valley’s most controversial private technology firms, specialising in providing big data analytics software to government and corporate entities alike. Palantir’s fingerprints were all over the Cambridge Analytica scandal, which prompted the #deletefacebook movement. (…) More importantly, Palantir is not only helping notorious immigration agency ICE deport immigrants, it also works for American security and intelligence agencies such as the NSA and CIA, aiding the former in spying on the whole world as Edward Snowden revealed.

Her plea to handle US tech companies with caution is more current than ever.


Notes

[1] The Transnational Institute (TNI) is an institute in Amsterdam that describes itself as an international research and advocacy institute committed to building a just, democratic and sustainable planet.

[2] Hoe de oorlog in Oekraïne ook een militaire proeftuin voor de Verenigde Staten is, Steven Derix and Hanneke Chin-A-Fo.


Addition 22 August 2023
Read also: China, U.S. Test Intelligent-Drone Swarms in Race for Military AI Dominance, WSJ. Intro in the WSJ newsletter:

China, U.S. test intelligent-drone swarms. The U.S. and China are accelerating research on how to integrate AI into their militaries as part of a global race to take advantage of the fast-developing technology, the WSJ’s Alastair Gale reports.
Around a third of all known contracts in the U.S. and China from an eight-month period in 2020 were for intelligent and autonomous vehicles, according to a recent study of AI-related military procurement records by the Center for Security and Emerging Technology at Georgetown University.

Lessons from Ukraine. Ukraine has used drones with some autonomous capabilities to counter the Russian invasion, providing one of the first real-world testing grounds for AI-driven drone technology. “The U.S. military in particular is learning a great deal about the value of these technologies on the battlefield from the conflict in Ukraine,” said Margarita Konaev, deputy director of analysis at the Center for Security and Emerging Technology.

Geplaatst in English - posts in English on this blog, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , , , , | Plaats een reactie

Vragen aan de AP over het bancair sleepnet

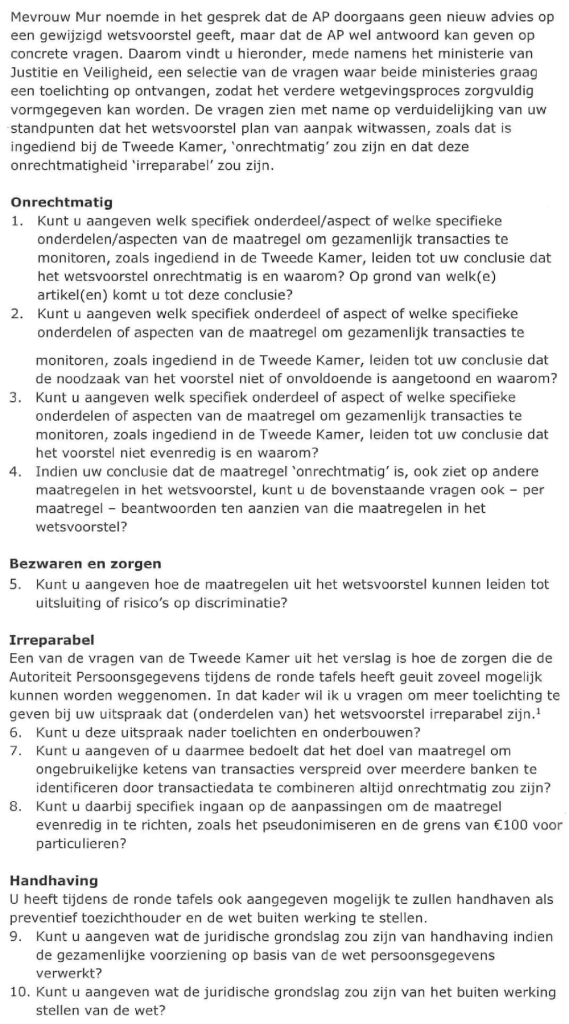
Op 7 juni jl. informeerde de minister van Financiën de Tweede Kamer over de brief die aan de Autoriteit Persoonsgegevens is gestuurd. In die brief stelt de minister vragen over het gewijzigde wetsvoorstel inzake het door de banken gezamenlijk monitoren van alle financiële transacties van alle burgers en organisaties, met het oog op de criminaliteitsbestrijding (‘bancair sleepnet’).

Hierna volgt de passage in de brief waarin de vragen zijn vermeld:


Meer informatie:

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , | 1 reactie

Wat betekent certificering van een aanbieder van digitale diensten?

Iedere gebruiker van diensten zal zichzelf af en toe deze vraag stellen: kan ik de aanbieder vertrouwen en aan anderen aanbevelen? Een voorbeeld van zo’n bedrijf is de aanbieder van ondertekeningsdiensten, waarmee op afstand overeenkomsten kunnen worden getekend. Vaak wordt op de sites van zulke bedrijven melding gemaakt van certificering volgens ISO- en/of NEN-normen, waarbij onmiddellijk de vraag rijst wat die certificering betekent.

Vraag & antwoord

Op 19 juni jl. heb ik een vraag hierover op mastodon geplaatst:

een ondertekeningsdienstverlener (digitale ondertekening van contracten) zegt dat hij gecertificeerd is voor ISO27001, ISO9001 en NEN7510.
Als ik naar de algemene informatie over de normen kijk lijkt het organisatorisch te zijn. Dan weet ik toch niet of de IT ook echt doet wat er wordt beloofd? Ik moet bij dit soort diensten altijd aan DigiNotar denken die voor van alles was gecertificeerd
(als ik me goed herinner door PWC) maar waar het met de IT verschrikkelijk mis ging. In een rapport over NIS2 https://www.ncsc.nl/documenten/publicaties/2022/oktober/13/index lees ik dat er in F en D programma’s zijn met IT-auditors, dat is er in NL toch niet? Kan er veilig met zo’n ondertekeningsdienst worden gewerkt. De genoemde certificeringen zijn natuurlijk positief.
Maar is zo’n dienst wel veilig zonder IT-audit? (…)

Mijn herinnering aan #DigiNotar (ik ben ooit bij een presentatie van die lui geweest) is dat het op ‘papier’ er prachtig uit zag. Bij zo’n ondertekeningsdienst zal dat het geval zijn als ze ISO-gecertificeerd zijn. Mijn probleem: kwa #cybersecurity kunnen ze lek als een mandje zijn. Dus: kan ik het wel gebruiken om iets op afstand te tekenen?

Diverse deskundigen waren zo vriendelijk antwoord te geven, die voor iedereen te lezen zijn:

  • André Koot schrijft dat de genoemde normen wel aangeven dat de aanbieder aandacht heeft voor security, maar dat daaruit niet blijkt of het veilig is en hoe veilig. Hij schreef over DigiNotar.
  • Bert Hubert zegt dat ISO9001 niets betekent en dat ISO27001 nuttig kan zijn afhankelijk van de scope, dus dat moet worden nagevraagd. Hoe nuttig een audit is, is de vraag, zegt Hubert, hangt er van af waar het over gaat.
  • Hans Cees reageert dat NEN7510 de ISO27001 norm is met specifieke aanvullingen voor de zorg, waarbij vak een ISAE4302 verklaring wordt gevraagd als een soort van bewijs van audit dat de maatregelen op orde zijn.
  • Fabian merkt op dat ISO27001 organisatorisch is, “To get these, a company has to proof that it has certain processes defined and follows them (e.g., handling of data, physical security of buildings, patch management, etc). I think it also includes some measures about coding practices, etc. However, they do *not* replace a pentest (security assessment of a software). During a pentest, ethical hackers look at the software and actively run tests to find vulnerabilities. This can also done on many different layers, with varying levels of effort/visibility/etc. But even then, vulnerabilities could be missed (due to various things), so there’s sasly never a guarantee.“

Normen

De wereld van de standaardisering is een fenomeen op zich. In Nederland is het Forum Standaardisatie actief, die op de site een aantal open standaarden vermeld.
Veel van die standaarden moeten worden gekocht, bijvoorbeeld bij de internationale standaardiseringsorganisatie ISO. Daar kan standaard ISO9001 worden gekocht. Ook standaard 27001, officieel ‘ISO/IEC 27001’ is daar te koop.
De Nederlandse algemene standaardiseringsorganisatie heet NEN, die de normdocumenten verkoopt. Sommige normen – zoals NEN 7510 (2017 deel 1, 2017 deel 2, 2018) – zijn gratis verkrijgbaar, maar eerst moet wel een account worden aangemaakt.
De overheid kent eigen normen, zoals Baseline informatiebeveiliging Overheid (BIO), met een eigen site, bio-overheid.nl.

Wordt aan de normen voldaan?

Als je de normen kunt lezen, weet je waar de onderneming organisatorisch aan behoort te voldoen, maar dat helpt niet altijd verder. Als het om kritische processen gaat, wil je als klant of gebruiker weten of de IT niet lek als een mandje is. Daar is in Nederland moeilijk achter te komen, aangezien er voor zover ik kon nagaan geen systeem van erkenning van certificeringsinstanties is.

Verder geven deze normen geen antwoord op de vraag of bij de ondertekeningsdienst aan de Europese eIDAS-verordening wordt voldaan, immers alleen bij een geavanceerde elektronische handtekening of een gekwalificeerde elektronische handtekening is er een redelijke respectievelijk grote zekerheid over het aangaan van een overeenkomst (misschien hangt dat ook af van de invulling van de certificering).

Certificering / audit
In het rapport over de impact van NIS2, de nieuwe Europese cybersecurity regels (te vinden bij het NCSC), worden de gevolgen van NIS2 voor Nederland beschreven. Onder meer zijn de regels op een grotere groep ondernemingen van toepassing.
Op pagina 48 van het rapport wordt beschreven dat in Frankrijk en Duitsland de overheid een actieve bemoeienis heeft met het cybersecurity ecosysteem, waarbij ook certificering door private deskundigen plaats vindt (ANSSI is Frans, BSI is Duits; noten verwijderd):

Next to any internal training programs, some countries such as France have plans for an active engagement with the cybersecurity ecosystem of the country. This involves, among others, making use of the services of private consultants. To ensure the reliability, independence, and expertise of the consultants, ANSSI runs a certification program. Similarly, BSI also provides certifications of persons on the basis of the Act on the Federal Office for Information Security (BSI Act). Qualified persons are required to perform evaluations and tests for the purpose of certifying products and management systems, as well as to support the BSI in IT security services. The aim of the procedure is to provide competent persons in the areas of application and to ensure the quality and comparability of the evaluations/examinations, audits, and services. This practice is quite common in other countries too, such as for example the UK and its national CSIRT, the NCSC-UK, which provides a certification program for Cyber Incident Response services, but also Proactive security event discovery, Response, and recovery planning services. Next to services, the NCSC-UK provides professional skills and training for individual experts (Certified Cyber Professional – CCP). Certification programs are policy instruments to increase the overall resilience of the cybersecurity products, systems, processes, and services.

In Nederland is daar voor zover ik weet niet bezig met dergelijke certificeringsystemen.

Onlangs werd bekend dat het voorstel voor de implementatie van NIS2 vertraging heeft opgelopen (bericht NCSC).


NB NEN vertelt op de html-pagina’s van de site nog steeds niet wat het is (zie eerder artikel onder kopje ‘Wie is het NEN?‘). Op de site zijn wel het KvK-nummer en btw-nummer te vinden maar niet de volledige naam. Na enig zoeken vindt ik in de AVG-verklaring voor website bezoekers (pdf) de naam: Stichting Koninklijk Nederlands Normalisatie-instituut.

Geplaatst in ICT, privacy, e-commerce | Tags: , , , , , , , | 2 reacties

Digitale gulzigheid in de criminaliteitsbestrijding | Spaink in 2013 | Wwft, WGS

Wie wil lezen over de digitale gulzigheid van overheden (en de ondernemingen aan wie zij taken uitbesteden, zoals banken), kan bij Karin Spaink terecht, die daar al lang geleden over schreef. Over het zoeken naar de digitale speld in de hooiberg – ook van toepassing op de activiteiten van financiële instellingen in de witwasbestrijding – schreef ze in 2013:

Mateloze dataverzamelingen aanleggen over alles wat wij burgers doen – waar we lopen, hoe en wanneer we reizen, met wie we bellen, mailen of chatten – gebeurt uitsluitend voor onze eigen veiligheid, zo verzekert de overheid ons. (…)
Intussen worden miljoenen mensen die werkelijk nergens van worden verdacht, massaal in de gaten gehouden. Dat is een enorme verspilling van menskracht, en vooral: van aandacht. (…) We zijn zo druk bezig om hooibergen aan te leggen en te ordenen, dat niemand tijd overheeft om iets te doen met mogelijke naalden.

Lees het hele artikel, waarin ze de argumenten beschrijft die nog steeds te vinden zijn in de overheidspublicaties over de witwasbestrijding en het gezamenlijk monitoren van alle financiële transacties van iedere burger:

Ja nee, kan wel zijn, maar láter, later zal het wel werken, is het argument: ooit zullen onze algoritmes zo goed zijn dat geoormerkte verdachten vanzelf uit de eindeloze datastroom komen rollen. Maar eerst hebben we meer informatie over alle burgers nodig! Pas dan zullen afwijkende patronen zichtbaar kunnen worden.
Die redenering houdt in dat we onze privacy niet opgeven in ruil voor bewezen grotere veiligheid, maar in het kader van wat een bar slecht georganiseerde zoektocht naar artificiële intelligentie blijkt te zijn.

Ook de weigering om verantwoording af te leggen wordt mooi beschreven:

Onderwijl houdt de overheid alle vragen naar efficiëntie en werking van haar spionage hardnekkig af. “Hoeveel aanslagen hebben we met deze burgersurveillance kunnen voorkomen?” “Veel.” “Vertel eens wat meer? “Dat kan niet, met het oog op de nationale veiligheid.” “Maar wat doet u precies met onze gegevens?” “Dat kunnen we niet zeggen, met het oog op de nationale veiligheid.” “Hoe gaat u om met onze gegevens? Hoe bewerkt u die, en hoe komt u precies tot verdenkingen?” “Dat kunnen we niet zeggen. Met het oog op de nationale veiligheid, ziet u.”

Als je in plaats van ‘spionage’  invult ‘transactiemonitoring‘ en in plaats van ‘nationale veiligheid’ schrijft dat het gaat om ‘witwasbestrijding‘, kom je uit bij de ministeries verantwoordelijk voor de witwasbestrijdingsregels, te weten die van Financiën en Veiligheid. Zij doen precies hetzelfde.

Gevaarlijk gegevens delen
Zowel de Nederlandse als de Europese overheid en internationale organisaties hebben het voortdurend over ‘gegevens delen’ en over grootschalige analyse van alle financiële gegevens van iedere burger en organisatie. Oppassendheid is geboden want er wordt niet geleerd van missers, zoals de toeslagenaffaire en SyRI.


Op dit blog volg ik dit onderwerp, onder meer via de thema’s financiële surveillance, Transactiemonitoring Nederland (TMNL), Wet gegevensverwerking door samenwerkingsverbanden en open finance.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , | Plaats een reactie