Falchetta: Why the UN Should Stop Supporting the Surveillance of Travellers in the Name of Countering Terrorism

Tomaso Falchetta (Privacy International) published the article Travellers’ Surveillance: Why the UN Should Stop Supporting the Surveillance of Travellers in the Name of Countering Terrorism in Opinio Juris.
He writes that the collection of air travellers’ data (in the form of API and PNR) is not unintrusive and inconsequential:

Governments rely on the collection and analysis of vast amount of travellers’ data not only to identify known suspects (e.g. individuals listed in government and international organisations watchlists), but also to profile travellers, identify potential threats and act upon probabilistic predictions, ultimately making decisions that affect peoples’ lives, from denying them entry to depriving people of their liberty.

The UN is involved in state surveillance programs. Falchetta is concerned about the UN goTravel software solution:

As governments seek to step up their capacities to surveil travellers and companies expand their offers of surveillance data analytics technologies, the UN is not the only player. However, the UN CT Travel programme has grown significantly since its inception five years ago: it now boasts more than 70 states “on board”, with the goTravel software operational in five countries. Some have argued that the UN should not be in the business of supporting states’ surveillance, particularly when it may lead to indiscriminate and untargeted surveillance of all travellers, contributing to human rights violations. What is clear is the current programme fails to mitigate risks of grave human rights abuses and to comply with the UN own human rights due diligence policy. At the very least the programme should be suspended until demonstrably effective measures to address these shortcomings are put in place.

This form of surveillance fits into the general trend in the digitising world that both governments and companies want to be able to monitor every citizen every second of the day and analyse whether that citizen is a danger or interesting for the commercial interests of sellers of products and services, respectively. The cybersecurity risks for citizens (e.g. misuse by criminals) are thereby taken for granted


The articles on this site on travel surveillance are found here.
Geplaatst in English - posts in English on this blog, Europa, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , | Plaats een reactie

Stemmingen over het wetsvoorstel Wtmo – waar zijn de ‘waakhonden’ van de democratie (de media)?

Mijn eerdere bericht over de Wtmo heb ik aangevuld, nu de stemmingen morgen en donderdag zullen plaats vinden.

Waar zijn de algemene media?
Opvallend is dat de ‘waakhonden’ van de democratie (zoals de algemene media zich heel pretentieus noemen) geen aandacht aan dit ingrijpende wetsvoorstel besteden. Hoe zou dat komen?
Het wetsvoorstel bevat zeer zware middelen en bevoegdheden voor een groot aantal instanties, die – aldus de minister – maar tegen een enkele organisatie zullen hoeven te worden ingezet. Toch wekt de titel van het wetsvoorstel de suggestie dat de non-profit grootschalig de rechtsstaat ondermijnt.

Hup NOS, Follow the Money, NRC, Volksrant en consorten, aan de slag!


Meer informatie over dit wetsvoorstel op deze site

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Not-for-profit | Tags: , , , | Plaats een reactie

Het verdwijnen van Belgische verenigingen door de antiwitwaswetgeving | ubo-register

Al eerder signaleerde ik dat in België verenigingen (vzw’s) er mee stoppen vanwege de regeldruk. De Tijd schreef recent in een artikel dat meer dan zes jaar na de oprichting van het register van uiteindelijk belanghebbenden (ubo-register) in België al meer dan 50.000 rechtspersonen zijn geschrapt uit het Belgische handelsregister. Drie kwart daarvan zijn verenigingen.

Het maakt duidelijk hoe schadelijk de criminaliteitsbestrijdingsbureaucratie voor het maatschappelijk middenveld is. En niemand heeft me nog kunnen uitleggen welk nut het heeft om statutair bestuurders van non-profit organisaties in het ubo-register in te schrijven. Lees de artikelen op deze site over de ubo in de non-profit.

Geplaatst in Bankrekening krijgen en behouden, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Not-for-profit, Stichting en vereniging, Ubo-register | Tags: , , | Plaats een reactie

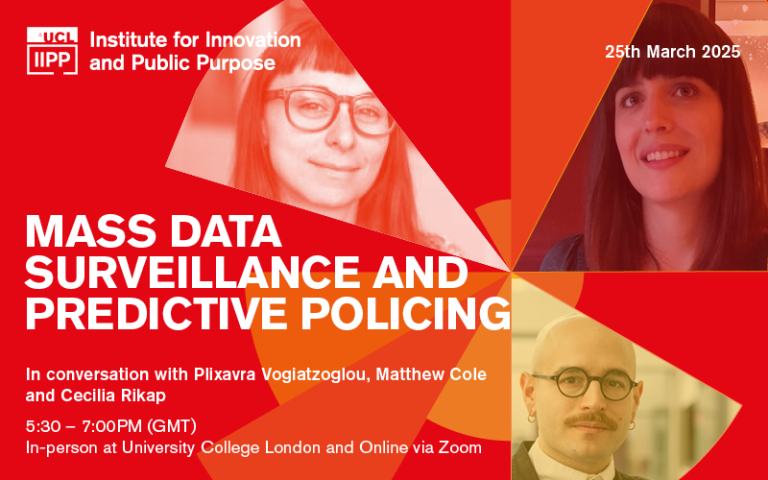
Vogiatzoglou spreekt op 25 maart a.s. over de grondrechten schendende massasurveillance ten behoeve van de criminaliteitsbestrijding

Eerder schreef ik over het boek van Plixavra Vogiatzoglou over de massasurveillance ten behoeve van de criminaliteitsbestrijding (bestrijding van ‘witwassen’ en terrorismefinanciering).

Op 25 maart a.s. (17:30-19:00 uur) treedt Vogiatzoglou op tijdens een evenement van het University College London (UCL), dat ook online kan worden bekeken.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , , | Plaats een reactie

HRIF roept financiële instellingen op te vertrekken uit de Amerikaanse cloud

Lees het artikel HRIF.EU roept financiële instellingen op: herzie nú – onder DORA – de risico’s en verlaat Amerikaanse clouds. De introductie:

Human Rights in Finance.EU (HRIF.EU) publiceert vandaag een open brief en strategische briefing, waarin Nederlandse – en Europese financiële instellingen worden aangespoord hun afhankelijkheid van Amerikaanse cloudproviders zoals Microsoft en AWS te herzien onder de eisen van de Digital Operational Resilience Act (DORA).

Er is ook een Engelstalig artikel.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, ICT, privacy, e-commerce | Tags: , , , | Plaats een reactie

Consultatie over verlenging onveilig inloggen bij de overheid | DigiD

Tot 8 april a.s. kan worden deelgenomen aan een consultatie over een wijziging van een regeling, die het mogelijk moet maken dat burgers langer onveilig kunnen inloggen bij de overheid met hun DigiD.

Ik vind het bizar dat het DigiD nog steeds niet veilig is en dat er onvoldoende aan is gedaan dat alle Nederlanders veilig inloggen.

Meer informatie: lees de aankondiging. Uit die aankondiging:

Deze regeling wijzigt de Regeling betrouwbaarheidsniveaus authenticatie elektronische dienstverlening (hierna: Regeling betrouwbaarheidsniveaus).
Deze regeling stelt eisen aan de manier van inloggen bij overheidsorganisaties. Zij moeten hun dienstverlening aanpassen aan verschillende betrouwbaarheidsniveaus. Hoe groter het risico van de dienst, bijvoorbeeld wanneer er gevoelige medische gegevens worden verwerkt, hoe hoger het betrouwbaarheidsniveau waarop moet worden ingelogd. Er moet dan met meer zekerheid worden vastgesteld dat de burger daadwerkelijk is wie hij zegt te zijn. 
In artikel 6, eerste lid, van de Regeling betrouwbaarheidsniveaus is een overgangsperiode opgenomen. Dit komt doordat er bij de invoering van de regeling verwacht werd dat er gaandeweg meer middelen beschikbaar zouden komen en dat er rekening moest worden gehouden met mensen die moeite hebben met inloggen op een hoger betrouwbaarheidsniveau (inclusie). In de overgangsregeling staat dat als inloggen op een substantieel of hoog betrouwbaarheidsniveau nodig is, dit tot twee jaar na de invoering van de regeling nog met een lager betrouwbaarheidsniveau mag. Dit betekent dat vanaf 1 juli 2025 veel diensten verhoogd moeten worden naar een substantieel of hoog betrouwbaarheidsniveau.
Op dit moment hebben meer dan acht miljoen mensen hun DigiD al geactiveerd op een van de hogere betrouwbaarheidsniveaus. Dit is een grote toename, maar er zijn ook veel mensen die dit nog niet hebben gedaan. Als overheidsdiensten hun dienstverlening per 1 juli 2025 naar betrouwbaarheidsniveau substantieel of hoog moeten verhogen, zou een grote groep mensen geen toegang meer hebben tot digitale diensten. Daarom wordt voorgesteld om de overgangsperiode te verlengen van twee naar vijf jaar na de invoering van de regeling, dus tot 1 juli 2028. In de tussentijd worden er verdere stappen gezet om DigiD op de hogere niveaus breder beschikbaar te maken.


Ik volg het onderwerp al een hele tijd, zie de berichten met de DigiD-tag, onder meer in 2020: DigiD | wanneer kan er veilig worden ingelogd bij Belastingdienst, zorgverzekeraar en uitkeringsinstelling?

Geplaatst in Bestuursrecht, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

The tech optimism of PROBabLE Futures

‘PROBabLE Futures’ according to this announcement is an artificial intelligence project of several universities that shows involvement by academics and the compliance industry. The announcement shows that the partners have high confidence in artificial intelligence as a tool to prevent and detect crime:

PROBabLE Futures (Probabilistic AI Systems in Law Enforcement Futures) is a (…) endeavours to deliver an ‘operational-ready’ blueprint of an evidence-based, contextually informed and future-oriented framework for responsible AI in law enforcement and criminal justice.

The research of the PROBabLE Futures project team draws on the expertise of the Alan Turing Institute, the National Police Chiefs Council, police forces, the Home Office, JUSTICE (the legal charity) and three industry partners including Microsoft. The project’s focus is on probabilistic AI in policing and the wider criminal justice and law enforcement system – it will deliver tested and trusted advice and frameworks to commercial system developers and public sector bodies on when and how to deploy AI in this sector effectively and with the long-term trust of communities in mind. Activities will also include mock trials with AI outputs as evidence, applying lessons from prior technological developments to study the use of ‘Probabilistic AI’ in policing, intelligence, probation and wider criminal justice contexts.

Probabilistic systems supported by AI, such as facial recognition, predictive tools, large language models (LLMs) and network analysis are being introduced at pace into law enforcement. Whilst these systems offer potential benefits, decision-making based on ‘Probabilistic AI’ has serious implications for individuals. The key problem for responsible AI is that the uncertain or probable nature of outputs is often obscured or misinterpreted, and the underlying data is sensitive and of varying quality. If AI systems are to be used responsibly, attention must be paid to the chaining of systems and cumulative effects of AI systems feeding each other. PROBabLE Futures will review, question and evaluate the use and applications of probabilistic AI across different stages of the criminal justice system.

I’ll be interested to see if that optimism is justified.


NB There’s a lot of javascript on the university website:

Geplaatst in English - posts in English on this blog, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce, Strafrecht | Tags: , , , , , , , , , , , , | 5 reacties

Nieuws over het voorstel voor de Wet transparantie en tegengaan ondermijning door maatschappelijke organisaties (Wtmo)

Degenen die zich interesseren voor de parlementaire behandeling van het voorstel voor de Wet transparantie en tegengaan ondermijning door maatschappelijke organisaties (Wtmo) kunnen in mijn quodari nieuwsrubriek een pagina over de Wtmo vinden. Op die pagina heb ik vindplaatsen naar parlementaire stukken en nieuwsberichten geplaatst. 

Het verslag van het plenaire overleg van 20 maart jl. is via dit bericht te vinden.

De behandeling van het voorstel wordt op dinsdag 25 maart a.s. voortgezet en zo te zien gaat er a.s. donderdag gestemd worden, kijk hier voor de details (bijgewerkt tot en met 24 maart 12:00 uur).


Aangevuld 24 maart 2025
Vanwege verplaatsing van de stemming over het wetsvoorstel naar a.s. donderdag.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Not-for-profit | Tags: , , | Plaats een reactie

Nederland bepleit bij de Europese Commissie verbetering van de toegang van zakelijke klanten tot een bankrekening

Dankzij de privatisering van de criminaliteitsbestrijding naar banken is het voor anderen dan consumenten (‘zakelijke klanten’) heel moeilijk geworden om een bankrekening te krijgen en te behouden.
De minister van Financiën ziet dat in en heeft samen met Finland een non-paper bij de Europese Commissie ingediend over het aanpakken van de problemen die zakelijke klanten ondervinden, aldus het nieuwsbericht van gisteren.

In het Engelstalige document, Non-paper Payment Accounts for business customers, worden de problemen uiteen gezet. Onder meer (machinevertaling):

De uitdagingen waarmee zakelijke klanten worden geconfronteerd, zijn het gevolg van verschillende factoren, waarvan de voornaamste de contractvrijheid van financiële instellingen is. Op dit moment worden sommige zakelijke klanten geweigerd vanwege commerciële overwegingen, bezorgdheid over maatschappelijk verantwoord ondernemen of reputatierisico’s voor de instelling. Financiële instellingen hebben de vrijheid om te kiezen welke zakelijke klanten ze accepteren of weigeren. Dit is geen probleem zolang de klant uiteindelijk elders een betaalrekening kan openen. Dit wordt echter nog niet gewaarborgd door wetgeving. Weigeringen komen ook voort uit de onjuiste toepassing door financiële instellingen van de risicogebaseerde benadering die vereist is onder de antiwitwasrichtlijn (AMD) en de nationale implementatie daarvan. Zakelijke klanten kunnen worden geclassificeerd als klanten met een hoger risico volgens de AMLD; niet elke individuele zakelijke klant vormt echter een risico op witwassen en financiering van terrorisme. Desondanks worden sommige klanten geweigerd uitsluitend op basis van de classificatie van de groep (d.w.z. bepaalde groepen zakelijke klanten krijgen geen toegang tot financiële diensten op basis van een algemene groepsgebaseerde risicobenadering).

De oplossing is volgens de minister van Financiën dat er Europese regelgeving komt die de toegang van zakelijke klanten tot het betalingsverkeer waarborgt en waarin wordt bepleit dat alleen een individueel risico op crimineel handelen (‘witwassen’ of terrorismefinanciering) mag leiden tot risicobeperkende maatregelen dan wel – als dat niet kan – tot het weigeren en opzeggen van een  bankrekening.

Nieuwe bureaucratie komt er aan | AML Package
Dergelijke regelgeving is belangrijk, nu het antiwitwaspakket (AML Package) binnenkort moet worden nageleefd door banken, wat leidt tot nog meer kostbare bureaucratische eisen waaraan financiële instellingen moten voldoen.


Lees de artikelen op deze site over de problemen rondom de zakelijke bankrekening

Geplaatst in Bankrekening krijgen en behouden, Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , , , , , , , , , , | Plaats een reactie

Dun & Bradstreet uitspraak Europees hof over geautomatiseerde besluitvorming

Op 27 februari 2025 deed het Europese hof uitspraak in de zaak van datahandelaar Dun & Bradstreet (zaak C‑203/22). De Nederlandstalige versie van de uitspraak is hier te vinden.
Onderwerp van de procedure is de kredietwaardigheidsbeoordeling bij de aanschaf van een telefoonabonnement van ongeveer 10 euro per maand. Een samenvatting is op GDPR Hub te vinden.

Uitleg van de geautomatiseerde besluitvorming
Het hof oordeelt dat de consument (‘betrokkene’) bepaalde informatie hoort te krijgen:

de betrokkene wanneer er sprake is van geautomatiseerde besluitvorming, waaronder profilering, in de zin van artikel 22, lid 1, van die verordening, in het kader van het recht op „nuttige informatie over de onderliggende logica” van de verwerkingsverantwoordelijke kan verlangen dat deze aan de hand van relevante informatie en in beknopte, transparante, begrijpelijke en gemakkelijk toegankelijke vorm uiteenzet welke procedure en beginselen er concreet zijn toegepast om geautomatiseerd gebruik te maken van de persoonsgegevens van die persoon teneinde daaruit een bepaald resultaat te verkrijgen, zoals een kredietprofiel

Toelichting:

  • ‘die verordening’ is de AVG,
  • de ‘verwerkingsverantwoordelijke’ is de datahandelaar, hier Dun & Bradstreet.

Beroep op bedrijfsgeheimen
In de zaak beriep de datahandelaar zich op bedrijfsgeheimen, waarover het hof oordeelde:

wanneer de overeenkomstig die bepaling aan de betrokkene te verstrekken informatie volgens de verwerkingsverantwoordelijke (mede) ziet op door die verordening beschermde gegevens van derden of bedrijfsgeheimen (…) deze verwerkingsverantwoordelijke die beweerdelijk beschermde informatie dient mee te delen aan de bevoegde toezichthoudende autoriteit of rechterlijke instantie, die de betrokken rechten en belangen tegen elkaar moet afwegen om de omvang van het in artikel 15 AVG neergelegde recht van inzage van de betrokkene vast te stellen.

Anders gezegd: als er terecht beroep op een bedrijfsgeheim of beschermde gegevens van derden wordt gedaan, moet de datahandelaar de informatie aan onafhankelijke toezichthouder of aan de rechter mee delen, zodat deze kan beoordelen welke informatie aan de consument kan worden verstrekt.

Deze uitspraak kan een rol spelen in de Swedbank zaak, die ik eerder meldde.

Geplaatst in Europa, Financieel recht, onder meer Wft, Wtt, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , | Plaats een reactie