Vragen uit de Eerste Kamer over de wijziging van de UAVG

Op 20 mei jl. nam de Tweede Kamer het wetsvoorstel tot wijziging van de UAVG aan. De Eerste Kamercommissie voor Digitalisering (DIGI) heeft op 1 juli 2025 een groot aantal vragen gesteld in het verslag (ook hier te vinden) naar aanleiding van het wetsvoorstel. Onder meer wordt gevraagd naar drie knelpunten die de UAVG:

volgens het Rathenau Instituut niet goed regelt, te weten: 1) de verwerking van genetische gegevens door commerciële analysebureaus en door werkgevers; 2) de verwerking van biometrische gegevens in de publiek ruimte; en 3) de verwerking van gezondheidsgegevens in het medische domein (WGBO) en daarbuiten (UAVG) en de verwerking van persoonsgegevens door hulpverleners in het kader van een «goede behandeling of verzorging c.q. beheer van de beroepspraktijk».

Er wordt gevraagd naar de reden voor een verwerkingsgrondslag van bijzondere persoonsgegevens door accountants:

De leden van de Volt-fractie wijzen erop dat de Raad van State heeft geadviseerd nader toe te lichten waarom het wetsvoorstel voorziet in een grondslag voor de verwerking van bijzondere persoonsgegevens door accountants in de UAVG. Deze leden vragen of de regering hierop kan reflecteren. Waarom is er bijvoorbeeld niet voor gekozen om deze specifieke bepaling uitsluitend in sectorale wetgeving vast te leggen?

Een fractie stelt vragen over de verwerking van persoonsgegevens door faillissementscuratoren en (Wsnp-)bewindvoerders:

De leden van de CDA-fractie vragen hoe de keuze voor deze algemene, weinig specifieke wettelijke grondslagen zich verhoudt tot het Europees Verdrag voor de Rechten van de Mens (EVRM), de Grondwet en de AVG.

Gegevensbescherming in het financiële recht
Ook de gegevensbescherming in het financiële recht komt aan bod. De kritiek van Privacy First dat de rechtsbescherming van klanten onvoldoende is, wordt genoemd:

De leden van de GL-PvdA-fractie hebben kennisgenomen van de voorgestelde wijziging van artikel 3:17 van de Wet op het financieel toezicht (Wft). In reactie op de voorgestelde wijziging stelt Privacy First dat «de rechtsbescherming van klanten in zaken op het gebied van de Wft en het financiële recht volstrekt onvoldoende is». 6 Dit geeft de leden van de GL-PvdA-fractie aanleiding tot het stellen van de volgende vragen. Deze leden vragen allereerst welke rechten een betrokkene heeft wanneer transacties worden geblokkeerd of opgeschort. Waar en op welke wijze zijn deze rechten verankerd? Voorts vragen zij wat de rol van het Klachteninstituut Financiële Dienstverlening (Kifid) is in dergelijke situaties voor consumenten. Kunnen ook zzp’ers en mkb’ers zich tot het Kifid wenden? Daarnaast vernemen deze leden graag of banken en betaalinstellingen wettelijk verplicht zijn om actief met betrokkenen te communiceren over de blokkering of opschorting van transacties. Zo ja, op welke wettelijke bepaling is die verplichting gebaseerd? Zo nee, acht de regering het wenselijk om dergelijke verplichting alsnog in te voeren?

6 Paper Privacy First inzake rondetafelgesprek Verzamelwet gegevensbescherming 4 december 2024, 1 december 2024, Externe link: https://privacyfirst.nl/wp-content/uploads/paper_UAVG_SPF_TK_1dec2024.pdf.

Ook de nieuwe bepalingen inzake transactiemonitoring in de Wft roepen vragen op:

De leden van de CDA-fractie hebben kennisgenomen van de twee voorgestelde leden die in artikel 3:17 van de Wet op het financieel toezicht (Wft) een verplichting tot het uitvoeren van een transactiemonitoring introduceren. Zij gaan ervan uit dat bij de uitvoering van transactiemonitoring gebruik wordt gemaakt van een zekere mate van artificiële intelligentie (AI). In dat verband wensen de leden enkele vragen te stellen. Deze leden vragen allereerst of door banken en betaalinstellingen randvoorwaarden worden verankerd die het mogelijk maken om achteraf te controleren hoe digitale uitvoering heeft plaatsgevonden en aan de hand van welke data algoritmen zijn getraind. Kan dit inzichtelijk worden gemaakt voor desbetreffende cliënten? Daarnaast vragen de leden van de CDA-fractie of banken en betaalinstellingen verplicht worden om jegens cliënten van wie transacties zijn geblokkeerd of opgeschort, inzichtelijk te maken op welke gronden dit besluit is genomen en op welke wijze algoritmen en AI hebben bijgedragen aan de totstandkoming ervan. Tot slot vragen deze leden welke mogelijkheden cliënten hebben om bezwaar te maken tegen het geautomatiseerd blokkeren of opschorten van een transactie.

Over het gebruik van digitale hulpmiddelen wordt ook het volgende opgemerkt:

De aan het woord zijnde leden merken op dat het wetsvoorstel niet voorziet in bijzondere bepalingen ten aanzien van de geautomatiseerde verwerking van persoonsgegevens. Naar het oordeel van deze leden kan daarvan wel sprake zijn, bijvoorbeeld bij het verwerken van biometrische gegevens, transactiemonitoring door banken of bankinstellingen en het delen van medische gegevens. Kan de regering toelichten of, en zo ja op welke wijze, zij voorziet dat er sprake zal zijn van de algoritmische uitvoering van dit wetsvoorstel of daaruit voortvloeiende regelgeving? En op welke wijze wordt gewaarborgd dat wordt voldaan aan de vereisten die de AVG stelt aan de geautomatiseerde verwerking van persoonsgegevens?

De leden van de GL-PvdA-fractie verzoeken de regering toe te lichten op welke wijze het toezicht op de uitvoering van dit wetsvoorstel wordt georganiseerd. Zij gaan ervan uit dat de Autoriteit Persoonsgegevens (AP) hierbij een centrale rol zal vervullen. Tegelijkertijd spreken deze leden hun zorgen uit over de vraag of de AP, gelet op haar reeds omvangrijke takenpakket, over voldoende capaciteit en middelen beschikt om ook de toezichttaken die uit dit wetsvoorstel voortvloeien adequaat te vervullen. Worden aan de AP hiervoor extra middelen toebedeeld?

Bij het afsluiten van deze tekst was het antwoord op de vele vragen nog niet bekend.


Meer informatie: het dossier van het wetsvoorstel bij de Eerste Kamer is op deze locatie te vinden.
Geplaatst in Bankrekening krijgen en behouden, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , | Plaats een reactie

De rol van de VS in het internationale betalingssysteem

Nu er een nieuwe regering is in de VS, wordt actueel of de Amerikaanse rol in het internationale betalingssysteem kan blijven zoals deze lang was.
Er zijn diverse artikelen waarin die rol wordt toegelicht, onder meer het artikel van Alec Haglund [1]. Daarin wordt uitgelegd hoe de Amerikanen hun rol in het internationale betalingssysteem benutten om hun politieke doelen te bereiken. In het Engels wordt dat de ‘weaponisation’ van de dollar genoemd. Zie onder meer:

However, because over half of global trade is facilitated using dollars, and payments in dollars go through the US-controlled SWIFT payment infrastructure and must be cleared through the US banking system, a sanction that is applied by the US has enormous repercussions.

Deze machtspositie maakt het onder meer mogelijk dat de VS steeds vaker sancties oplegt. In het artikel van Haglund is daar een mooi grafiekje over te vinden.
In diverse andere artikelen wordt het onderwerp eveneens besproken, onder meer in een artikel van Goktug Keskin [2] en een artikel van Michael Hudson [3]. Het thema is niet nieuw, zo is uit een publicatie uit 2019 door Julius Sen [4] af te leiden. Bekijk ook de video die ik in dit artikel aankondigde.

Door deze machtspositie was het voor de VS mogelijk om in de hele wereld door middel van hun FATCA wet en de daarop gebaseerde bilaterale verdragen, af te dwingen dat landen financiële gegevens gingen leveren ten behoeve van de Amerikaanse belastingheffing (inleiding). In de ‘weaponisation’ artikelen die ik tegen kwam, wordt daar geen aandacht aan besteed.


Noten:

[1] Weaponisation of the dollar: Explained, 29 april 2025.
[2] Weaponized Finance: Sanctions, SWIFT, and the Future of Global Political Risk, 1 juli 2025.
[3] US weaponization of the dollar is backfiring, 12 januari 2025.
[4] The weaponisation of the dollar. Policy options for small countries, augustus 2019.


Aanvulling 1 maart 2026
Zie ook The US dollar system as a source of international disorder, door Daniel Davies, Frontline Analysts and Henry Farrell, Johns Hopkins University.

Geplaatst in Belastingrecht, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

Fiche kabinet over toegang overheid tot versleutelde gegevens | digitaal briefgeheim

Ten behoeve van de misdaadbestrijding wil de Europese Commissie dat de overheid toegang krijgt tot versleutelde gegevens, zoals berichten die via whatsapp en signal worden verstuurd. Lees over het Nederlandse standpunt deze fiche. Hoewel technische experts zoals Bert Hubert zeggen dat als bedrijven die overheidstoegang mogelijk moeten maken, ook de bescherming van nette burgers wordt ondergraven, wil de EU er toch mee verder. Ook Nederland denkt dat het mogelijk is. De Commisie denkt dat te kunnen bereiken door aan de digitale aanbieders standaarden op te leggen (pagina 2):

De Commissie benoemt dat standaarden essentieel zijn in digitale communicatie en zorgen voor interoperabiliteit tussen systemen en apparaten die door technologieleveranciers zijn ontwikkeld. Daarnaast faciliteren standaarden de naleving van wettelijke verplichtingen door technologieën, waaronder rechtmatige toegang voor wetshandhavingsdoeleinden.

Het kabinet is daar in beginsel voor en denkt dat dit mogelijk is zonder dat het digitaal briefgeheim wordt ondergraven (pagina 4):

Een van de belangrijke aanbevelingen van de HLG betreft dan ook de noodzaak om op Europees niveau gezamenlijk toe te werken naar een stelsel van regels en toezicht voor o.a. grote communicatiediensten. Het kabinet onderkent deze noodzaak. Vanzelfsprekend moet dergelijke regulering vorm krijgen met inachtneming van grondrechten (waaronder privacy en vertrouwelijkheid van communicatie), de jurisprudentie van het EU-Hof en relevante wetgeving inzake gegevensbescherming – en op proportionele en evenwichtige wijze, met betrokkenheid van alle relevante stakeholders. Daarbij is het belangrijk om digitale en nationale veiligheidsrisico’s te voorkomen. Het kabinet zal daarbij in Europa blijven uitdragen dat end-to-end encryptie niet onmogelijk mag worden gemaakt 8 en het kabinetsstandpunt in acht nemen. 9

8 Uitvoering van de motie van het lid Van Raan c.s. over end-to-endencryptie in stand houden (Kamerstuk 26643-885)
9 Kabinetsstandpunt encryptie (Kamerstuk 26643-383)

Men realiseert zich de risico’s die ondergraving van encryptie kunnen opleveren (pagina 6):

De industrie mag niet worden gevraagd systemen te integreren die de encryptie op een algemene of systematische manier voor alle gebruikers van een dienst kunnen verzwakken. Rechtmatige toegang tot gegevens moet gericht blijven en beperkt blijven tot specifieke communicatie, van geval tot geval.

Het kabinet onderschrijft de noodzaak dat de technische haalbaarheid van dergelijke maatregelen grondig wordt onderzocht. Er moet worden voorkomen dat enige verplichting in het leven wordt geroepen die, in de praktijk, schadelijk zou uitpakken voor de cybersecurity van burgers en bedrijven, danwel de bescherming van privacy en andere grondrechten onvoldoende zou waarborgen.

Er wordt ook gedacht aan nieuwe regels voor de niet-gereguleerde communicatiediensten:

Tenslotte zal de Commissie bezien, conform de daartoe strekkende HLG aanbevelingen, of en hoe een gelijk speelveld kan worden bewerkstelligd tussen de aanbieders van communicatiediensten ten aanzien van rechtshandhavingsinstanties. Op dit moment zijn telecomaanbieders aan een stelsel van wettelijke regels en toezicht gebonden, 15 terwijl voor andere communicatiediensten juist weinig of geen regels gelden en zij niet onderhevig zijn aan enige (of een vergelijkbare) vorm van toezicht. Dat is, ook vanuit het concurrerend vermogen bezien, op zichzelf een onwenselijke situatie. Het kabinet steunt daarom dit voornemen van de Commissie.

15 In Nederland is dit met name op basis van de verplichtingen die voortvloeien uit hoofdstuk 13 van de Telecommunicatiewet.

AI in de misdaadbestrijding
Bij de misdaadbestrijding moet AI een grote rol gaan spelen (pagina 3):

De Commissie kondigt verschillende acties aan die zij zal ondernemen op het gebied van AI. Ten eerste: het stimuleren van innovatie voor AI-oplossingen voor het filteren en analyseren van digitaal bewijsmateriaal, door zowel de ontwikkeling van nieuwe tools als de verbetering van bestaande toepassingen te ondersteunen. Hierbij dient gebruik te worden gemaakt van de AI regulatory sandboxes 4 zoals voorzien in de AI-verordening, voor veilige ontwikkeling, testen en evaluatie. Verder stelt de Commissie voor om een gestructureerde dialoog met wetshandhavingsinstanties en andere relevante stakeholders aan te gaan om operationele behoeften en uitdagingen te identificeren, voortbouwend op het werk van de Innovation Lab van Europol en de EU Innovation Hub for Internal Security (die door Europol wordt gehost). 5 Ook kondigt de Commissie aan de ontwikkeling van duidelijke en praktische richtsnoeren voor rechtmatig, ethisch en doeltreffend gebruik van AI in de rechtshandhaving te ondersteunen, met inachtneming van grondrechten en het juridische kader. Tot slot: het ondersteunen en financieren van proefprojecten gericht op de ontwikkeling, training en validering van juridisch conforme en technisch betrouwbare AI-toepassingen voor digitaal forensisch onderzoek, data-analyse en andere onderzoeksinstrumenten voor rechtshandhaving.

4 Regulatory sandboxes zijn gecontroleerde omgevingen (‘proeftuinen’) waarbinnen AI systemen ontwikkeld, getest en gevalideerd kunnen worden, met betrokkenheid van toezichthouders, voordat publicatie op de markt plaatsvindt. Het doel van sandboxes is om innovatie te bevorderen en risico’s tijdig te identificeren en mitigeren, met name op het gebied van veiligheid en grondrechten.

Dit wordt door het kabinet gesteund, wat begrijpelijk is nu de rijksoverheid op grote schaal van de Palantir diensten gebruik maakt.

Geplaatst in Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce, Strafrecht | Tags: , , , , , , | 1 reactie

De bunq boete

De Nederlandsche Bank (DNB) maakte bekend een boete aan bunq te hebben opgelegd vanwege onvoldoende cliëntenonderzoek.
Deze bank is in het verleden in het nieuws geweest wegens het onvoldoende nemen van cybersecurity maatregelen. Dat is geen onderwerp van het boetebesluit.

Grootschalige verwerking transactiegegevens
Uit het besluit blijkt dat DNB op grote schaal Nederlandse transactiegegevens verwerkt en op basis daarvan een AI model heeft gebouwd (het ‘outlierdetectiemodel’) waarmee vermoedelijk crimineel geld (verdachte transacties) kunnen worden opgespoord. Verder lijkt DNB op zeer grote schaal transactiegegevens bij bunq te hebben opgevraagd, verhullend aangeduid als transactiegegevens en ‘datapunten’.

Simon Lelieveldt reageerde er op in het artikel Boetebesluit Bunq roept vooral ook vragen op over rechtmatigheid dataverwerking klantgegevens en tooling DNB.

Klant 1 – de bloemenhandelaar
In het besluit worden een aantal voorbeelden besproken, waarbij opvalt dat niet systematisch naar inkomsten en uitgaven en naar het type afnemer en leverancier wordt gekeken. Ook de cijfermatige gegevens zijn voor een groot deel verwijderd, wat het er niet leesbaarder op maakt. Zoals gebruikelijk grossiert de toezichthouder in conclusies [1] maar wordt niet duidelijk gemaakt waar die conclusies op zijn gebaseerd. Gevolg is dat andere witwasbestrijdingsplichtigen niets van het besluit kunnen leren.

De tekst bij de eerste cliënt, een bloemenhandelaar, roept bij mij veel vragen op. Zoals:

  • Zijn alle ondernemingen die internationaal handelen hoog risico en zo ja, welke gevolgen heeft dat voor de internationale handel? Of is alleen de bloemenhandel per definitie hoog risico?
  • Er is een relatie met Rusland: betreft dit feiten vóór of na de inval in Oekraïne en de nieuwe sancties?
  • Hoort iedere onderneming per definitie een website te hebben, ook als het om gespecialiseerde handel gaat waarbij een website geen rol speelt?
  • Er zijn bankrekeningen in het buitenland (de landen worden niet vermeld) waarvan het doel of de achtergrond niet duidelijk is. Waarom niet? Is het hebben van een buitenlandse bankrekening per definitie verdacht?
  • Waarom zijn transacties  met grote ronde bedragen per definitie verdacht?
  • Moet een bank bedrijfsadressen van wederpartijen van een klant onderzoeken? Waarom moet het adres van een leverancier ook een adres zijn producten opgeslagen kunnen worden?
  • Kan een bank inzicht hebben in het “totale cliëntbeeld”, zoals in paragraaf 104 wordt verondersteld?

Zo kan ik nog verder gaan. Het heeft een hoog ‘achteraf’ karakter, waarbij de vraag is of de genoemde feiten en omstandigheden niet ook bij legitieme klanten kunnen voorkomen. Een vergelijking met soortgelijke internationaal handelende bedrijven en hun kenmerken ontbreekt.

Klant 2 – de minderjarige
Het tweede voorbeeld betreft een minderjarige cliënt die hoog risico is. Waarom dat het geval is wordt niet toegelicht, merkwaardig. Wat er cijfermatig gebeurt is ook onduidelijk. Het transactievolume zou te hoog zijn (kennelijk in verhouding tot andere minderjarigen). Hoewel het niet om heel grote bedragen lijkt te gaan, lijkt DNB te verwachten van de bank dat in detail wordt gekeken naar de onderbouwing van betaalverzoeken. DNB concludeert dat de bank “aanvullend en diepgaand onderzoek … naar de (economische) rationale van de inkomende en uitgaande transacties” had moeten verrichten.
De vraag is of een nader onderzoek bij dit soort kleine klanten überhaupt zin heeft. Logischer is om na te gaan of het systeem van betaalverzoeken niet op de schop moet, nu het kennelijk criminele mogelijkheden biedt (welke wordt uit het besluit niet duidelijk [2]).

Hier zit DNB in privégegevens van burgers te neuzen. Is dat wel wenselijk?

Klanten 3 en 4 – de handelaarster in luxe horloges en juwelen | de cryptovaluta klant
Ook hier is de tekst dermate onduidelijk dat niet kan worden vastgesteld waarom het transactiepatroon of andere feiten en omstandigheden een vermoeden van crimineel geld oplevert.


Tot slot

Het zal me benieuwen wat de reactie van bunq op deze beslissing is. Ik begreep dat er beroep is ingesteld. De grote vraag is of DNB reële eisen aan de bank stelt op het gebied van het klantenonderzoek en transactiemonitoring.


Noten:

[1] Teksten als “Dit terwijl de transacties naar het oordeel van DNB kenmerken vertoonden die aanleiding hadden moeten zijn voor nader onderzoek naar de transacties”.
[2] Te denken valt aan optreden als geldezel. Maar ook kindermisbruik c.a. is mogelijk.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , , | 1 reactie

Hypotheekfraudebestrijdingsvoorstel

Door de politie, notarissenorganisatie KNB, de Nederlandse Vereniging van Banken en de Stichting Fraudebestrijding Hypotheken is een voorstel gedaan om hypotheekfraude tegen te gaan, lees het voorstel. Volgens het voorstel spelen een rol:

  • het inschrijven van niet-bestaande ondernemingen;
  • het aanvragen van financiering met vervalste gegevens;
  • de onmogelijkheid van de notaris om een uitgebreid partijenonderzoek uit te voeren, omdat de notaris pas laat bij de transactie wordt betrokken.

Men wil hypotheekverstrekkers het recht geven om de opgegeven gegevens bij de Belastingdienst te controleren, waarbij de Belastingdienst maatregelen moet nemen om aanpassing van inkomensgegevens te voorkomen.

Verder wil men de notaris de koopovereenkomst laten opstellen en heeft men grote verwachtingen van het voorstel Wet centraal aandeelhoudersregister (CAHR). Daarbij valt op dat niet alleen notarissen toegang zullen krijgen tot dat register maar ook ook publieke diensten en bepaalde andere witwasbestrijdingsplichtigen.

Tot slot wil men mogelijk maken dat opsporingsinformatie aan hypotheekverstrekkers en aan de Belastingdienst wordt verschaft.

De commissie Financiën van de Tweede Kamer heeft om een snelle reactie verzocht. Op 2 september stuurde de minister van Financiën een brief aan de Kamer, waarin onder meer wordt gemeld:

Naar schatting van de politie gaat het om meer dan 8000 panden in het hele land (…) Daarnaast loopt er, onder leiding van de politie, op dit moment een onderzoek naar hypotheekfraude in het Financieel Expertise Centrum (FEC).

Momenteel worden de volgende zaken onderzocht, die ook in het paper genoemd worden:

  • het verifiëren van inkomensgegevens via de Belastingdienst als mogelijke preventiemaatregel. Hiermee wordt invulling gegeven aan de motie van de leden Mutluer en Six Dijkstra 2;
  • het aanscherpen van poortwachtersrollen van Kamer van Koophandel (KvK) en notarissen, waaronder versterking van bevoegdheden en controles;
  • betere gegevensdeling tussen politie, gemeenten en hypotheekverstrekkers.

2 Kamerstukken II, 2024/2025, 29 911, nr. 446. 

Over de gegevensuitwisseling met de fiscus wordt onder meer gezegd:

Een dergelijke gegevensuitwisseling vraagt daarnaast om een stevige wettelijke basis (…) 

Bovendien regelt artikel 43c UR AWR verstrekking van gegevens door de Belastingdienst aan andere (publieke) bestuursorganen. Hypotheekverstrekkers zijn geen bestuursorganen maar private partijen. In het algemeen verstrekt de Belastingdienst geen gegevens aan private partijen, tenzij dat nodig is voor een zwaarwegend algemeen belang. Dit vergt een solide afweging ten aanzien van doelmatigheid en proportionaliteit. Het voornemen is daarnaast om art. 43c Uitvoeringsregeling niet meer uit te breiden, maar juist uit te faseren. De genoemde uitzondering kan dus niet in deze regeling worden gemaakt.

Verder is het, zoals ook in de eerdergenoemde motie van de leden Mutluer en Six Dijkstra aangegeven, van belang te kijken naar de impact op de werkbelasting van de Belastingdienst. Gelet op de reeds grote werklast van de dienst en het niet-fiscale karakter van de voorgestelde taak, moet hier zorgvuldig naar gekeken worden.

Over de inschrijving in het handelsregister, verplichte betrokkenheid van de notaris bij de koopovereenkomst en gegevensverstrekking op grond van de Wet politiegegevens staat in de brief dat dit aspect onderzocht zal worden.

Naar aanleiding van het verzoek om versterking van de informatiepositie van de notaris wordt opgemerkt:

De nieuwe Europese anti-witwasverordening die per 10 juli 2027 in werking treedt voorziet in grondslagen voor poortwachters om informatie uit te wisselen. Voor het notariaat wordt het wel wenselijk geacht om gebruik te maken van de grondslagen zoals genoemd in de artikelen 73 en 75 van de anti-witwasverordening om informatie uit te wisselen, met dien verstande dat alleen informatie-uitwisseling van notaris tot notaris mogelijk wordt gemaakt. Dit is daarom opgenomen in de uitvoerings- en implementatiewetgeving van het Europese anti-witwaspakket, waarvan de consultatiefase op 29 augustus is gesloten. De aard van de dienstverlening van notarissen, en de daaraan verbonden geheimhoudingsplicht, laten zich niet verenigen met het uitwisselen van informatie aan derden.

Steeds meer gegevensuitwisseling
Het voorstel past in een algemene trend van steeds meer gegevens delen (onder de nieuwe Europese antiwitwasverordening gebeurt dat ook), waarbij de vraag is of voldoende waarborgen en correctiemechanismen zijn ingebouwd om fouten te voorkomen en te corrigeren. Met gegevensbescherming heeft de Nederlandse overheid veel moeite, zo leren recente affaires ons.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Strafrecht | Tags: , , , , , | Plaats een reactie

Klimaatuitspraak Internationaal Gerechtshof

Het Internationaal Gerechtshof [*] in Den Haag bracht in juli jl. advies (pdf) uit over de verplichting van landen inzake het klimaat, er is ook een persbericht.

Het advies werd gemeld in de media, onder meer door BNR, NOS, RTL, de Volkskrant, NRC. Het College voor de Rechten van Mens publiceerde Historische uitspraak: Internationaal Gerechtshof spreekt zich uit over de klimaatverplichtingen van staten.


[*] Wikipedia over het hof.

Geplaatst in Grondrechten | Plaats een reactie

BaFin over het gebruik van AI in het Duitse financiële toezicht

Op de site van de Bundesanstalt für Finanzdienstleistungsaufsicht (BaFin), de Duitse financiële toezichthouder, verscheen een interview met een bestuurder, waarin wordt uitgelegd hoe BaFin met kunstmatige intelligentie omgaat. De organisatie heeft een eigen AI-assistent met de naam ‘RAGulator’ ontwikkeld, dat in het eigen rekencentrum draait.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, ICT, privacy, e-commerce | Tags: | Plaats een reactie

Minister is niet volledig in commissiedebat over witwasbestrijding

Op 3 september jl. was er een commissiedebat van de commissie voor Financiën van de Tweede Kamer over bestrijding witwassen en terrorismefinanciering. Inmiddels is er een voorlopig verslag beschikbaar [1]. In deze vergadering is de minister van Financiën uitgebreid aan het woord geweest over de geprivatiseerde misdaadbestrijding (bestrijding van witwassen en terrorismefinanciering) en over de komende Europese regels die medio 2027 in werking treden.

Daarbij valt op dat de leden van de Tweede Kamer niet goed op de hoogte zijn van de materie [2], waardoor het onder meer nodig was dat de minister duidelijk maakte dat kapperszaken ten onrechte in het verdachtenbankje zijn geplaatst [3]. Overigens zullen de makers van ‘indicatoren en typologieën’ ook aan de slag moeten met de onjuiste beschuldiging aan het adres van kappers, misschien kunnen zij dat ook doen met alle andere door hen verdacht verklaarde bedrijfstypen.

De minister erkent dat het in de geprivatiseerde misdaadbestrijding ernstig is mis gegaan en dat er grote maatschappelijke schade is opgetreden. Hij meent dit te kunnen oplossen door ‘lastenluwe’ implementatie van de nieuwe Europese regels en door het bevorderen van de risicogebaseerde werkwijze van de bedrijven die overheidstaken moeten uitvoeren.

Jammer genoeg ontbreekt dat Nederland niet meer over de lastenluwheid van de antiwitwasregels gaat. Voor dat onderwerp zullen we ons tot de Commissie en tot AMLA moeten wenden.


Noten:

[1] Ongecorrigeerd stenogram.

[2] Bijvoorbeeld blijkend uit een passage als “Voor zover bekend zijn er in sectoren zoals de verzekeringssector en de notariële sector nog geen of slechts beperkte afspraken en richtlijnen voor poortwachters.“.

[3] Dat blijkt uit een recent uitgebracht WODC-rapport.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , | Plaats een reactie

Brief AP over geautomatiseerde risicoprofilering door de fiscus

De Belastingdienst krijgt sinds 2024 extra aandacht van de Autoriteit Persoonsgegevens (AP) vanwege de ernstige fouten die de fiscus heeft gemaakt in de omgang met burgers.

Een van de aandachtspunten van de AP is de geautomatiseerde risicoprofilering die de Belastingdienst hanteert om mogelijke wetsovertreders op te sporen. Die risicoprofilering komt tot uitdrukking in de zgn. ‘selectie-instrumenten’, de gebruikt worden voor geautomatiseerde risicoselectie.

Kritiek Autoriteit Persoonsgegevens
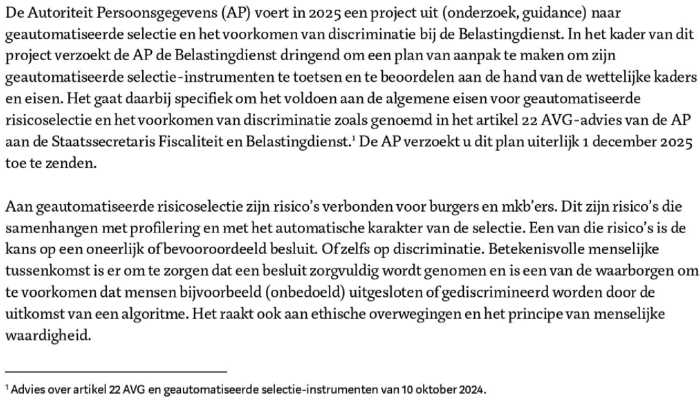
Vandaag maakte de verantwoordelijke staatssecretaris [*] de brief van de AP van 8 augustus jl. bekend, waarin de AP de Belastingdienst verzoekt maatregelen te nemen. In deze brief signaleert de AP de risico’s die burgers lopen bij geautomatiseerde besluitvorming en verzoekt de AP om een plan van aanpak dat uiterlijk op 1 december a.s. aan Autoriteit wordt verzonden:

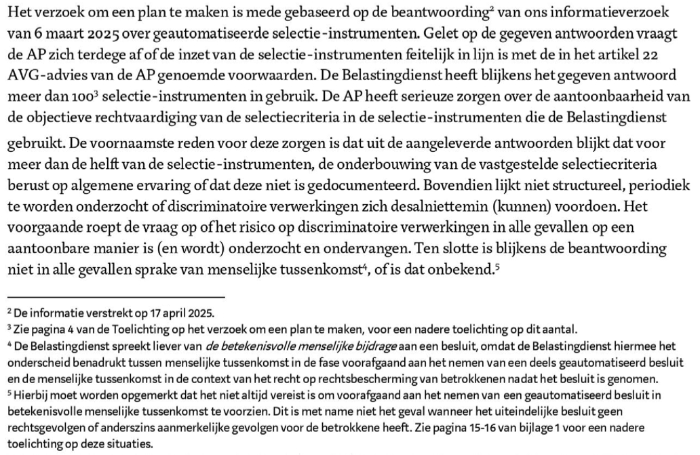
De AP constateert dat de onderbouwing voor de gehanteerde risicoprofilering onvoldoende is:

Kabinetsreactie
De staatssecretaris schrijft in de brief aan de Tweede Kamer dat de adviezen van de AP zullen worden opgevolgd:

Ik waardeer het dat de AP het onderzoek naar risicoselecties heeft opgenomen in het jaarplan van het toezichtarrangement. Dit sluit aan bij onze inzet om samen met de begeleiding van de AP, mede in het licht van ervaringen uit het verleden, volledig in controle te komen op het gebied van AVG-compliantie. Daarom hecht ik eraan om transparant te zijn over de toepassing van selectie-instrumenten. Ik stel het op prijs dat de Belastingdienst het plan van aanpak in afstemming met de AP kan opstellen. Hiermee werkt de Belastingdienst in lijn met de kabinetsreactie van 3 december 2024, waarbij we werken met de handvatten die de AP ons heeft aangeboden.

Ik deel met de AP de noodzaak om te toetsen en beoordelen in hoeverre de selectie-instrumenten binnen de geldende wettelijke kaders en eisen functioneren en daarmee uit te kunnen sluiten dat de Belastingdienst in strijd met deze kaders handelt. Ik onderschrijf de zorg van de AP dat er voldoende informatie beschikbaar moet zijn om aan te tonen dat de selectie-instrumenten, al dan niet geautomatiseerd, AVG-conform worden toegepast, waarbij selectiecriteria objectief worden gerechtvaardigd en (vooraf) worden onderbouwd. Daarbij dienen de selectie-instrumenten te worden getoetst op discriminerende uitkomsten en waar nodig worden ingezet met betekenisvolle menselijke tussenkomst.

Hij benadrukt dat de Belastingdienst al druk bezig is met het thema:

Ik hecht er daarbij aan te benadrukken dat de Belastingdienst reeds werkt aan de aantoonbare rechtmatigheid van het gebruik van (geautomatiseerde) selectie-instrumenten. Enkele voorbeelden van trajecten die hieruit volgen zijn:

  • Er wordt een waarborgenkader selectie-instrumenten geïmplementeerd tot een integraal kwaliteitsmanagement systeem voor alle gegevensverwerking binnen de Belastingdienst onafhankelijk van de verwerking of het gebruik;
  • De Belastingdienst is gestart met biasmetingen, waarbij inzicht wordt verkregen of in de geselecteerde groep sprake zou kunnen zijn van een oververtegenwoordiging van een groep met een bepaald kenmerk waardoor de (uitsluitend) geautomatiseerde verwerking onrechtmatig onderscheid zou betekenen;
  • Er wordt een werkinstructie opgesteld om alle bestaande selectieregels te toetsen aan AVG, non-discriminatie en algemene beginselen van behoorlijk bestuur;
    De Belastingdienst neemt voor het einde van 2025 alle algoritmes met hoge impact in het Nederlandse Algoritmeregister op. 6

6 https://algoritmes.overheid.nl/nl

De verbetertrajecten worden, samen met de uitwerking van de constateringen van de AP, opgenomen in het ‘Plan van aanpak selectie-instrumenten’. Het plan van aanpak zal, zo veel als mogelijk, aansluiten op lopende initiatieven. Op deze manier worden reeds genomen acties verbonden met het plan van aanpak. De Belastingdienst zal het gevraagde plan van aanpak uitwerken en uiterlijk op 1 december 2025 aan de AP toesturen ter beoordeling.


Dat wordt een flinke klus voor de Belastingdienst.

Commentaren
De ontwikkelingen worden op diverse plaatsen gesignaleerd, onder meer in iBestuur, Serieuze zorgen over geautomatiseerde selecties Belastingdienst, en op linkedin door Bart Schellekens (bericht) en Alexander Laufer (bericht).


[*] De staatssecretaris van Financiën – Fiscaliteit, Belastingdienst & Douane,


 Eugène Heijnen. Hij is sinds kort staatssecretaris (artikel), “De aanstelling van Heijen zal nog wel voor wat spraakverwarring gaan zorgen, aangezien de minister van Financiën nog altijd VVD’er Eelco Heinen is“.

Geplaatst in Belastingrecht, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , | Plaats een reactie

Identificatie bij hotels is gevaarlijk

Het is van algemene bekendheid dat de steeds grotere schaal waarop mensen zich moeten identificeren grote veiligheidsrisico’s opleveren.
Hotels zijn honeypots voor identiteitsgegevens, zo is ook al lang bekend, maar het weerhoudt de overheid er niet van hen van alles te laten doen (voorbeeld Spanje). Voorbeelden:

Geplaatst in Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , | Plaats een reactie