Middeleeuwse praktijken van ‘sociale’ media | schaduwverbanning (shadow banning)

In de asociale media heersen middeleeuwse toestanden. Met regelmaat worden accounts door de advertentiebedrijven die deze platforms beheren in de ban gedaan, dat wil zeggen tijdelijk of definitief gesloten. Als dat gebeurt omdat er in de accounts criminele handelingen worden bevorderd of verricht, wordt opgeroepen tot geweld, of andere onaangenaamheden worden geuit, is er voor verbanning alle reden. Het komt ook regelmatig voor dat het hoogst twijfelachtig is dat een account wordt geschorst of gesloten.

Schaduwverbanning
Nog fraaier is dat die asociale media soms iemand verbannen zonder dat hij of zij het weet. Dat heet ‘shadow banning’, oftewel schaduwverbanning. Betrokkene hoort niets, maar het account kan via zoekacties niet gevonden worden.

Iemand attendeerde mij er op dat ik op die manier onzichtbaar van twitter/X ben verbannen, wat lijkt te kloppen. Uiteraard heb ik niets van twitter/X gehoord en ik heb ook geen idee waarom het is gebeurd want ik ben veel fatsoenlijker dan twitter/X.

Er blijkt het nodige over geschreven te zijn, al vond ik niets in het Nederlands. De tips om van de verbanning af te komen komen neer op het je netjes gedragen (dat doe ik altijd dus dat gaat niet helpen). Misschien heeft het gewoon commerciële redenen, zo zag ik dat de New York Times een schaduwverbanning heeft gekregen, lees het artikel Gizmodo, met onder meer:

This isn’t the first evidence that Musk—celebrated by his army of blue-checked devotees as a champion of free speech—uses his social network to limit the speech of people who bother him often. In reality, a mountain of evidence suggests that Musk is a champion of censorship.

Misschien worden gebruikers verbannen als zij onvoldoende persoonsgegevens prijs geven (wegens gebruik van adblocking, tracker blocking, VPN, enzovoorts).

Meer informatie
Enige artikelen in het Engels:

Enige artikelen in het Duits:


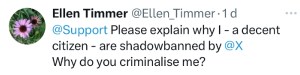
PS Ik stuurde een tweet aan twitter service:

Embedden mocht niet:

(humor, die foutmeldingen die eigenlijk een weigering zijn).


Aanvulling 21 november 2023
Aangezien de twitter widget op dit blog het niet meer doet, heb ik besloten het widget te verwijderen. Ik ga kijken of ik een mastodon feed kan plaatsen.

Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

NOvA actualiseert de Wwft-informatie voor advocaten

De Nederlandse Orde van Advocaten (NOvA) heeft de informatie voor advocaten over de misdaadbestrijdingstaken die zij op grond van de Wwft hebben geactualiseerd, bekijk:

  • de pagina Handvatten voor naleving van de Wwft, met verwijzing naar allerlei externe bronnen;
  • de pagina Wwft, met de bekende teksten over het zogenaamde misbruik van de diensten (terwijl het in werkelijkheid gaat om private opsporing).

Ik blijf het opmerkelijk vinden dat de wetgever denkt dat kleine en middelgrote advocatenkantoor aan risicomanagement op het gebied van misdaadbestrijding kunnen doen. De NOvA schrijft dat braaf over, net als het merkwaardige verhaal over de subjectieve ‘indicator’, die geen indicator is, en alle andere mantra’s van de privatisering van de criminaliteitsbestrijding.

Het neemt niet weg dat advocaten alert dienen te zijn op het feit dat hun klant een crimineel kan zijn. Als dat het geval is dienen maatregelen te worden genomen en dienen vermoedens van criminaliteit te worden gemeld als ‘ongebruikelijke transactie’.

Geplaatst in Dienstverlening - juridisch financieel [advocaten, accountants, belastingadviseurs e.d.], Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , | Plaats een reactie

Rule of Law Challenges of ‘Algorithmic Discretion’ & Automation in EU Border Control | EU

Amanda Musco Eklund published the article ‘Rule of Law Challenges of ‘Algorithmic Discretion’ & Automation in EU Border Control. A Case Study of ETIAS Through the Lens of Legality‘ that is to be found  here (open access).

Subject of the article is the European Travel Information and Authorisation System (ETIAS) that will profile visa-exempt third-country nationals using a screening rules algorithm to make automated predictive risk assessments.

It is an interesting article because it can be assumed that making automated predictive risk assessments of citizens will not stop with people from outside the EU. This activity is also already taking place by companies with a crime-fighting role, such as banks (with even less legal protection than when the government undertakes such activities).

According to the abstract major legality challenges are identified:

The European Travel Information and Authorisation System (ETIAS) will profile visa-exempt third-country nationals using a screening rules algorithm to make automated predictive risk assessments. By using the screening rules algorithm as a case study, this article analyses if the ETIAS Regulation, and the legal safeguards it establishes for the decision-making process, comply with formal and substantive legality requirements as defined by the Venice Commission and the Court of Justice of the European Union. Three legality challenges are identified: [1] The regulatory design of ETIAS raises issues in relation to the foreseeability, clarity and accessibility of law, as well as insufficient limits to discretion. [2] The ETIAS screening rules algorithm represents a development towards a new form of arbitrariness through ‘algorithmic discretion’. [3] The safeguard of manual (human) processing in case of a ‘hit’ is not a panacea for the identified legality challenges.

Geplaatst in English - posts in English on this blog, Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

De kwaliteit van leden van de Tweede Kamer moet beter | column Van der Braak

Bert van der Braak keert zich in zijn column van 25 september jl. tegen het te snel wisselen van leden van het parlement. De intro van zijn column luidt:

Partijen zouden eens moeten stoppen met die voortdurende vernieuwing van kandidatenlijsten en meer waarde moeten hechten aan het opbouwen van parlementaire ervaring. Kiezers hopen op goed ‘tegenspel’ tegen het kabinet. Daarbij speelt parlementaire ervaring een belangrijke rol.

Mij lijkt dat ook het denkniveau en diverse andere eigenschappen (zoals de vaardigheid om te weten wat er bij verschillende groepen leeft) relevant zijn. Dat er uit iedere bevolkingsgroep mensen in het parlement zouden moeten zitten, zoals journalisten vaak beweren, lijkt me onhaalbaar. Het gaat er om dat alle bevolkingsgroepen vertegenwoordigd worden. Ik vrees dat leden van de Tweede Kamer per definitie hoog opgeleid moeten zijn om tegenwicht aan de politieke bestuurders en de ambtenarij te bieden.

Geplaatst in Grondrechten | Tags: , | 1 reactie

De jaarrekeningplicht van AFM-functionarissen

In het artikel Lakeman: toezichthouders AFM moeten opstappen op de IEX site, geschreven door Peter Olsthoorn, wordt ik aan het slot geciteerd (helaas met vermelding van mijn vorige functie).

Het artikel gaat over functionarissen van de Autoriteit Financiële Markten (AFM), te weten bestuurslid Linda Sas en toezichthouders Rob Langezaal, Leontine van der Goes en David Voetelink, die de jaarstukken van hun persoonlijke bv’s niet tijdig of geheel niet hebben gedeponeerd bij de Kamer van Koophandel.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Jaarverslaggeving, Rechtspersonenrecht | Tags: , , | Plaats een reactie

EDRi: Who benefits from the EU Commission’s mass surveillance law? | CSA Regulation

EDRi, the European network that defends rights and freedoms online on 25 September published the press release (CSA Regulation): Who benefits from the EU Commission’s mass surveillance law?. They amongst others write:

“The investigation published today confirms our worst fears: The most criticised European law touching on technology in the last decade is the product of the lobby of private corporations and law enforcement. Commissioner Johansson ignored academia and civil society in Europe while she shook hands with Big Tech in order to propose a law that will attempt to legalise mass surveillance and break encryption.“


My articles on chatcontrol are here.

Geplaatst in English - posts in English on this blog, Europa, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | 1 reactie

The weakness of the European data protection regulation is shown in the Europol case T-578/22

The weakness of the European data protection rules is clearly shown in the case of the European Data Protection Supervisor (EDPS) against Europol. According to the General Court of the Court of Justice of the European Union (presse release case T-578/22), EDPS was inadmissable in an action against the amended Europol regulation.

From the release:

On 8 June 2022, the European Parliament and the Council amended the Europol regulation, inserting two transitional provisions. Those provisions lay down the conditions in which Europol is to proceed, within a specified period, to the categorisation of the data in its possession at the time of entry into force of the amended regulation. Furthermore, the transitional provisions specify the conditions and procedures according to which the processing of personal data, not relating to certain categories of data subjects (listed in Annex II to the amended Europol regulation) and which were transferred to Europol before 28 June 2022, is to be authorised in support of an ongoing criminal investigation.

The EDPS takes the view that those transitional provisions infringe his independence and his powers as a supervisory authority. In his view, those provisions retroactively legalise Europol’s contested data retention practices and de facto annul his decision of 3 January 2022. Thus, the EDPS sought the annulment of those transitional provisions before the General Court. He submits that his standing to bring an action is justified by the need to be able to have a judicial remedy in order to defend his institutional prerogatives and, in particular, his independence as a supervisory authority.

By order of 6 September 2023, the General Court dismisses the action as inadmissible, thereby upholding the objection of inadmissibility raised by the Council.

It shows the need to give EDPS the power to request annulment of a provision of an EU act.

Geplaatst in English - posts in English on this blog, Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

Privacy in Europa: wie komt op voor de burger? | debatavond Privacy First

Voor Privacy First schreef ik onderstaand verslag van de door Privacy First georganiseerde debatavond over privacy in Europa, het verslag kan ook op de site van Privacy First worden gelezen.


Privacy in Europa: wie komt op voor de burger?

Verslag van debatavond Privacy First

Op 19 september jl. organiseerde Privacy First in een volle zaal o.l.v. Nelleke Groen een enerverende debatavond over privacy in Europa. Hieronder een korte impressie:

Door Ellen Timmer

Europa vergeet de burger

Er werd gesproken door universitair docent en Platform Burgerrechten-voorzitter Tijmen Wisman over theorie en werkelijkheid van gegevensbescherming en burgerrechten in Europa. Strekking van zijn betoog was dat Europa wel hoog opgeeft van de bescherming van burgerrechten en privacy, maar dat er veel regelgeving in de steigers staat of al is gerealiseerd, waarin aan de burger nauwelijks is gedacht. Voorbeelden daarvan zijn de slimme energiemeter en de Europese regels voor de ‘slimme’ auto (onder meer eCall): bedrijven en overheden halen ongecontroleerd persoonsgegevens naar zich toe en aan de risico’s voor burgers wordt vrijwel niet gedacht. Overheden geloven in de verkoopverhalen van de IT-industrie, die op zoek is naar grootschalige data om hun machine learning systemen mee te voeden, en die beweren dat de overheid beter, efficiënter en (vooral) goedkoper zou worden door middel van IT. In zijn optiek gaat de Europese ‘Health Data Space’ er toe leiden dat burgers melkkoeien van medische data zullen worden. De burger is een biljartbal op het Europese biljartlaken en wordt naar believen gerold zoals overheden en bedrijven dat lucratief vinden. Wisman bepleit dat zowel in Europa als in Nederland weer aandacht komt voor het burgerbelang, waarbij hij onder meer naar de publicaties van Herman Tjeenk Willink verwijst.

Hij eindigt met een oproep aan burgers om zich te organiseren en een tegenwicht te bieden aan de overheid en de lobby van het grootbedrijf.

Techneuten maken de regels: ‘standaarden’

De tweede spreker, Jan Smits, legt uit dat de nieuwe trend is dat regels door technische mensen worden gemaakt. Die regels heetten vroeger ‘normen’ (denk aan de NEN) en worden tegenwoordig in navolging van de Engelstalige terminologie ‘standaarden’ genoemd. In die standaarden zitten allerlei beleidskeuzes verstopt, zonder dat daarover democratisch is gediscussieerd.

Smits maakt zich er zorgen over dat via de AI Act regels zullen worden gemaakt door techneuten. Daarbij is het gevaar dat er geen aandacht is voor de burger. Dat heeft er onder meer mee te maken dat de AI Act is gebaseerd op artikel 114 van het Europees verdrag, dat gaat over de Europese markt. Grondrechten spelen in artikel 114 een beperkte rol.

Smits maakt zich grote zorgen over de rechtsstatelijkheid van Europa, nu het belang van het bedrijfsleven meer en meer voorop staat, het toezicht wordt geprivatiseerd en de standaardisatieorganen traditioneel niet bezig zijn met de belangen van burgers. Een lichtpuntje is volgens Smits dat in de AI Act (of de uitvoeringsregels) wordt gesproken over een rol van burgerrechtenorganisaties, waarbij echter geen antwoord wordt gegeven op de vraag waar die organisaties de fondsen vandaan halen om de mensen te betalen die namens hen bijdragen aan het formuleren van de standaard (traditioneel dragen de bedrijvenorganisaties die deelnemen die kosten zelf).

Massaclaims tegen grondrechtenschendingen

Privacy-advocaat Eliëtte Vaal spreekt over de oorsprong en rol van de Algemene Verordening Gegevensbescherming (AVG) en over de toenemende handhaving (al is het lang niet genoeg). Problematisch is dat de Autoriteit Persoonsgegevens wel veel bevoegdheden heeft, maar te weinig middelen, waardoor veel blijft liggen. Voor individuele burgers is het lastig om zaken aan de rechter voor te leggen, zodat de stimulans voor bedrijven en organisaties om de AVG na te leven ontbreekt.
Collectieve acties bieden een mogelijke oplossing. Zo heeft de rechtbank Amsterdam in een collectieve actie tegen Facebook laten zien dat men niet bang is om Big Tech aan te pakken. De nieuwe regelgeving inzake massaclaims (WAMCA) kent als voordeel dat belangenorganisaties rechtstreeks schade kunnen claimen namens betrokkenen. Dit heeft tot gevolg dat een toenemend aantal burgerrechtenorganisaties procedures start tegen AVG-zondaars. Een voorbeeld daarvan is de procedure die de Consumentenbond tegen Google is gestart.

Eliëtte is zelf betrokken bij de door Privacy First mede-opgerichte massaclaimstichting CUIC (Consumers United in Court), die een procedure tegen gegevensbeschermingszondaar Avast gaat starten. Zij roept iedereen die in het verleden Avast software heeft gebruikt op om hieraan deel te nemen.

Medische datahonger

De laatste spreker was Jona Walk, die zich zorgen maakt over de grenzeloze behoefte van bedrijven en overheden aan medische persoonsgegevens. Ook al zijn er nuttige toepassingen voor medische data te bedenken, zoals het verbeteren van de kans van slagen van behandelingen en het voorkomen van bijwerkingen, het ongeremd verzamelen en ongecontroleerd verspreiden van medische persoonsgegevens is zeer riskant voor burgers.
Er is onvoldoende controle op misbruik door bedrijven van de verkregen gegevens.
Een ander risico is dat de overheid zich door middel van de verkregen data op een onjuiste manier met de gezondheid van mensen gaat bemoeien, wat kan wringen met de grondrechten. Beïnvloeding van mensen wordt makkelijk als er veel persoonsgegevens zijn.
De ontwikkeling naar grote medische gegevensverzamelingen en grootschalig en ongecontroleerd delen van die gegevens vindt plaats zonder de gewenste maatschappelijke discussie. Die discussie moet onder meer gaan over vragen als:

  • voor welke doelen de gegevens worden verzameld en verspreid;
  • hoe wordt gecontroleerd dat overheden en bedrijven zorgvuldig met de gegevens omgaan;
  • hoe een burger kan signaleren dat er fouten worden gemaakt en hoe die fouten gecorrigeerd worden;
  • welke alternatieven worden geboden aan degenen die hun gegevens niet willen verschaffen respectievelijk verspreiden;
  • hoe afhankelijkheid van grote IT-leveranciers buiten de EU wordt voorkomen.

Zowel artsen als degenen die zij behandelen hebben een naïef vertrouwen in digitale systemen en denken niet na over de risico’s.

Lees ook de samenvatting van Jona’s betoog op haar weblog. Jona is tevens actief bij vereniging De Vierde Golf.

Tot slot

Het was een interessante avond over onderwerpen waaraan de politieke partijen die straks aan de verkiezingen gaan deelnemen meer aandacht zouden moeten besteden.


Aanvulling 27 september 2023
De alinea met de samenvatting op het blog van Jona Walk toegevoegd.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , , , , | Plaats een reactie

Nederlandse demonstratie tegen chatcontrol | 1 oktober a.s.

Mijn indruk was dat er in Nederland niet zoveel gebeurt tegen het voorstel van Europa om softwarebedrijven te verplichten om vertrouwelijke communicatie van burgers (‘messaging’ of ‘chatten’) te scannen op kinderporno. Het voorstel staat bekend onder naam ‘chatcontrol‘ of ‘client-side scanning’. Het is een buitengewoon onverstandig plan dat grondrechten van burgers schendt en de deur open zet naar surveillance van alle communicatie op ‘ongewenste’ uitingen [*].

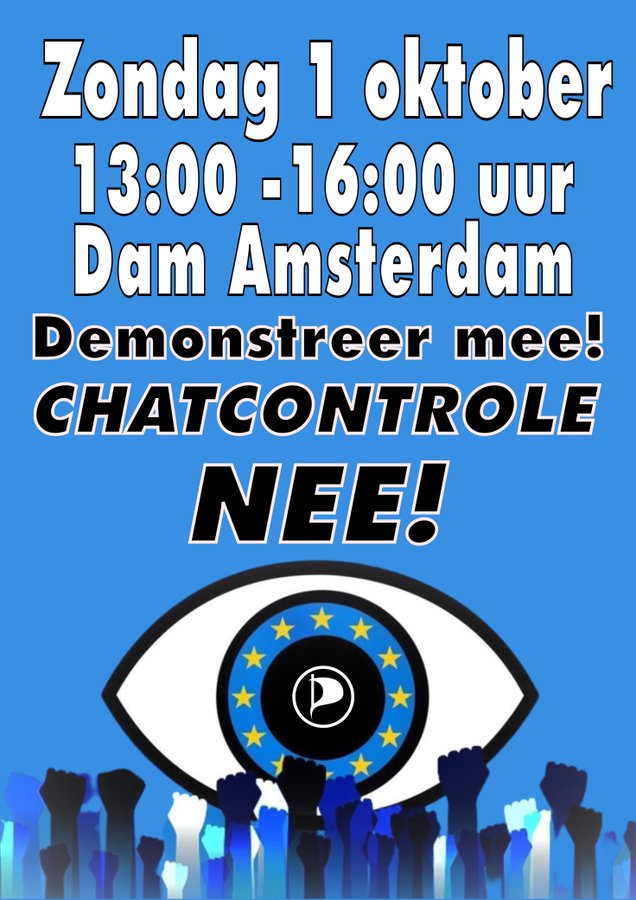
In juni werd in Berlijn gedemonstreerd. Er blijkt nu in Nederland iets plaats te vinden, want ik lees dat er op 1 oktober a.s. een demonstratie plaats vindt:


Het is jammer dat deze demonstratie tegen de onzalige Europese plannen niet door alle Nederlandse politieke partijen wordt georganiseerd.

Lees het artikel van security.nl over demonstratie en hun artikel over de digitale domheid van de Europese wettenmakers.

Achtergrond
Veel achtergrond informatie is in het Engels, zie mijn artikel van juni jl.. Bits of Freedom schreef enkele Nederlandstalig artikelen:


[*] Er bestaat nu al de ongewenste situatie dat voor vertrouwelijke communicatie (bijvoorbeeld het versturen van facturen met NAW en andere vertrouwelijke gegevens) gebruik wordt gemaakt van e-mail, terwijl e-mail onderweg gelezen kan worden, niet alleen door geheime diensten en andere statelijke actoren, maar ook door lieden met ongure bedoelingen. Lees over de onveiligheid van e-mail.

Geplaatst in Europa, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | 2 reacties

Nieuws van Privacy First | slimme auto’s, kredietregistratie, opname klantgesprekken, digitale euro en meer

In de september-nieuwsbrief van Privacy First wordt aandacht besteed aan:

– Connected cars: Europese Dataverordening moet automobilist definitief zeggenschap over eigen data geven.
– Wetsconsultatie Kredietregistratie in Nederland: BKR in huidige vorm moet verdwijnen.
– Opnemen van klantgesprekken is grove privacy-inbreuk.
– Privacy First steunt annuleringsverzoek tegen Europese ‘Funds Travel Rule’.
– Kritisch commentaar Privacy First bij digitale euro.
– Tik Tok’s charme offensief.
– Datalekken via schoolgidsen.
– Einde beroepsgeheim en machtsgreep VWS (deelname aan internetconsultatie).
– Privacy en goede doelen.
– Verlengde inzendtermijn Nederlandse Privacy Awards en interview met Awardsjurylid Mabel de Vries.
– Nieuwe vacature bij Privacy First: kennis- en communicatie-expert Internet of Things (PrivacyWijzer).


Reminder:
Privacy First is een burgerrechtenorganisatie die onafhankelijk wil blijven van de overheid en het grootbedrijf. Hun activiteiten zijn mogelijk dankzij fondsen, vrijwilligerswerk en donaties.

Doe hen een donatie!

Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , | Plaats een reactie