Het CBS weet wie er in Nederland arm is | microdata

Het Centraal Bureau voor de Statistiek (CBS) is een organisatie die zeer veel weet van individuele burgers en vanwege haar taken ook het BSN mag verwerken. De detailgegevens die het CBS verwerkt worden ook wel als ‘microdata’ aangeduid.

Nieuwe methode
In juli maakte het CBS bekend dat zij bezig is met het in kaart brengen van armoede in Nederland, lees het bericht Aankondiging nieuwe methode om armoede te meten door CBS, SCP en Nibud. In het artikel artikel CBS, Nibud en SCP werken aan nieuwe armoedegrens wordt achtergrondinformatie gegeven en het tussenrapport bekend gemaakt.
Door middel van de nieuwe methode worden per huishouden een groot aantal gegevens in kaart gebracht. Naast inkomen en vermogen neemt men de werkelijke individuele uitgaven aan wonen, energie en – indien mogelijk – zorg mee. Het onderzoek dat het CBS, samen met het Nationaal Instituut voor Budgetvoorlichting (Nibud) en het Sociaal en Cultureel Planbureau (SCP), uitvoert zal naar valt aan te nemen alle huishoudens in Nederland omvatten. Dus ook huishoudens die niet onder de armoedegrens zouden kunnen vallen.

Herkomst microdata
De microdata die het CBS verwerkt zijn afkomstig uit overheidsbronnen, zoals registraties van de Belastingdienst, gemeenten, RDW en Rijkswaterstaat (aldus het CBS). Er worden ook registraties van bedrijven gebruikt, bijvoorbeeld kassascangegevens van supermarkten voor het berekenen van prijsontwikkelingen (aldus het CBS).

Gegevensbescherming
Het CBS bezweert dat er hoge eisen worden gesteld aan de toegang tot microdata, bekijk deze pagina. Daar staat onder meer:

Uw aanvraag wordt getoetst door het CBS op onder andere de vraag of de instelling het verrichten van statistisch of wetenschappelijk onderzoek als hoofdactiviteit heeft en publiceert voor de openbaarheid

De privacyverklaring voor deelnemers aan enquêtes is hier te vinden; zie ook de veelgestelde vragen. De voornoemde privacyverklaring lijkt ook de algemene verklaring te zijn, want vanuit de organisatiepagina wordt er eveneens naar verwezen.


Op dit blog schreef ik al eerder over de microdata van het CBS, onder meer over de verwerking van ANPR-data (Automatic Number Plate Recognition) (blog) en over de grote gemeenten die grootverbruikers zijn van microdata (blog), wat doen zij met die gegevens?
Geplaatst in Belastingrecht, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , | Plaats een reactie

Woo-verzoek ubo-register

Op 7 augustus jl. werd het besluit op een Woo-verzoek over de privacyaspecten van het ubo-register bekend gemaakt, lees het besluit. Verder zijn een lijst van openbaar gemaakte stukken en de stukken zelf beschikbaar.


NB Het ubo-register is voorgeschreven door de ondemocratische internationale organisatie FATF, welke voorschriften door Europa via Europese regelgeving zijn opgelegd aan de lidstaten. Hoewel er driftig campagne voor het register is gevoerd, is tot nu toe niet gebleken of bewezen dat  het enige zin heeft.

Geplaatst in Europa, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Ubo-register | Tags: , | Plaats een reactie

Radar: “Contactloos betalen via Google of Apple Pay: hoe zit het met je privacy?” | Privacy First

Op de site van het programma Radar van de AvroTros verscheen het artikel Contactloos betalen via Google of Apple Pay: hoe zit het met je privacy?.
Op verzoek van Privacy First heb ik namens de stichting de journalist van Radar te woord gestaan en aangegeven hoe Privacy First tegen het onderwerp aankijkt.

Geplaatst in Financieel recht, onder meer Wft, Wtt, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

Hoogleraar financieel recht sluit zich aan bij kritiek op sanctieregelgeving

Emanuel van Praag, hoogleraar en advocaat bij een groot Amsterdams advocatenkantoor, sluit zich aan bij de kritiek van Privacy First op de sanctieregelgeving. Dat valt af te leiden uit zijn opinie in het FD, Banken drukken klanten onterecht in verdachtenbank. Wetgever, pas sanctieregels aan (betaalmuur). Hij bespreekt de uitspraken van het College voor de Rechten van de Mens en besluit met de constatering:

Het frappante is dat het ministerie van Financiën en DNB banken aanspreken op discriminatie, maar regels instandhouden die discriminatie veroorzaken. Het is hoog tijd om te komen tot een proportionele toepassing van de sanctieregels, waarbij begunstigden pas worden gecontroleerd bij een reëel risico op sanctieschending.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Sanctieregels | Tags: , , , , | Plaats een reactie

De overheid vangt de digitale problemen van burgers met banken op | “Het kan niet de bedoeling zijn dat banken hun klantenservice indirect uitbesteden aan de gemeenten”

iBestuur kondigde het artikel als volgt aan:

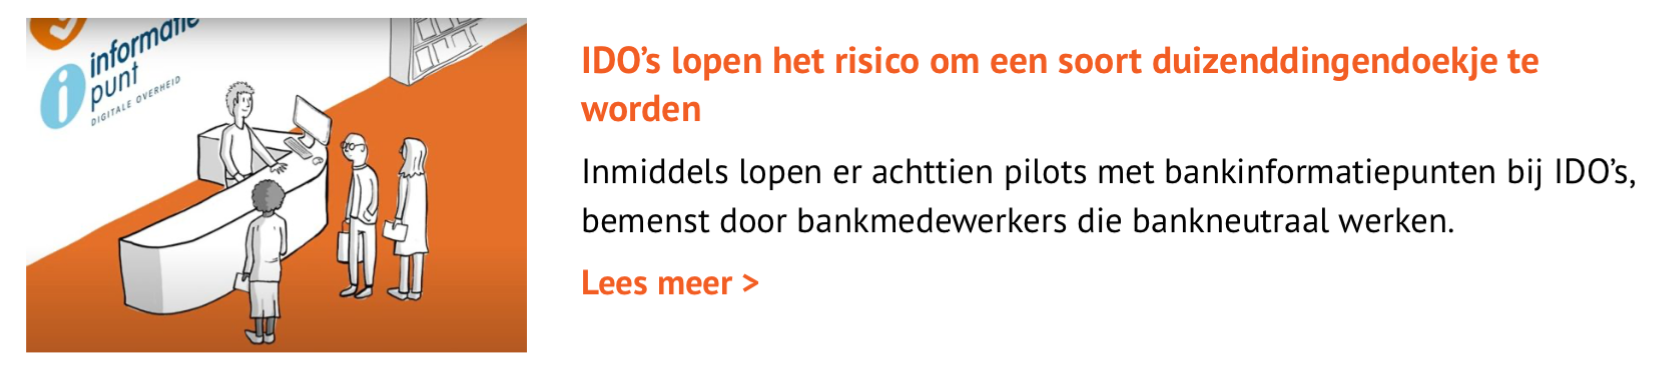
In het artikel IDO’s lopen het risico om een soort duizenddingendoekje te worden wordt beschreven hoe financiële instellingen, die digitale dienstverleners zonder fysieke kantoren zijn geworden, hun klanten digitaal het bos in hebben gestuurd. Lees onder meer:

Dat roept ook vragen op over de verantwoordelijkheid van private partijen: het kan niet de bedoeling zijn dat zij hun klantenservice indirect uitbesteden aan de gemeenten. Inmiddels lopen er achttien pilots met bankinformatiepunten bij IDO’s, bemenst door bankmedewerkers die bankneutraal werken. Bij twee pilots bemensen bibliotheekmedewerkers de bankinformatiepunten. De banken betalen een vergoeding voor hun deelname.

Het is bizar dat banken, die een essentiële dienst leveren, het zo ver laten komen. Soms zijn ze prima in staat om samen te werken (iDEAL, Geldmaat, witwasbestrijdingsstandaarden), maar als het om het goed bedienen van de klant gaat, lijkt dat ineens héééééééél moeilijk.

Geplaatst in Bankrekening krijgen en behouden, Financieel recht, onder meer Wft, Wtt, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , | 1 reactie

J5 ontmaskerd | Nederland en de Joint Chiefs of Global Tax Enforcement

Kleinduimpje Nederland mag spelen met de Grote Jongens, schreef ik in 2018 over de Joint Chiefs of Global Tax Enforcement (J5), een samenwerkingsverband van fiscale opsporingsdiensten. In 2022 constateerde ik tot mijn verbazing dat de organisatie nog steeds bestaat.

Nu heeft Eric Smit op Follow the Money een artikel over de J5 geschreven: Succesmythe ‘Operatie Atlantis’ toont de zwakte van opsporingsdiensten in de wereldwijde strijd tegen witteboordcriminelen (betaalmuur). Volgens het artikel is de J5 een initiatief van de wegens de Toeslagenaffaire afgetreden Fiod-directeur Van der Vlist.
Smit beschrijft een affaire met een bank in Puerto Rico, volgens de J5 een van de successen van de samenwerking, daar zet Smit vraagtekens bij.  Humor is dat de oprichter van de bank, Peter Schiff, mee doet aan de reacties op het artikel, hierna aan stukje van de reactie:

Het internationaal bestrijden van misdaad is voor overheden lastig, zo blijkt uit het artikel. Dus dat het voor  bedrijven in het kader van hun criminaliteitsbestrijdingstaken makkelijk(er) zou zijn (‘witwasbestrijding’) is zeer onwaarschijnlijk. Toch blijven overheidsdienaren dat verhaal volhouden.

Journalisten hebben het veel makkelijker. Smit schrijft in het begin van het artikel over de Panama Papers affaire die aanleiding was voor de J5, en zegt onder meer: “Op de conferentie kwamen deze journalistieke successen uitgebreid aan de orde“. Of de activiteiten wel een succes waren is de vraag. In ieder geval hebben overheden te maken met allerlei regels die er voor moeten zorgen dat zorgvuldig en integer wordt gehandeld. Van dat soort regels en van toezicht hebben journalisten geen last.

Geplaatst in Belastingrecht, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Strafrecht | Tags: , , | Plaats een reactie

Het is tijd voor een domme mobiel | dumbphone

Kenmerkend voor de IT-boeren is dat ze allerlei functionaliteit voor je apparaat maken zonder je te vragen of je dat wel wil en soms zonder dat je het kunt uitzetten.
Zo erger ik me al jaren mateloos aan de behoefte van de foto app om mijn foto’s te rubriceren en kan ik die functie niet uit zetten.
Ook is irritant dat alle apps kunnen notificeren en dat bij iedere herinstellatie alle notificaties handmatig moeten worden uitgezet.
Eigenlijk moet ik bij iedere update alle instellingen en apps nalopen om te zien of er iets nieuws is toegevoegd dat ik niet wil. In ieder geval moet ik standaard bluetooth uit zetten, als ik dat voor de update uit had staan.

‘Detecteerbaar door anderen’
Dit voorjaar ontdekte ik een ‘dagboek’ app op mijn werkmobiel (een iphone) die als standaard instelling heeft (ook als de app niet wordt gebruikt): “Detecteerbaar door anderen“.

Bizar, want dit wordt niet aan de gebruiker gemeld en evenmin netjes gevraagd. De uitleg van Apple is ook bizar, domme artificial intelligence gaat van alles doen zonder te vragen:

Personen in de buurt
(…) ‘Suggesties voor dagboek bijhouden’ gebruikt Bluetooth om het aantal apparaten en contacten bij jou in de buurt te detecteren zonder dat er wordt opgeslagen welke van deze specifieke contacten in de buurt waren. Deze gegevens worden gebruikt om prioriteit te geven aan je suggesties. Ze worden op het apparaat opgeslagen en niet gedeeld met Apple. Je kunt ervoor kiezen om niet toe te staan dat ‘Suggesties voor dagboek bijhouden’ het aantal apparaten en contacten bij jou in de buurt gebruikt om prioriteit te geven aan je suggesties door in Instellingen naar ‘Privacy en beveiliging’ > ‘Suggesties voor dagboek bijhouden’ te gaan en vervolgens te tikken om ‘Voorkeur voor suggesties met anderen’ uit te schakelen.

Het maakt duidelijk dat gegevensbescherming en privacy voor Apple geen betekenis hebben. Een fatsoenlijk bedrijf zou niet standaard ‘Detecteerbaar door anderen‘ aan zetten, maar het netjes vragen. Het is tijd voor iets anders dan de producten van de boefjes van Appel en Goochel. Want het zelfbeschikkingsrecht van burgers lappen zij aan hun laars.

Weg met de slimheid
Ik ben aan het kijken naar een dumb phone. Weg met al die ‘slimheid’ die vooral commerciële belangen dient en die nul interesse heeft voor de gebruikers.


PS Het schijnt ook in de mode te zijn:

Geplaatst in ICT, privacy, e-commerce | Tags: , , , , , , | 2 reacties

Hoe gevaarlijk is de Europese Digitale Identiteit voor de burger? | EUID Wallet, eIDAS

Gisteren schreef ik over deelname aan een consultatie waarin leeftijdsverificatie aan de orde komt. Die leeftijdsverificatie zou onder meer plaats kunnen vinden aan de hand van de ‘Europese Digitale Identiteit’ waar Europa mee bezig is, ook wel de ‘EU Digital Identity Wallet’ of de ‘europäische digitale Brieftasche’ genoemd.

Open brief burgerrechtenorganisaties
Over de uitvoering van de Europese plannen is op 7 augustus jl. namens een groot aantal burgerrechtenorganisatie en deskundigen een Engelstalige open brief (pdf) verstuurd aan de Europese Commissie en de landen van de Europese Raad. Zij schrijven:

De academici en deskundigen uit het maatschappelijk middenveld die deze brief hebben ondertekend, zien ernstige tekortkomingen in het huidige voorstel die de veiligheid en privacy van alle burgers die deze digitale identiteitsportefeuille van de EU gebruiken, in gevaar zouden brengen.

Hun bezwaren:

  • Het voorstel bevat een achterdeurtje voor de overheid om iedere gebruiker te heridentificeren op verzoek van opsporingsautoriteiten.
  • De voorgestelde cryptografische mechanismen zijn verouderd en zijn gekozen om compatibel te zijn met de thans gebruikte verouderde digitale identiteitssystemen. Basiseisen die nodig zijn in een datagedreven economie worden verwaarloosd [2].

Gevolg is dat het niet veilig is voor  burgers om de EU Digital Identity Wallet te gebruiken.

Deze gebreken zijn een gevolg van de te korte implementatietermijnen waartoe de Europese Commissie heeft besloten. Uit de brief [3]:

Voor de bescherming van de burgers en een zorgvuldige uitvoering van de noodzakelijke waarborgen moeten de termijnen echter realistisch worden vastgesteld, vooral wanneer het gaat om de technische uitvoering van EU-wetgeving. Dit blijkt zelfs uit recente voorbeelden van zeer technische uitvoeringshandelingen waarbij het risico voor burgers laag was en waarbij technische complicaties toch leidden tot de vertraagde goedkeuring van uitvoeringshandelingen meer dan een jaar na de wettelijk voorgeschreven termijn.

De ondertekenaars roepen op meer tijd te nemen zodat kan worden gezorgd voor een veilig systeem. Zij geven aan dat als de Wallet niet veilig zou zijn, zij in een situatie terechtkomen waarin zij het publiek moeten waarschuwen om af te zien van het gebruik van de Wallet omdat het burgers niet kan beschermen tegen tracking, staatstoezicht en over-identificatie, terwijl voorts de mogelijkheid van schadeloosstelling ontbreekt in geval van fraude of identiteitsdiefstal.

Meer over het onderwerp

Dit jaar:

Vorig jaar:

Zoekwoorden: EUID wallet, digitale identiteit, ID-wallet.


Noten:

[1] Machinevertaling van “The academics and civil society experts that signed this letter see severe shortcomings in the current proposal that would jeopardize the security and privacy of all citizens using this EU Digital Identity Wallet“.
[2] “Key privacy requirements the law obliges for unlinkability, unobservability or zero knowledge proofs are ignored completely“.
[3] Machinevertaling van “For the protection of citizens and careful implementation of necessary safeguards, however, timelines have to be set realistically especially, when it comes to the technical implementation of EU law. This is evident even from recent examples of very technical implementing acts where the risk for citizens was low and still technical complications lead to the delayed adoption of implementing acts more than a year after their legally mandated deadline“.

Geplaatst in Europa, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , , | Plaats een reactie

Deelname aan Europese consultatie digitale bescherming van minderjarigen met reactie over leeftijdsverificatie

Onlangs heb ik mee gedaan aan een Europese consultatie Richtsnoeren bescherming van minderjarigen met de volgende reactie [*]:

Uw consultatieoproep gaat over twee onderwerpen:
[1] bewijs van leeftijd;
[2] maatregelen om jeugdigen te beschermen, onder meer door content moderation.
Het tweede onderwerp zal moeten worden verzorgd door krachtig toezicht door de overheid van het aanbod van digitale aanbieders.

Mijn reactie betreft alleen [1] aangezien leeftijdsverificatie risico’s met zich mee brengt voor iedere Europese burger (dus niet alleen jonge mensen).
Het is onverstandig om de leeftijdsverificatie te koppelen aan de Europese digital identity wallet, aangezien niet vast staat dat die wallet veilig genoeg zal zijn, waarvoor ik verwijs naar de kritiek van deskundigen.

Voor de leeftijdsverificatie op het internet is het volgende essentieel:
#1 Internationale bedrijven mogen voor leeftijdsverificatie van een Europeaan uitsluitend gebruik maken van een in Europa gevestigd bedrijf of organisatie, dat voldoet aan #2
#2 Aanbieders van leeftijdsverificatiesystemen zijn getoetst op onafhankelijkheid van de grote IT-bedrijven, ze worden jaarlijks geaudit op veiligheid en voldoening aan de zorgplicht. De partijen die aan de eisen voldoen worden op een zodanige manier aan het publiek bekend gemaakt dat er geen verwarring kan ontstaan over hun integriteit.
#3 De sub #2 bedoelde aanbieders zijn nooit verplicht om persoonsgegevens van burgers aan de overheid of aan derden te geven, tenzij het type digitale dienst waarvan de burger gebruik maakt grote criminaliteitsrisico’s met zich mee brengt.

De consultatie loopt nog tot en met 30 september a.s.

Lees over de risico’s van het Europese digitale identiteitsproject onder meer de open brief van 7 augustus jl. die is ondertekend door een groot aantal burgerrechtenorganisaties (onder meer Privacy First) en door diverse experts.


[*] Dit is een vertaling van mijn Engelstalige reactie: “Your call for evidence covers two topics: [1] evidence of age; [2] measures to protect juveniles, including through content moderation. The second topic will have to be provided by strong government oversight of digital providers’ offerings.
My response concerns only [1] since age verification poses risks to every European citizen (i.e. not only young people). It is unwise to link age verification to the European digital identity wallet, as it is not certain that the wallet will be secure enough, for which I refer to experts’ criticisms. For age verification on the internet, the following is essential:
#1 International companies should only use a European-based company or organisation for age verification of a European, which complies with #2
#2 Providers of age verification systems are tested for independence from major IT companies, they are audited annually for security and fulfilment of duty of care. Compliant parties are disclosed to the public in such a way that there can be no confusion about their integrity.
#3 The providers referred to in sub #2 are never obliged to give citizens’ personal data to the government or third parties, unless the type of digital service used by the citizen poses high crime risks.“


Aanvulling 4 november 2024
Bits of Freedom publiceerde deze maand het bericht Strikte leeftijdsverificatie geen oplossing voor sociale media paniek, waarin Lotje Beek en Wouter van den Bos schrijven:

Afgelopen weken was er veel nieuws over Teens, een tienerversie van Meta’s Instagram. Experts zijn daar, terecht, kritisch op: de aanpassingen zijn een papieren tijger die vooral de privacy van kinderen schaden. Meta ontwijkt hiermee de verantwoordelijkheid voor hun verslavende en giftige app. Dat er wordt gezocht naar een manier om jongeren te beschermen, is niet gek, want jongeren kampen met telefoonverslavingen en komen steeds extremere content tegen.
Maar de oplossingsrichting hoort niet vanuit Meta, een commercieel bedrijf, te komen. Als alternatief komt er vanuit bezorgde ouders en beleidsmakers de roep om strenge leeftijdsverificatie en leeftijdsbegrenzing, waarbij mensen hun leeftijd moeten aantonen door bijvoorbeeld hun paspoort te uploaden. Een slecht idee, want dat is een enorme inperking van de privacy. Er zijn veel effectievere oplossingen. Als samenleving moeten we enerzijds blijven inzetten op opvoeding, en anderzijds op het reguleren van sociale media via wetgeving door verslavende elementen te verwijderen en mensen meer controle te geven over hun online omgeving.

Lees verder

Geplaatst in Europa, Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , , , , , , | Plaats een reactie

Pleidooi Bart Joosen voor de nationalisatie van de betaalinfrastructuur voor consumenten

Bart Joosen heeft in zijn oratie van 24 mei jl. gepleit voor de nationalisatie van de betaalinfrastructuur voor consumenten, lees de aankondiging en de oratie (pdf). Joosen schrijft:

Het aanhouden van een betaalrekening wordt gezien als een essentiële randvoorwaarde voor het deelnemen door burgers aan het maatschappelijk verkeer.

maar geeft niet aan waarom dit alleen voor consumenten zou gelden.

In de huidige tijd met zeer machtige buitenlandse bedrijven (onder meer uit de VS en China) verkeert het midden- en kleinbedrijf in dezelfde positie als consumenten. Voor zowel consumenten als het mkb geldt dat zij grote problemen ondervinden van de door banken uitgevoerde overheidstaken (witwasbestrijding, bestrijding terrorismefinanciering en sanctieregelgeving), waarover Joosen niet rept.

Het in ieder geval nuttig dat er over de betaalinfrastructuur wordt nagedacht.

Geplaatst in Bankrekening krijgen en behouden, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft | Tags: , , | Plaats een reactie