De politie moet meer te zeggen hebben in de totstandkoming van regelgeving

Terwijl voor mijn gevoel de opsporing een dikke vinger in de pap heeft bij regelgeving, onder andere via de antiwitwas- en antiterrorismefinancieringsregelgeving, bijvoorbeeld via hun invloed op de National Risk Assessments en de Supranational Risk Assessment, is dat volgens EU-lidstaat Zweden nog niet genoeg.
Lees het artikel van Statewatch over een door de Zweden uitgebracht non-paper. Onderdeel van de paper zijn voorstellen tot toegang tot digitale gegevens van iedere burger, ook bekend als de ‘Going Dark’ voorstellen.
Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , , , , , , | Plaats een reactie

Shadowbanning uitspraak van de Nederlandse rechter

Eerder schreef ik over de middeleeuwse toestanden die in de asociale media heersen. Het stiekem gebruikers ‘in de ban stoppen’ (shadowbanning) maakt daar deel van uit.
Dankzij een actieve gebruiker van het platform dat voorheen twitter heette, Danny Mekić, is er nu een rechterlijke uitspraak over van de Rechtbank Amsterdam (kantonrechter). Over de digitale verbanning oordeelt de kantonrechter:

6. Niet in geschil is dat het account van [verzoeker] gedurende een periode beperkingen heeft gehad. Door Twitter is erkend dat deze beperkingen eruit bestonden dat het account van [verzoeker] niet verscheen als autocomplete suggestie als een gebruiker een bericht aan het account van [verzoeker] wilde koppelen, uit het mentionen, dat de berichten van [verzoeker] niet verschenen in de zoekresultaten bij een zoekopdracht via X en dat zijn berichten niet getoond werden in de tijdlijn van de gebruikers die [verzoeker] niet volgen. Vast staat dat deze functionaliteiten vóór het ingrijpen door Twitter wel aan [verzoeker] ter beschikking stonden.

Twitter ontkent dat sprake was van wanprestatie aangezien hij onbeperkt kon rondkijken op het platform. Daar gaat de kantonrechter niet in mee en acht de algemene voorwaarden oneerlijk. Hij gaat ook mee in het verwijt van verzoeker inzake een contactpunt:

23. [verzoeker] heeft aangevoerd dat Twitter niet heeft voldaan aan artikel 12 DSA. Het was onmogelijk om contact te krijgen met Twitter, aldus [verzoeker] . Contact opnemen via het contactformulier was onmogelijk. Er was volgens dat geautomatiseerde formulier geen sprake van een beperking. Via een zoekmachine ontdekte hij een ander contactformulier, maar bezwaar maken tegen een algehele shadowban veroorzaakte een foutmelding, er was bovendien slechts beperkte reactieruimte en het meesturen van een bijlage bleek niet mogelijk. Ook een e-mailadres bleek niet vindbaar via de Nederlandse website, maar was enkel toegankelijk via de Engelstalige Rules and Policies-pagina die via de Nederlandse website niet vindbaar was. Bovendien heeft Twitter niet rechtstreeks met [verzoeker] gecommuniceerd, enkel via advocaten.

De kantonrechter komt tot de conclusie dat Twitter wanprestatie heeft gepleegd tegen verzoeker die een betaald abonnement heeft en veroordeelt het bedrijf tot betaling van $ 1,87 aan hoofdsom. Verder veroordeelt hij Twitter:

om binnen twee weken na betekening van deze beschikking aan [verzoeker] een contactpunt ter beschikking te stellen als bedoeld in artikel 12 DSA op verbeurte van een dwangsom van 100,00 per dag voor iedere dag dat Twitter nalaat aan deze veroordeling te voldoen, met een maximum van 100.000,00;

met veroordeling van Twitter in de kosten (EUR 162,43).

Marloes de Koning schreef er over in het NRC: Nederlander wint twee zaken tegen X over ‘shadowbanning’. ‘Alsof je mond wordt afgeplakt’

Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , , , | 1 reactie

Deelname Privacy First aan consultatie sanctieregelgeving

Privacy First heeft deel genomen aan een wetgevingsconsultatie over een nieuw sanctieregelgevingsvoorstel. Sanctieregels hebben onder meer betrekking op mensen die op sanctielijsten zijn gezet door de EU of Nederland wegens terrorisme en andere onrechtmatige activiteiten en wiens vermogen geblokkeerd moet worden. Bedrijven moeten al hun klanten en relaties van klanten screenen tegen die lijsten, de zgn. ‘sanctiescreening’.

Privacy First wijst er op dat ook gewone burgers met persoonsgerichte sancties te maken kunnen krijgen. In de consultatiereactie heeft Privacy First aangedrongen op maatregelen om schade voor onschuldige burgers te voorkomen, onder meer door het instellen van een onafhankelijke financiële ombudsman, laagdrempelige toegang tot de onafhankelijke rechter en speciale maatregelen voor mensen die een naam hebben die lijkt op de naam van iemand op een sanctielijst.

De tekst van de consultatiedeelname is hier te vinden.


Aanvulling 6 september 2024
Op de site van Privacy First verscheen het artikel Naleving financiële sancties mag niet tot schending burgerrechten leiden.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Sanctieregels | Tags: , , , | Plaats een reactie

Digitale illusies

Lees over de huidige digitale illusies het artikel van Barath Raghavan en Bruce Schneier: Seeing Like a Data Structure. Zij beschrijven hoe de ‘datagedreven’ overheden en grootbedrijven de werkelijkheid versimplificeren:

Creating abstract representations by necessity leaves out important detail and context. Inevitably, as Scott cataloged, the use of large-scale abstractions fails, leaving leadership bewildered at the failure and ordinary people worse off.

De datastructuren met hun rationele illusies creëren chaos, schrijven de auteurs. Ze zorgen voor schijnstructuren waardoor mensen het zicht op de werkelijkheid kwijt raken.

Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , , | Plaats een reactie

Wraak van de ondermens | Revenge of the Chickenized ReverseCentaurs

Cory Doctorow beschrijft in zijn artikel Revenge of the Chickenized ReverseCentaurs, hoe mensen die zich door AI laten ondersteunen ‘centaurs’ [1] worden genoemd en hoe kleine ondernemers in de Amerikaanse gevogeltesector te maken hebben met “chickenization”, door de monopolies van hun afnemers [2].
Hij geeft aan dat het chickenization-fenomeen ook van toepassing is op ‘digitale’ bedrijven zoals Uber, die zijn ondermensen klein houdt:

Uber drivers are paid on a variable reinforcement drip-feed that gives them just enough to keep up the lease and gas and insurance payments on their vehicles, but not enough to give them breathing space to think about changing careers.

Bedrijven die werk verschaffen aan schijnzelfstandigen worden ‘gig companies’ genoemd. Doctorow beschrijft dat degenen die voor hen werken ‘reverse-centaurs’ zijn, de mens dient de AI in plaats van omgekeerd:

From the instant you get behind the wheel of an Amazon van, you are being surveilled by an array of cameras hooked up to high-handed, judgemental AIs that monitor your facial expressions, your eye movements, and your ability to meet an impossible quota.

Vervolgens meldt hij dat er een een tegenbeweging is, waarvan het de vraag is of die zal slagen [3]. Het kan ook zijn dat mensen robots worden [4].


Noten:

[1] Een centaur of kentaur is de paardmens uit de Griekse mythologie (wikipedia).
[2] “three monopolistic packers”
[3] Over de digitale ondermens schreef ik eerder: Zijn we straks allemaal zzp-slaafjes van Facebook en Google?
[4] Daar schreef ik al over:


Geplaatst in Grondrechten, ICT, privacy, e-commerce | Tags: , , , , , | Plaats een reactie

Veilige instellingen Libre Office

Security.nl meldde dat de Duitse overheidsinstantie BSI [*] tips heeft gegeven voor het veilig instellen van Libre Office. Dat is belangrijk voor iedereen de zo weinig mogelijk zaken wil doen met internetgigant Microsoft. De tips voor kleine ondernemingen en privépersonen staan hier.

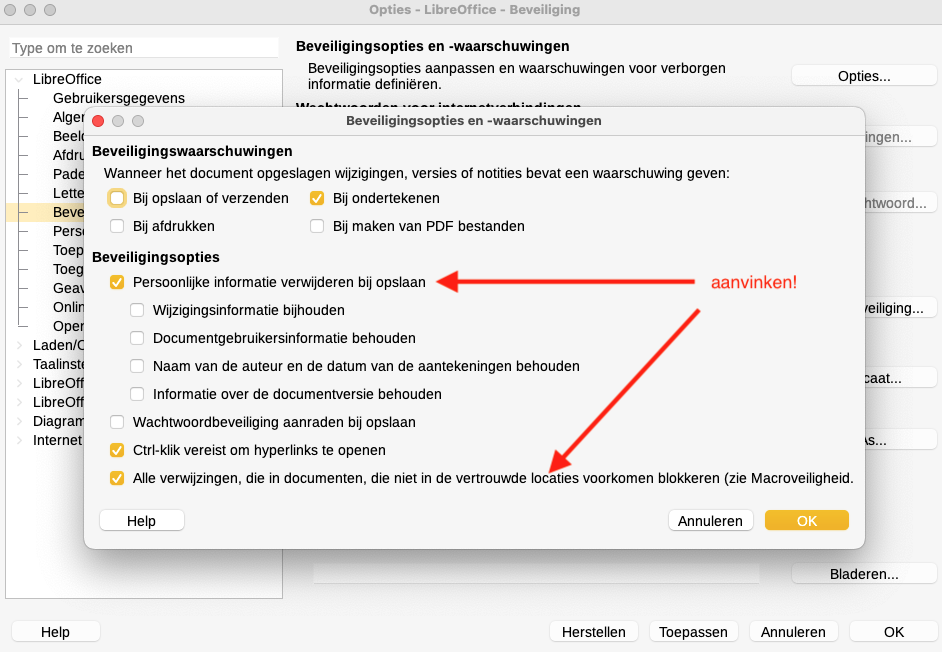
De meeste standaardinstellingen kloppen. BSI adviseert onder meer aanpassing van onderstaande beveiligingsopties:

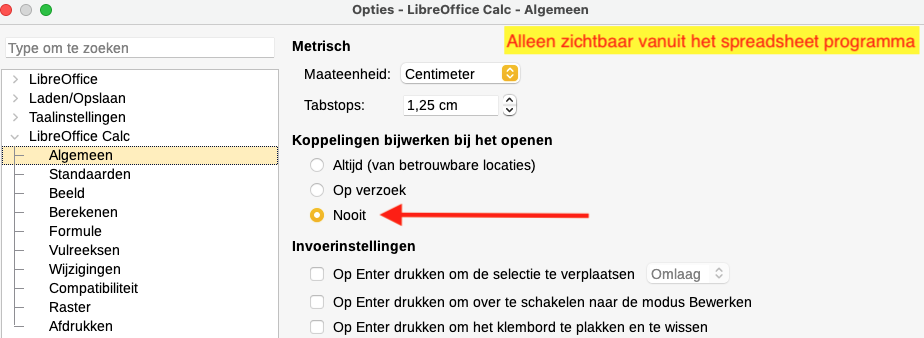
en het uitzetten van het bijwerken van koppelingen, onderstaand als voorbeeld in het spreadsheetprogramma, maar het geldt ook voor tekstverwerking:

Deze screenprints komen uit Libre Office versi 24.2.5.2.


[*] Bundesamt für Sicherheit in der Informationstechniek.

Geplaatst in ICT, privacy, e-commerce | Tags: , | Plaats een reactie

Domeinnaammisbruik is te gemakkelijk en de regelgeving wordt niet aangepast

Het is veel te makkelijk om domeinnamen aan te maken die lijken op domeinnamen van reguliere partijen. Dat werd weer zichtbaar na de Crowdstrike affaire, lees bij security.nl Criminelen registreren tal van malafide CrowdStrike-domeinen. Ik schreef een blog over een geval dat ik in de praktijk tegen kwam.
Het is onbegrijpelijk dat de regelgeving inzake domeinnamen niet wordt aangepast en dat er geen controle plaats vindt. Daar zou kunstmatige intelligentie heel geschikt voor zijn. Nu faciliteert het domeinnamen systeem criminelen.

Geplaatst in Fraude, witwasbestrijding, Wwft, ICT, privacy, e-commerce, Strafrecht | Tags: | Plaats een reactie

Nieuw wapen tegen contante betaling

Het nieuwste wapen tegen contante betaling is dat het milieu onvriendelijk zou zijn.
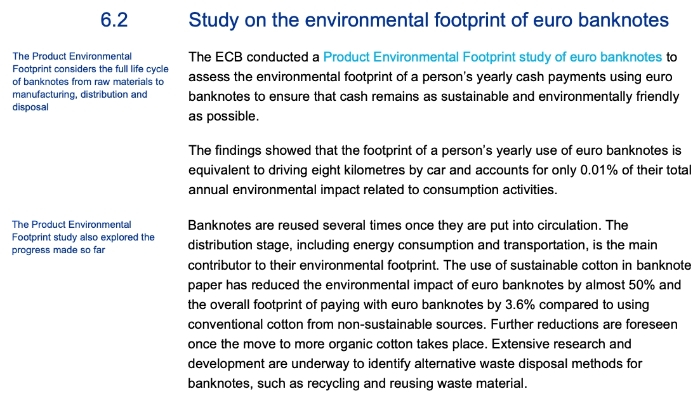
Zie het jaarverslag 2023 van de Europese Centrale Bank (ECB), waaruit blijkt dat er onderzoek is gedaan [1]:

Ook de European Payments Council (EPC) meldt milieu onderzoek [2], want het is een steuntje in de rug om alles digitaal te maken:

On behalf of the European Digital Payment Industry Alliance (EDPIA), Oxford Economics has conducted a study evaluating the environmental footprint of both cash and digital payment methods across Italy, Germany, and Finland. (…)

Our results indicate that a cash payment at the point of sale leads to a global warming potential of 5.9 times greater than a digital one in Germany, 2.1 times greater in Italy, and 23.6 times greater in Finland.


Noten:

[1] Jaarverslag 2023 ECB, pagina 65, waarin naar dit ECB-artikel wordt verwezen.
[2] Zie dit bericht van het EPC. Er wordt verwezen naar dit rapport.

Geplaatst in Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten | Tags: , , , , , | Plaats een reactie

White House Survey for Americans abroad | FATCA, CBT

According to an article in The Local, a French paper, US nationals abroad are invited to fill out a short survey (link) sent out by the White House Office of Public Engagement. The Local writes:

Some Americans in online social media groups have been wondering if the survey was really genuine because it was not widely publicised, but The Local reached out to the White House and received confirmation that it is.

Geplaatst in Bankrekening krijgen en behouden, Belastingrecht, English - posts in English on this blog, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft | Tags: | Plaats een reactie

bunq heeft zonder vooraankondiging Brenno de Winter geblokkeerd, dat hadden ze beter niet kunnen doen… | Wwft, risicoprofilering

Cybersecurityspecialist Brenno de Winter heeft een akkefietje met bunq. Dat leidde tot het artikel Als je bank denkt dat je een fraudeur bent, mag je niet weten waarom (betaalmuur) bij Follow the Money (FtM), geschreven door Jan-Hein Strop en Sebastiaan Brommersma.
De bank heeft zonder aankondiging de bankrekening van De Winter geblokkeerd in afwachting van antwoord op privacygevoelige vragen. FtM meldt dat een procedure loopt van De Winter tegen bunq, de uitspraak wordt op 9 september a.s. verwacht. In de procedure wil De Winter tekst en uitleg over het risicoprofiel dat de bank aan hem heeft toegekend en over de onderliggende logica van de geautomatiseerde besluitvorming. In het artikel worden advocaat privacyrecht Anton Ekker, onderzoekers Marlies van Eck en René Mahieu en hoogleraren Aline Klingenberg en Frederik Zuiderveen Borgesius geciteerd.

Intro van het artikel:

Bunq kende een klant een verhoogd frauderisico toe en bevroor zijn bankrekening. Maar de bank wil niet zeggen waarom hij werd gevlagd. Nu eist de klant in een rechtszaak dat Bunq hem tekst en uitleg geeft. Als Bunq dat mag weigeren, blijft geautomatiseerde fraudesignalering bij de banken een black box, waartegen je je niet kunt verweren. Krijgt de klant gelijk, dan moet die black box open: ‘Banken hebben nu te veel macht.’

In het artikel wordt melding gemaakt van wat er mis kan gaan met het klantenonderzoek door banken en constateren de auteurs:

Het uitgangspunt in dit systeem is dat je als rekeninghouder bij voorbaat verdacht bent en daarom voortdurend wordt gesurveilleerd. En als je om een of andere reden een vlaggetje achter je naam krijgt, moet je allerlei privacygevoelige informatie met de bank delen om je onschuld te bewijzen, op straffe van verlies van je bankrekening. Een belangrijk rechtsstatelijk principe staat hiermee op de tocht: de onschuldpresumptie, de notie dat iemand onschuldig is totdat het tegendeel is bewezen.

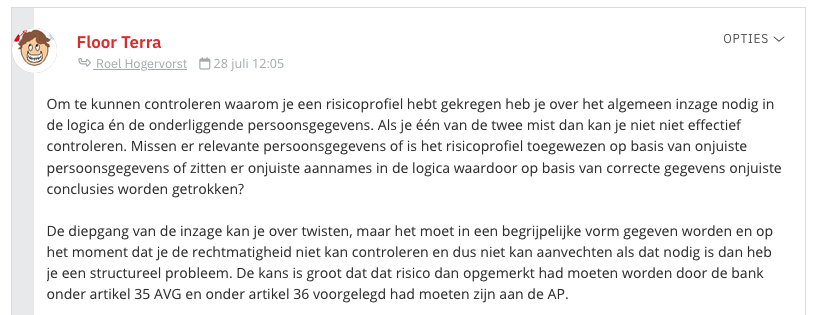
Ook de reacties op het artikel zijn lezenswaardig, zoals die van AVG-specialist Floor Terra:

Podcast
De Winter vertelt ook over de affaire in het interview Validatiecrisis: wie controleert de computer?, podcast van De Nieuwe Wereld, te beluisteren/bekijken (radioviainternet, Apple).

Geplaatst in Bankrekening krijgen en behouden, Financieel recht, onder meer Wft, Wtt, Fraude, witwasbestrijding, Wwft, Grondrechten, Sanctieregels | Tags: , , , , , , | Plaats een reactie